Jaringan Komputer
Perbandingan IPv4 vs IPv6 & Mekanisme Transisi
Bandingkan fitur IPv4 vs IPv6 secara komprehensif, pahami hilangnya broadcast, auto-konfigurasi SLAAC, serta 3 pilar strategi transisi: Dual-Stack, Tunneling, dan NAT64.
Bayangkan jika suatu hari seluruh dunia sepakat untuk mengubah arah kemudi mobil dari setir kanan ke setir kiri, mengganti seluruh rambu lalu lintas, serta merombak jalan tol hanya dalam waktu semalam. Kekacauan massal pasti tak terhindarkan. Begitu pula halnya dengan internet. Internet bukanlah satu jaringan tunggal yang dimiliki oleh satu perusahaan raksasa, melainkan federasi dari puluhan ribu penyedia layanan internet (ISP), jutaan pusat data (data center), instansi pemerintah, dan miliaran perangkat konsumen yang tersebar di 195 negara. Kita tidak bisa begitu saja "mematikan sakelar" IPv4 lalu memaksa semua orang seketika beralih ke IPv6.
Oleh sebab itu, era internet hari ini berada dalam fase koeksistensi damai, di mana kedua protokol berjalan beriringan. Untuk menjadi administrator jaringan atau insinyur perangkat lunak yang kompeten di era modern, kita tidak hanya harus memahami perbedaan teknis mendasar antara IPv4 dan IPv6, melainkan juga menguasai strategi dan mekanisme transisi yang menjembatani kedua dunia tersebut.
Yang akan dipelajari
- Membandingkan arsitektur teknis IPv4 vs IPv6 melalui tabel komparasi parameter mendalam.
- Memahami mengapa konsep Broadcast dihapus pada IPv6 dan digantikan oleh Multicast serta Anycast.
- Memahami cara kerja auto-konfigurasi mandiri tanpa server melalui SLAAC (Stateless Address Autoconfiguration).
- Mengenal klasifikasi ruang alamat IPv6: Global Unicast, Link-Local, dan Unique Local Address (ULA).
- Menguasai 3 pilar strategi transisi internet global: Dual-Stack, Tunneling, dan Translation (NAT64/DNS64).
Perbandingan Komprehensif: IPv4 vs IPv6
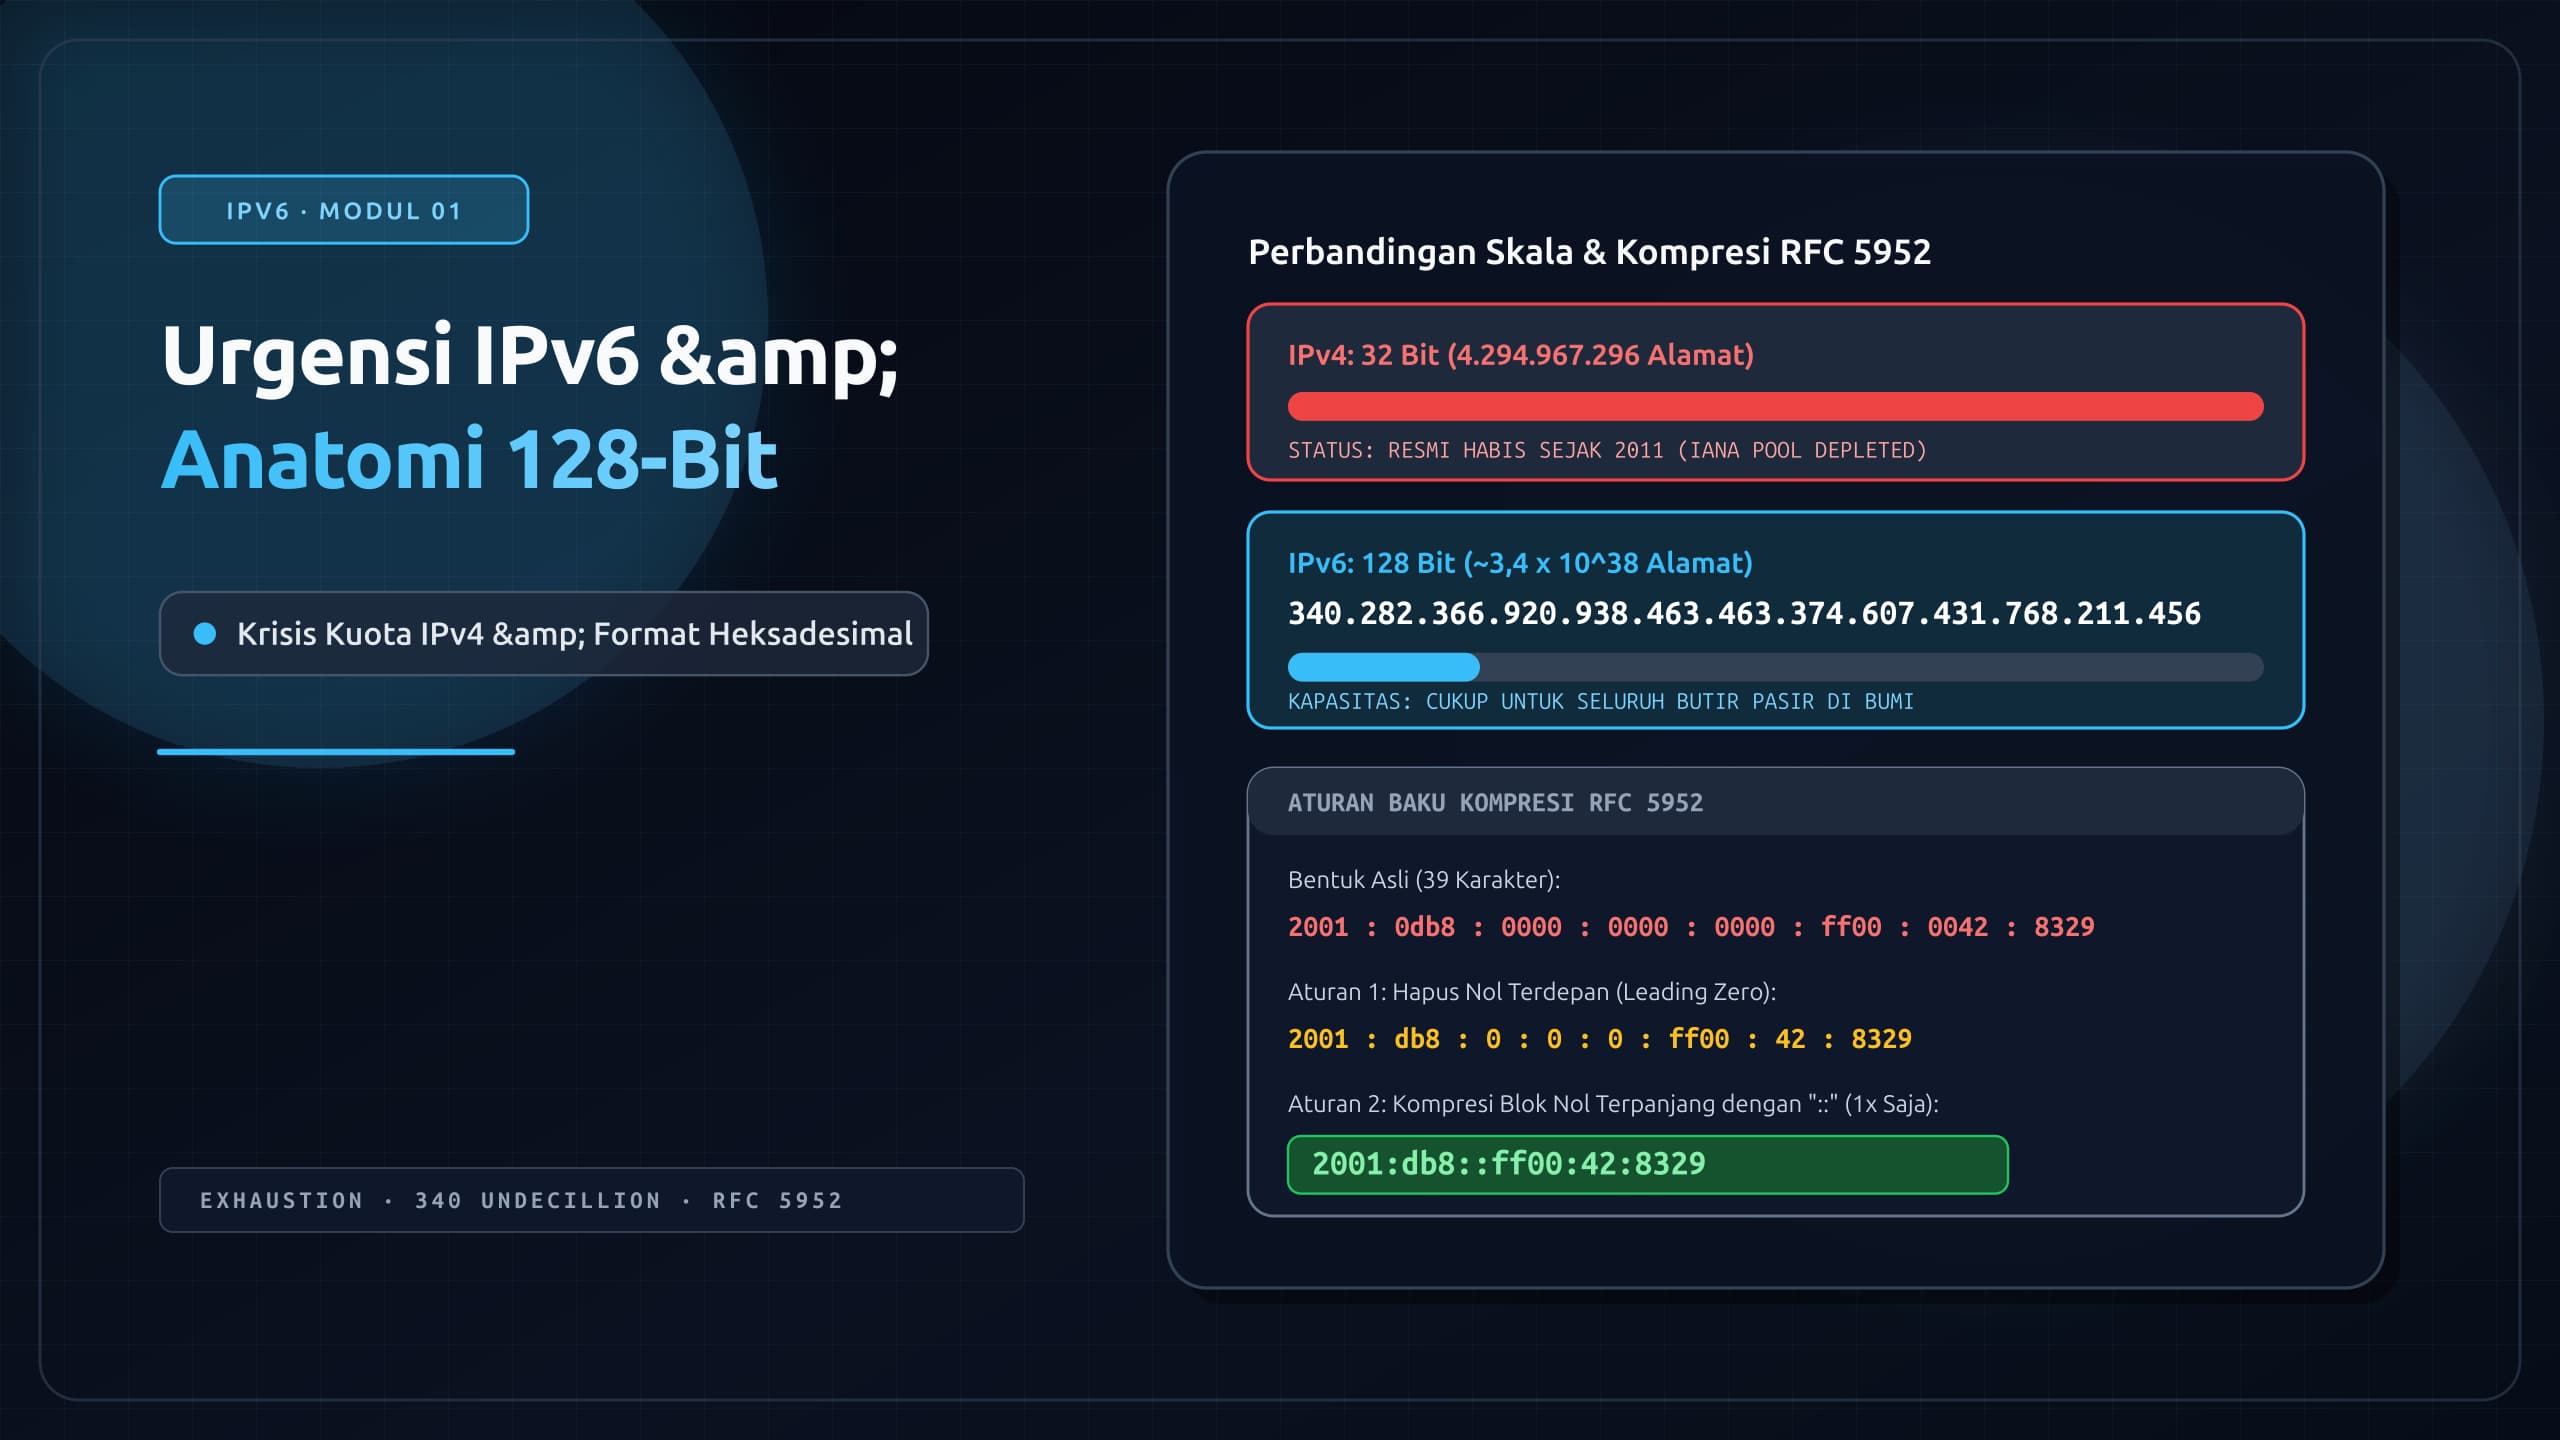
IPv6 bukan sekadar IPv4 dengan digit angka yang lebih panjang. Protokol ini dirancang ulang dari nol oleh IETF (Internet Engineering Task Force) untuk memperbaiki berbagai kelemahan arsitektur IPv4 yang telah berusia lebih dari empat dekade.
| Parameter | IPv4 | IPv6 |
|---|---|---|
| Panjang Alamat | 32 bit (4 oktet biner) | 128 bit (8 hextet heksadesimal) |
| Kapasitas Alamat | (~4,3 miliar) | (~340 undecillion) |
| Format Penulisan | Dotted-decimal (192.168.1.1) |
Hexadecimal colon (2001:db8::1) |
| Konfigurasi Alamat | Manual (Static) atau DHCPv4 | SLAAC (otomatis mandiri), DHCPv6, atau Statik |
| Tipe Transmisi | Unicast, Multicast, Broadcast | Unicast, Multicast, Anycast (Ketiadaan Broadcast) |
| Ukuran Header Paket | Variabel (20 hingga 60 byte) | Fixed / Tetap (40 byte) |
| Checksum pada Header | Ada (harus dihitung ulang oleh tiap router) | Dihapus (mempercepat proses perutean perangkat keras) |
| Kebutuhan NAT | Sangat masif (karena krisis alamat) | Tidak dibutuhkan (semua perangkat punya IP publik) |
| Dukungan Keamanan | IPSec bersifat opsional tambahan | IPSec didukung secara bawaan (native) pada spesifikasi |
Mengapa Header Tetap (Fixed Header) 40 Byte Begitu Penting?
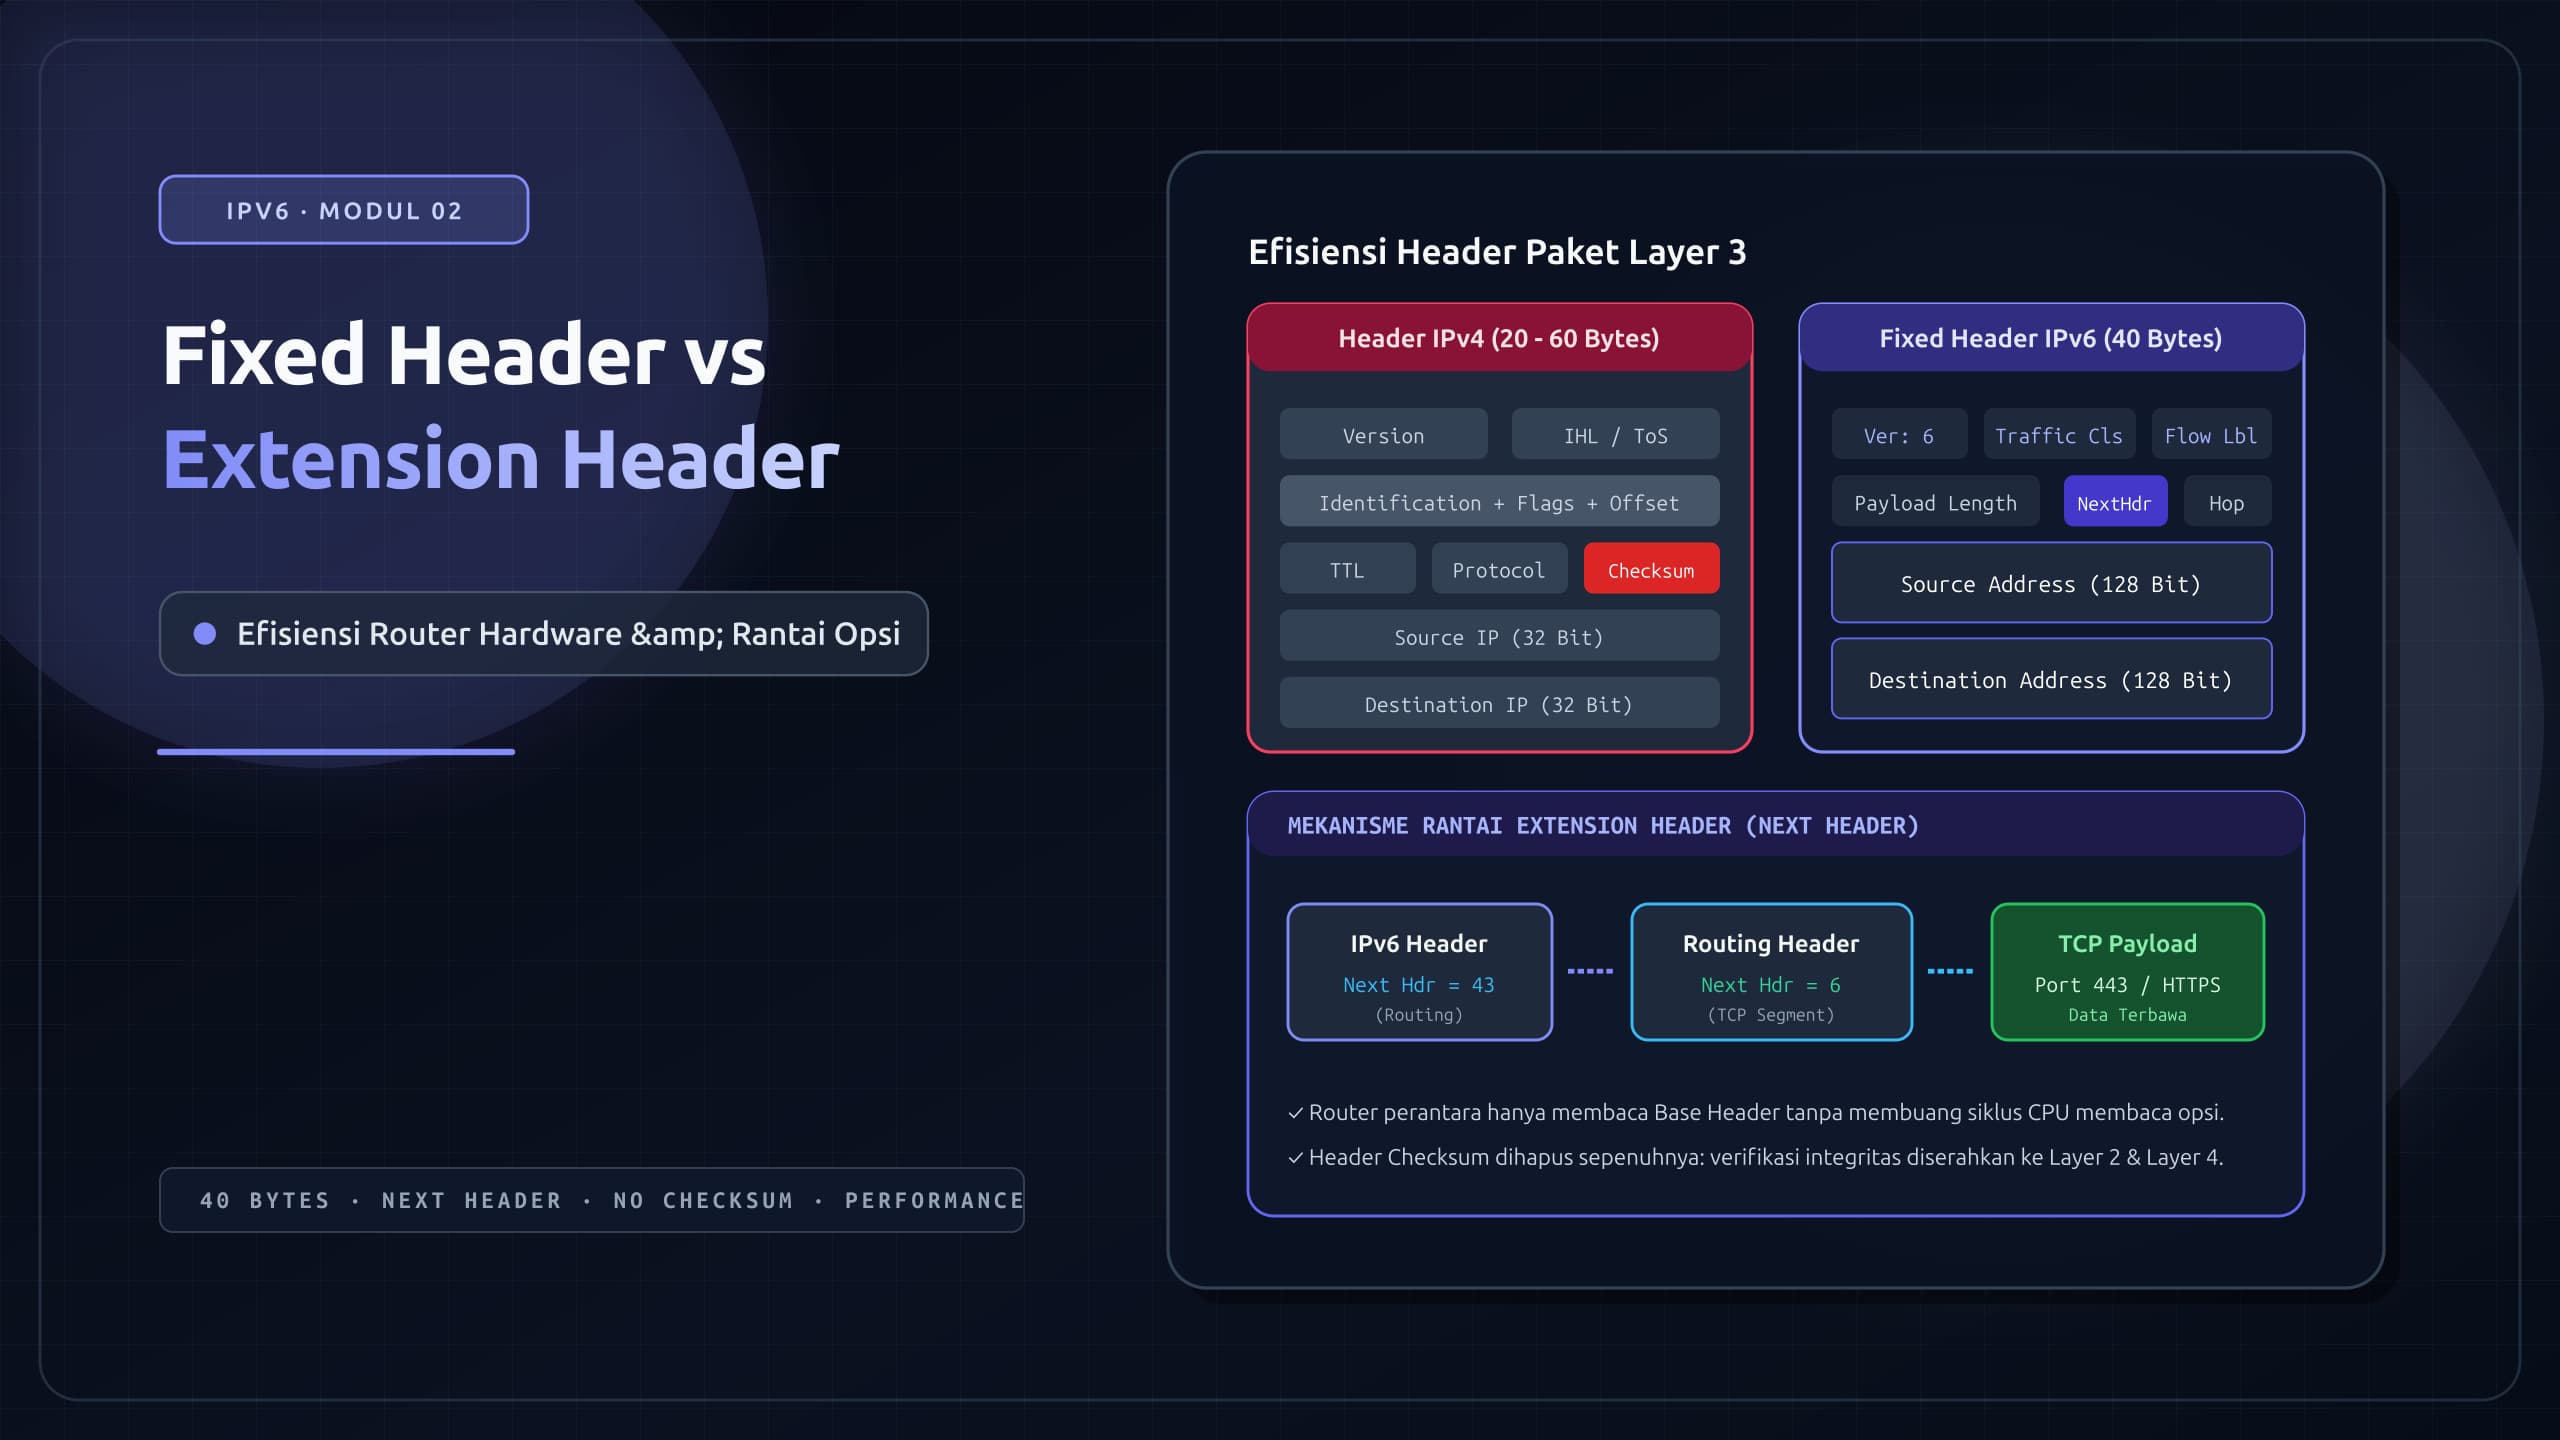
Pada IPv4, ukuran header paket bervariasi antara 20 hingga 60 byte karena adanya kolom Options. Setiap kali sebuah router di internet menerima paket IPv4, router harus membaca panjang header terlebih dahulu, lalu menghitung ulang nilai Header Checksum sebelum meneruskannya ke antarmuka berikutnya. Hal ini membebani siklus prosesor router.
Sebaliknya pada IPv6, ukuran header dasar dibuat tetap persis 40 byte. Informasi tambahan dipindahkan ke dalam Extension Headers yang dirangkai secara berantai (chained). Desain efisien ini memungkinkan sirkuit perangkat keras ASIC (Application-Specific Integrated Circuit) pada router modern untuk merutekan paket data berkecepatan terabit per detik tanpa bottleneck latensi.
Struktur Header IPv6 yang Efisien (Tepat 40 Byte):
+-----------------------------------------------------------------------+
| Version (4b) | Traffic Class (8b) |           Flow Label (20b)        |
+-----------------------------------------------------------------------+
|        Payload Length (16b)       | Next Header (8b) | Hop Limit (8b) |
+-----------------------------------------------------------------------+
|                                                                       |
|                     Source IPv6 Address (128 bit)                     |
|                                                                       |
+-----------------------------------------------------------------------+
|                                                                       |
|                  Destination IPv6 Address (128 bit)                   |
|                                                                       |
+-----------------------------------------------------------------------+
Selamat Tinggal Broadcast: Multicast dan Anycast
Salah satu revolusi terbesar di IPv6 adalah dihapuskannya metode transmisi Broadcast. Di IPv4, pesan broadcast (255.255.255.255 atau broadcast subnet) memaksa seluruh kartu jaringan komputer di dalam LAN untuk bangun, membaca data, dan memprosesnya di tingkat CPU, meskipun 99% komputer tidak berkepentingan dengan data tersebut.
Sebagai gantinya, IPv6 mengoptimalkan lalu lintas data menggunakan dua metode canggih:
- Multicast (One-to-Many Tertarget): Paket hanya dikirimkan ke kelompok perangkat yang secara sukarela bergabung (join) ke grup multicast tertentu. Perangkat yang tidak bergabung akan mengabaikan paket tersebut langsung di level hardware kartu jaringan tanpa membebani sistem operasi.
- Contoh:
ff02::1mengirim ke semua simpul (all IPv6 nodes), sedangkanff02::2khusus ditujukan hanya untuk semua router (all IPv6 routers).
- Contoh:
- Anycast (One-to-Nearest): Alamat yang sama diberikan ke beberapa server atau router yang tersebar di lokasi geografis berbeda. Ketika klien mengirim paket ke alamat anycast, protokol routing BGP akan secara otomatis mengarahkan paket tersebut ke server fisik yang paling dekat secara topologi rute. Teknologi ini banyak digunakan oleh penyedia CDN (seperti Cloudflare) dan DNS Root Server.
Mengenal SLAAC: Pasang Kabel, Langsung Terhubung
Di era IPv4, agar perangkat bisa tersambung otomatis, jaringan wajib memasang server DHCP aktif. Jika server DHCP mati, komputer akan lumpuh dan mendapatkan IP APIPA 169.254.x.x.
IPv6 memperkenalkan SLAAC (Stateless Address Autoconfiguration) yang memanfaatkan protokol ICMPv6 (Neighbor Discovery Protocol / NDP):
[ Komputer Klien ]                                     [ Router IPv6 ]
        |                                                     |
        | ----- 1. Router Solicitation (RS: "Ada router?") -> |
        |                                                     |
        | <-- 2. Router Advertisement (RA: "Prefix: 2001:..") |
        |                                                     |
   (Klien menggabungkan Prefix /64
    dengan Interface ID miliknya sendiri)
        |
   [ Komputer Berhasil Terkonfigurasi Global Secara Mandiri! ]
- Klien mengirim pesan Router Solicitation (RS) ke alamat multicast
ff02::2(semua router). - Router menjawab dengan pesan Router Advertisement (RA) yang berisi informasi prefix jaringan global (misalnya
2001:db8:cafe:1::/64). - Klien secara mandiri mengambil prefix tersebut dan menyambungkannya dengan 64-bit ID antarmukanya sendiri. Tanpa server DHCP terpusat, komputer telah memiliki alamat IP publik yang siap menjelajah dunia!
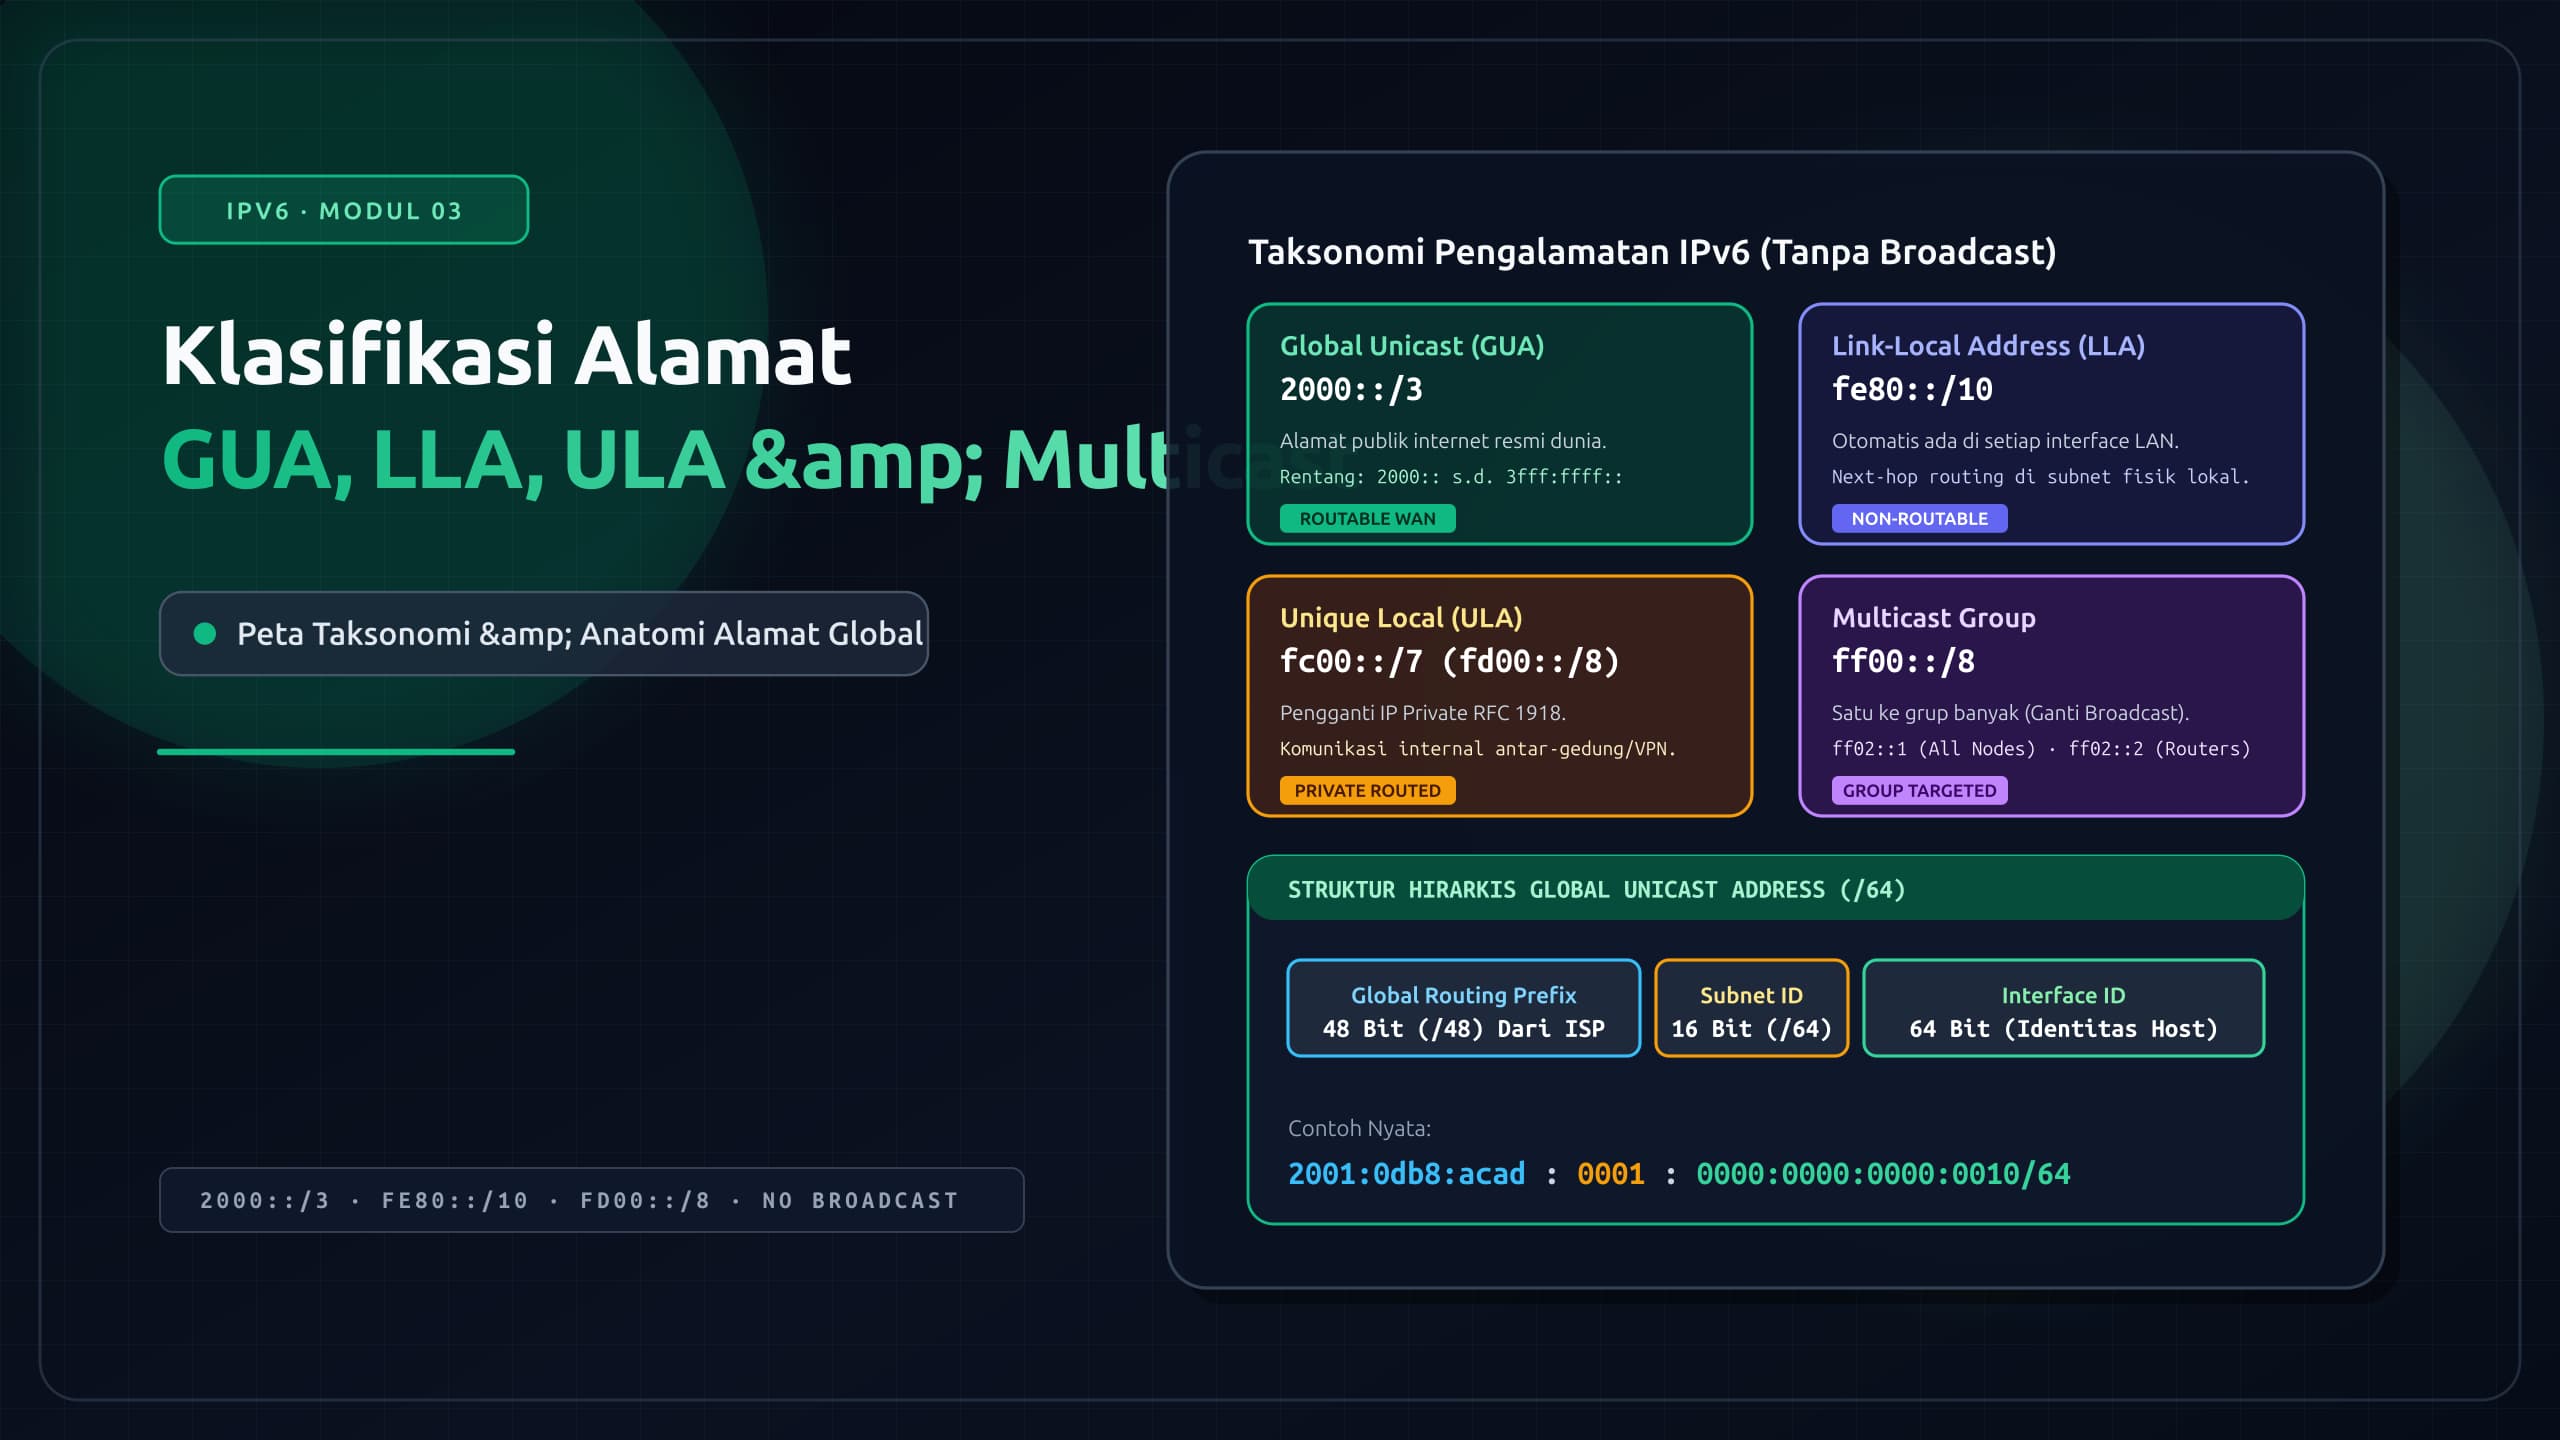
Jenis Alamat IPv6 yang Sering Ditemui
| Kategori Alamat | Awalan Prefix | Karakteristik & Lingkup |
|---|---|---|
| Global Unicast | 2000::/3 (umumnya diawali angka 2 atau 3) |
Alamat publik global yang dapat dirutekan di internet luas (padanan IP Public IPv4). |
| Link-Local | fe80::/10 (selalu diawali fe80::) |
Hanya berlaku di satu segmen kabel LAN lokal (single link). Tidak pernah diteruskan oleh router. Wajib ada di setiap kartu jaringan IPv6. |
| Unique Local (ULA) | fc00::/7 (kebanyakan diawali fd...) |
Alamat privat untuk komunikasi internal gedung/organisasi (padanan IP Private RFC 1918 pada IPv4). |
| Loopback | ::1/128 |
Pengujian internal sistem lokal (padanan 127.0.0.1). |
3 Pilar Strategi Transisi IPv4 ke IPv6
Untuk menjembatani komunikasi global selama masa peralihan bertahun-tahun, dunia internet menerapkan 3 mekanisme transisi standar:
                           Mekanisme Transisi Internet
                                       |
        +------------------------------+------------------------------+
        |                              |                              |
        v                              v                              v
   1. DUAL-STACK                 2. TUNNELING                  3. TRANSLATION
 (Jalan Berdampingan)        (Bungkus Paket IPv6)           (Penerjemah Bahasa)
- 1 Kartu punya 2 IP         - IPv6 dibungkus IPv4          - NAT64 + DNS64
- Rekor DNS A & AAAA         - Lintasi jaringan lawas       - Klien IPv6 akses
- Happy Eyeballs RFC         - 6to4, GRE, Teredo              server web IPv4
1. Dual-Stack (Pendekatan Utama)
Perangkat (komputer klien, server, dan router) menjalankan tumpukan protokol IPv4 dan IPv6 secara bersamaan pada antarmuka jaringan yang sama.
- Server DNS menyediakan Rekor A (untuk IPv4) dan Rekor AAAA (dibaca Quad-A, untuk IPv6).
- Aplikasi modern menerapkan algoritma Happy Eyeballs (RFC 8305): Sistem operasi mencoba mengontak alamat IPv6 terlebih dahulu. Jika dalam beberapa puluh milidetik tidak merespons, koneksi dialihkan otomatis ke IPv4 tanpa disadari oleh pengguna.
2. Tunneling (Menembus Jaringan Lawas)
Ketika dua kantor cabang yang sudah mendukung IPv6 harus berkomunikasi melewati ISP perantara yang jalurnya masih murni IPv4, paket IPv6 dibungkus (encapsulated) ke dalam paket IPv4 di router pengirim, lalu dibuka kembali (decapsulated) di router penerima. Metode ini sering digunakan oleh terowongan 6in4 atau GRE.
3. Translation (NAT64 & DNS64)
Bagaimana jika penyedia seluler modern (seperti operator 5G) ingin membuat jaringannya murni IPv6 (IPv6-only) demi efisiensi, tetapi pelanggan mereka masih harus membuka situs web jadul yang hanya memiliki alamat IPv4?
- DNS64: Server DNS menerjemahkan nama domain ber-IP IPv4 menjadi alamat IPv6 sintetis dengan menambahkan awalan prefiks khusus (misal
64:ff9b::/96). - NAT64: Gateway perantara menerjemahkan header paket dari IPv6 ke IPv4 dan sebaliknya.
Coba sendiri
Mari kita periksa bagaimana sistem operasi dan peramban Anda menangani lingkungan Dual-Stack menggunakan perintah DNS:
Buka terminal dan lakukan pengecekan rekor DNS situs-situs global:
# Periksa Rekor IPv4 (A Record) untuk google.com
dig +short A google.com
# atau pada Windows:
nslookup -type=A google.com

# Periksa Rekor IPv6 (AAAA Record) untuk google.com
dig +short AAAA google.com
# atau pada Windows:
nslookup -type=AAAA google.com
Anda akan melihat bahwa domain Google memiliki kedua rekor alamat sekaligus:
- Output A:
142.250.190.46(IPv4) - Output AAAA:
2607:f8b0:4004:800::200e(IPv6)
Jika koneksi ISP Anda mendukung IPv6, Anda dapat menguji pengambilan data secara terpisah menggunakan perintah curl:
# Memaksa koneksi via protokol IPv4
curl -4 -I https://www.google.com

# Memaksa koneksi via protokol IPv6
curl -6 -I https://www.google.com
Jika perintah curl -6 berhasil mengembalikan respons HTTP/2 200, berarti jalur IPv6 Anda telah aktif sempurna ke jaringan global!
Kesalahan yang sering terjadi
| Kesalahan Pemula | Miskonsepsi / Alasan Salah | Pemahaman yang Benar |
|---|---|---|
| Beranggapan bahwa IPv6 tidak membutuhkan Firewall karena tidak memakai NAT | Mengira keamanan jaringan berasal dari teknik penyembunyian NAT semata | NAT bukan sistem keamanan. Setiap perangkat ber-IP global IPv6 wajib dilindungi oleh aturan Stateful Firewall pada router untuk memblokir koneksi masuk liar dari luar. |
Menghapus konfigurasi Link-Local (fe80::) karena dikira salah ketik |
Menganggap alamat yang tidak berawalan 2001: tidak berguna |
Alamat fe80:: mutlak dibutuhkan oleh protokol routing internal (seperti OSPFv3 dan BGP) serta penentuan rute Gateway bawaan (Default Gateway). |
| Mengira DNS Rekor AAAA adalah versi lebih cepat dari Rekor A | Mengaitkan jumlah huruf "A" dengan performa transfer data | Huruf A mewakili ukuran: Rekor A (32 bit = 1 word), sedangkan Rekor AAAA (128 bit = 4 kali lipat ukuran A, sehingga ditulis empat A). Kecepatan bergantung pada jalur ISP. |
| Menguji konektivitas IPv6 menggunakan alamat IPv4 di perintah ping | Menuliskan ping6 8.8.8.8 di terminal |
Utilitas ping khusus IPv6 (ping6 atau ping -6) hanya menerima alamat IPv6 yang valid (contoh: ping6 2001:4860:4860::8888). |
Kaitannya dengan Praktik Jaringan: Di jaringan komersial penyedia seluler modern (seperti operator T-Mobile di Amerika Serikat atau jaringan 5G komersial di Indonesia), ponsel pintar pelanggan tidak lagi diberikan alamat IPv4 sama sekali. Jaringan mereka 100% murni IPv6-only. Seluruh akses ke layanan IPv4 di luar dialihkan secara transparan melalui arsitektur 464XLAT (CLAT di ponsel dan PLAT/NAT64 di core network). Pola ini menghemat jutaan dolar biaya operasional pembelian blok IPv4 publik bagi perusahaan telekomunikasi.
Latihan
Kerjakan tiga latihan evaluasi akhir berikut untuk menguji pemahaman Anda mengenai perbedaan protokol dan strategi transisi:
- Latihan 1 (Analisis Tipe Alamat IPv6): Tentukan jenis alamat IPv6 dari daftar berikut (Global Unicast, Link-Local, Unique Local Address, atau Multicast):
- A.
fe80::4c12:9ff:fe2a:8081 - B.
2404:6800:4003:c00::64 - C.
ff02::1 - D.
fd12:3456:789a:1::10
- A.
- Latihan 2 (Troubleshooting Skenario Dual-Stack): Sebuah server web kantor telah dikonfigurasi secara Dual-Stack dengan rekor DNS A (
203.0.113.10) dan rekor AAAA (2001:db8:85a3::10). Namun, pengguna dari kantor cabang mengeluh lambat saat pertama kali membuka situs tersebut (menunggu jeda 2–3 detik sebelum halaman muncul). Setelah diselidiki, router kantor cabang mengaktifkan IPv6 tetapi jalur koneksi IPv6 ISP kantor cabang sedang mengalami gangguan packet loss. Jelaskan mengapa hal ini terjadi pada sistem yang belum menerapkan Happy Eyeballs! - Latihan 3 (Pemilihan Strategi Transisi): Sebuah perusahaan rintisan teknologi memiliki server aplikasi internal baru yang dibangun murni menggunakan IPv6 (IPv6-only). Namun, mereka memiliki mitra perbankan konvensional yang sistem komputernya sudah berumur 15 tahun dan hanya memahami IPv4. Strategi transisi manakah di antara Dual-Stack, Tunneling, atau NAT64/Reverse Proxy Translation yang paling tepat dipasang di depan server perusahaan rintisan tersebut agar mitra bank tetap dapat bertransaksi? Jelaskan alasannya!
Kunci jawaban dan pembahasan
Latihan 1
- A.
fe80::4c12:9ff:fe2a:8081: Link-Local Address (diidentifikasi dari awalanfe80::/10, digunakan untuk komunikasi satu segmen link fisik). - B.
2404:6800:4003:c00::64: Global Unicast Address (berada dalam rentang2000::/3, alamat publik internet global yang dirutekan oleh Google). - C.
ff02::1: Multicast Address (diidentifikasi dari awalanff..., spesifiknya alamat all-nodes multicast untuk mengontak seluruh perangkat dalam link). - D.
fd12:3456:789a:1::10: Unique Local Address (ULA) (diidentifikasi dari awalanfd.../fc00::/7, digunakan untuk IP privat internal organisasi).
Latihan 2
- Penyebab: Pada implementasi sistem operasi lama atau tanpa algoritma Happy Eyeballs (RFC 8305), tumpukan protokol TCP/IP memprioritaskan alamat IPv6 (rekor AAAA) terlebih dahulu. Komputer mencoba mengirimkan paket TCP SYN ke alamat IPv6 server. Karena jalur ISP IPv6 mengalami packet loss, komputer klien harus menunggu batas waktu habis (TCP connection timeout, biasanya 2–3 detik). Baru setelah percobaan koneksi IPv6 dinyatakan gagal total (fallback), sistem mencoba menghubungi rekor IPv4 (rekor A).
- Solusi: Terapkan standar RFC 8305 (Happy Eyeballs v2) pada aplikasi atau browser, di mana koneksi IPv6 dan IPv4 dimulai hampir serentak (dengan jeda balapan milidetik), dan koneksi mana pun yang merespons pertama kali langsung digunakan tanpa membuat pengguna menunggu jeda waktu timeout.
Latihan 3
- Strategi Paling Tepat: Translation (Reverse Proxy / NAT64 / Load Balancer Bertranslasi).
- Alasan:
- Mitra perbankan memiliki sistem lawas (legacy) yang hanya memahami IPv4 dan tidak memungkinkan untuk diubah secara sepihak.
- Pendekatan Dual-Stack mengharuskan perusahaan rintisan mengubah server aplikasinya menjadi dua tumpukan protokol dan membeli IP publik IPv4 tambahan.
- Dengan memasang Reverse Proxy (seperti NGINX / Cloudflare / AWS ALB) yang memiliki antarmuka IPv4 di sisi luar (menghadap mitra bank) dan menerjemahkan permintaan ke antarmuka IPv6 di sisi dalam (menghadap server aplikasi rintisan), kedua sistem yang berbeda generasi ini dapat bertukar data tanpa merombak sistem backend masing-masing.
Discussion (0)
We store your optional name, your comment, and technical hashes (not your raw IP address) to prevent spam. A functional cookie lets you edit or delete your own comments from this browser. To request deletion, use the contact page.
No comments yet. Start the discussion.