Jaringan Komputer
Mengapa Dunia Butuh IPv6 dan Anatomi Pengalamatan 128-Bit
Pelajari latar belakang krisis habisnya kuota IPv4, kelemahan NAT jangka panjang, lonjakan kapasitas 128-bit, serta 2 aturan baku kompresi RFC 5952.
Bayangkan sebuah kota metropolitan yang mengalami ledakan populasi kendaraan secara masif. Sistem pelat nomor lama yang hanya terdiri dari 4 digit angka tiba-tiba kehabisan kombinasi. Pemerintah kota kemudian menerapkan solusi sementara: mobil-mobil di kawasan perumahan dilarang memiliki pelat pribadi dan wajib menempelkan pelat milik pos satpam kompleks setiap kali ingin melintas ke jalan protokol. Akibatnya, pos satpam menjadi titik kemacetan parah, petugas kewalahan mencatat keluar-masuk ribuan mobil, dan mobil antar-perumahan kesulitan saling mengenali tanpa perantara pos satpam.
Kondisi tersebut adalah cerminan tepat dari krisis IPv4 Exhaustion dan ketergantungan internet global pada Network Address Translation (NAT) selama dua dekade terakhir. Internet Protocol version 4 (IPv4) yang dirancang pada akhir dekade 1970-an hanya menyediakan sekitar 4,29 miliar alamat. Jumlah ini telah lama terlampaui oleh populasi ponsel pintar, perangkat Internet of Things (IoT), komputasi awan (cloud), dan sensor pintar di seluruh penjuru bumi.
Untuk memulihkan konektivitas internet murni yang berskala global, efisien, dan tanpa hambatan perantara, dunia beralih ke Internet Protocol version 6 (IPv6) dengan ruang pengalamatan raksasa 128-bit.
Yang akan dipelajari
- Mengapa kuota IPv4 habis dan bagaimana kronologi deplesi alokasi IP di tingkat global (IANA/RIR).
- Mengapa NAT/CGNAT bukan solusi jangka panjang dan dampaknya terhadap degradasi arsitektur jaringan (End-to-End Principle).
- Menghitung kapasitas ruang alamat 128-bit IPv6 () dan memahami skala magnitudonya secara intuitif.
- Memahami struktur pengalamatan heksadesimal 8 hextet (16-bit per kelompok).
- Menerapkan dua aturan baku representasi dan kompresi alamat IPv6 sesuai standar RFC 5952.
- Memeriksa serta memvalidasi format alamat IPv6 menggunakan perkakas CLI sistem operasi dan Python.
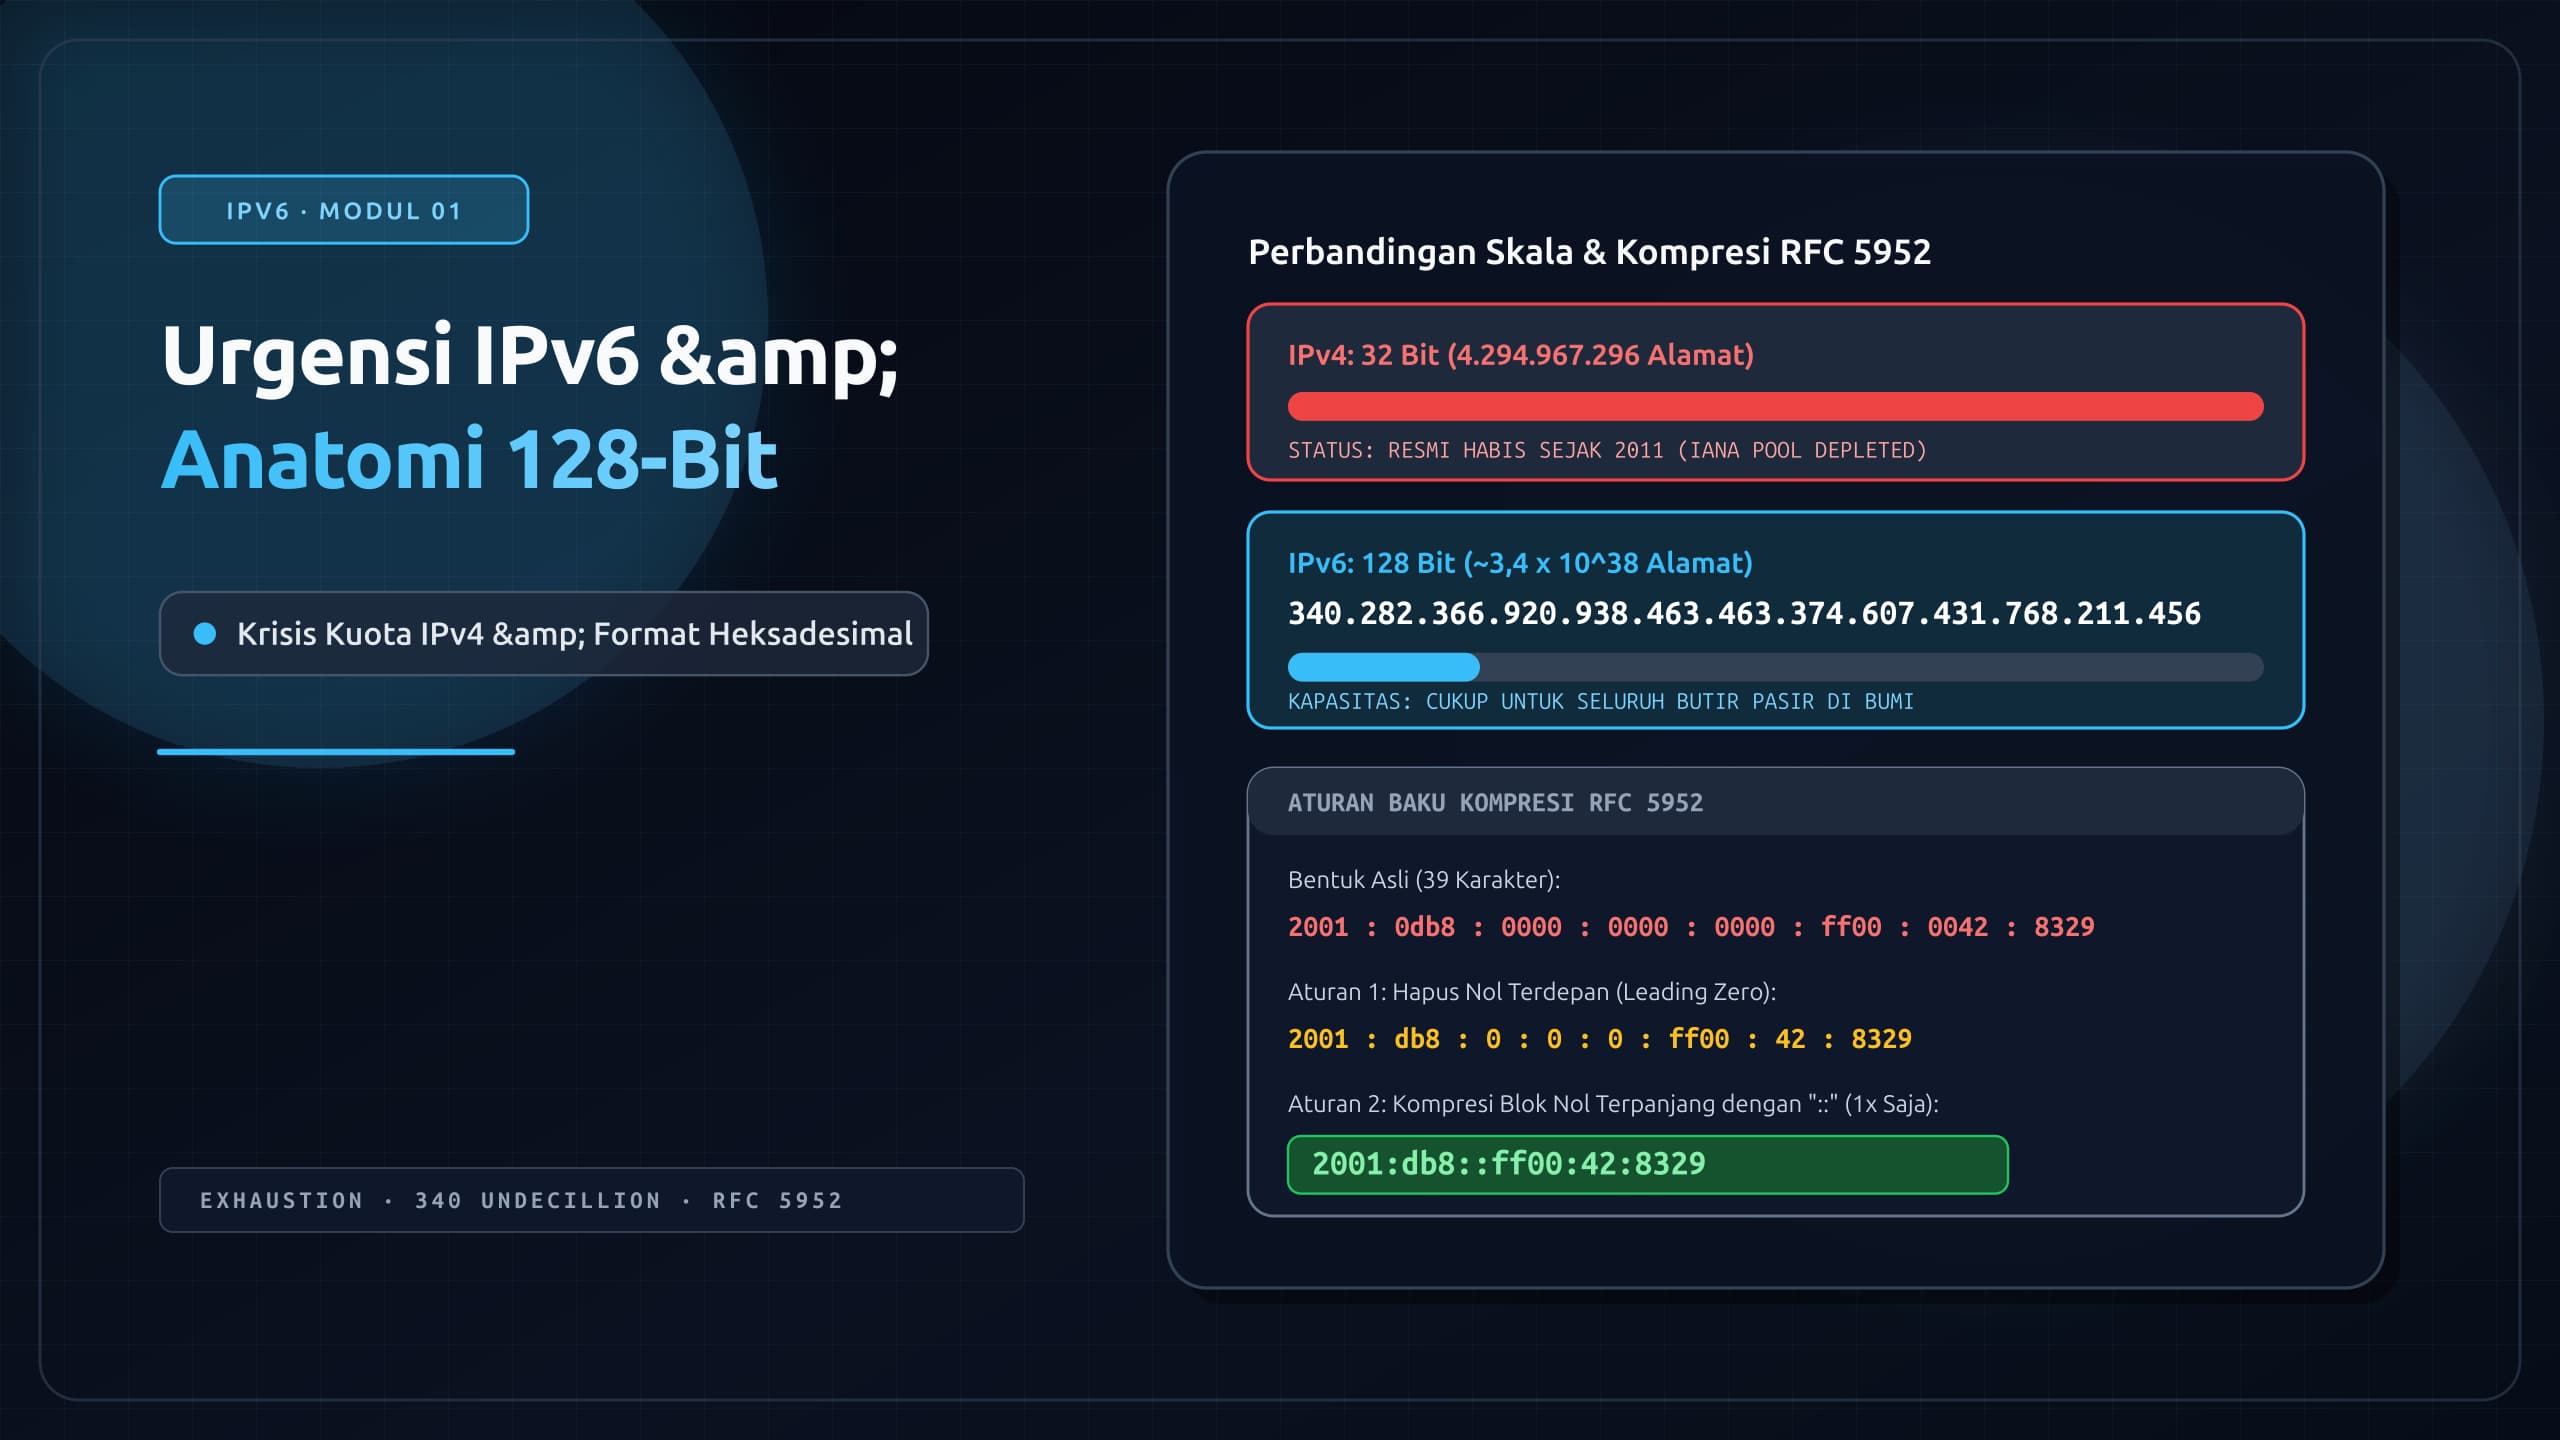
Krisis Habisnya Kuota Alamat IPv4 (IPv4 Exhaustion)
Internet Protocol version 4 (IPv4) didefinisikan dalam RFC 791 pada tahun 1981. Pada masa itu, pengalamatan 32-bit dipandang lebih dari cukup untuk menghubungkan institusi riset, militer, dan universitas di Amerika Serikat.
Secara matematis, panjang 32 bit menghasilkan:
Namun, dari 4,29 miliar alamat tersebut, tidak semuanya dapat dialokasikan untuk perangkat publik di internet. Sebagian besar dicadangkan untuk keperluan khusus, seperti alamat loopback (127.0.0.0/8), ruang privat RFC 1918 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16), ruang multicast Class D (224.0.0.0/4), serta ruang eksperimental Class E (240.0.0.0/4). Akibatnya, jumlah alamat publik yang benar-benar bisa dipakai secara global hanya sekitar 3,7 miliar.
+-------------------------------------------------------------------------+
|                  TOTAL KAPASITAS IPv4: ~4,29 MILIAR ALAMAT              |
+----------------------------------------------------+--------------------+
|               IP Publik Routable                   | Dicadangkan/Khusus |
|                 (~3,70 Miliar)                     |   (~0,59 Miliar)   |
|                                                    | (Privat, Multicast,|
|                                                    |  Loopback, Class E)|
+----------------------------------------------------+--------------------+
Kronologi Deplesi Alokasi Global
Pengelolaan alamat IP dunia diatur oleh Internet Assigned Numbers Authority (IANA) yang mendistribusikan blok-blok besar /8 (masing-masing berisi alamat) kepada lima Regional Internet Registries (RIR):
- APNIC (Asia Pasifik)
- ARIN (Amerika Utara)
- RIPE NCC (Eropa, Timur Tengah, Asia Tengah)
- LACNIC (Amerika Latin dan Karibia)
- AFRINIC (Afrika)
Pada 3 Februari 2011, IANA secara resmi mengalokasikan 5 blok /8 terakhir yang tersisa kepada masing-masing RIR. Peristiwa bersejarah ini menandai habisnya cadangan pusat IPv4 dunia. Setelah itu, masing-masing RIR mulai mengumumkan habisnya kuota internal mereka:
- APNIC: April 2011 (menerapkan kebijakan penjatahan ketat blok
/22terakhir). - RIPE NCC: September 2012.
- LACNIC: Juni 2014.
- ARIN: September 2015.
- AFRINIC: November 2019 / awal 2020.
Kini, perusahaan rintisan (startup), penyedia layanan internet (ISP), atau pusat data (data center) baru yang membutuhkan alamat IPv4 publik harus membelinya melalui pasar transfer sekunder dengan harga lelang mencapai puluhan dolar Amerika per alamat IP, atau mengantre di daftar tunggu RIR dengan alokasi yang sangat terbatas.
Mengapa NAT Bukan Solusi Jangka Panjang?
Ketika krisis kekurangan alamat mulai disadari pada pertengahan dekade 1990-an, rekayasa transisi diciptakan: Network Address Translation (NAT), khususnya Port Address Translation (PAT) atau NAPT (RFC 2663). NAT memungkinkan ribuan perangkat di jaringan privat lokal menggunakan bersama satu alamat IP publik tunggal dengan memetakan port TCP/UDP sumber.
Bahkan di level operator telekomunikasi seluler, diterapkan Carrier-Grade NAT (CGNAT / NAT444), di mana paket data pelanggan mengalami dua tingkat translasi (NAT ganda) sebelum mencapai internet publik.
Meskipun NAT berhasil memperpanjang usia pakai IPv4 selama bertahun-tahun, NAT bukanlah peningkatan protokol, melainkan "tambalan darurat" (band-aid solution) yang menimbulkan dampak teknis serius:
1. Merusak Prinsip Konektivitas Ujung-ke-Ujung (End-to-End Principle)
Filosofi dasar arsitektur internet adalah kecerdasan berada di ujung-ujung jaringan (end hosts), sementara jaringan perantara (core network) hanya bertugas meneruskan paket data secepat mungkin tanpa memodifikasi isi atau tajuk paket. NAT secara agresif melanggar prinsip ini dengan mengubah alamat IP dan port pada header paket di tengah jalan. Host di internet luar tidak dapat memprakarsai koneksi langsung (incoming connection) ke host di belakang NAT tanpa konfigurasi port forwarding manual atau teknik hole punching.
2. Membebani Aplikasi Interaktif dan Peer-to-Peer
Aplikasi modern seperti panggilan suara/video (VoIP, WebRTC, Zoom), online gaming, transfer berkas langsung (peer-to-peer), dan komunikasi Internet of Things (IoT) membutuhkan sambungan langsung antar-perangkat. Di lingkungan NAT, aplikasi-aplikasi ini terpaksa mengimplementasikan protokol tambahan yang rumit dan boros latensi, seperti STUN (Session Traversal Utilities for NAT), TURN (Traversal Using Relays around NAT), dan ICE (Interactive Connectivity Establishment). Penggunaan peladen relay TURN membebani bandwidth dan menambah waktu tunda (delay) komunikasi secara signifikan.
3. Konsumsi Memori dan Beban Stateful Overhead
Router NAT wajib bersifat stateful: perangkat harus menyimpan setiap sesi koneksi aktif di dalam tabel translasi NAT (NAT state table) pada memori RAM. Jika jutaan perangkat seluler membuka puluhan koneksi konkuren secara serentak, tabel translasi CGNAT dapat mengalami kehabisan memori (table exhaustion), mengakibatkan koneksi baru terputus atau paket di-drop.
4. Masalah Reputasi IP dan Pemblokiran Massal
Dalam skenario CGNAT, ratusan hingga ribuan pelanggan ISP berbagi alamat IP publik yang sama. Jika satu perangkat pelanggan terinfeksi malware atau melakukan aktivitas serangan siber / spamming, alamat IP publik tersebut akan masuk ke dalam daftar hitam (blacklist) peladen web, CAPTCHA, atau layanan perbankan. Dampaknya, seluruh pelanggan lain yang tidak bersalah dan berada di balik IP publik yang sama akan terkena imbas pemblokiran akses.
Lompatan Kapasitas: Anatomi Pengalamatan 128-Bit
Untuk menyelesaikan akar permasalahan secara permanen, Internet Engineering Task Force (IETF) merancang IPv6 (distandardisasi dalam RFC 2460 dan disempurnakan dalam RFC 8200) dengan memperluas panjang alamat dari 32 bit menjadi 128 bit.
Lompatan dari 32 bit ke 128 bit bukanlah peningkatan 4 kali lipat, melainkan peningkatan eksponensial sebesar kali lipat:
Angka ini dibaca sebagai 340 undecillion (tiga ratus empat puluh undesilion).
Untuk membayangkan betapa masifnya angka ini dalam skala fisik:
- Jika seluruh permukaan bumi (termasuk daratan dan samudera terdalam) dibagi rata, setiap meter persegi permukaan bumi mendapatkan alokasi sekitar alamat IPv6 unik.
- Jumlah alamat IPv6 jauh melampaui estimasi total butir pasir di seluruh pantai dan gurun di planet bumi.
- Ruang pengalamatan ini menjamin bahwa setiap komputer, ponsel pintar, mikrokontroler sensor IoT, mobil otonom, hingga perangkat medis dapat memiliki alamat IP publik global statis tanpa kekhawatiran kehabisan kuota seumur peradaban manusia.
Format dan Notasi Heksadesimal
Menuliskan 128 angka biner (0 dan 1) tentu mustahil untuk dibaca oleh manusia. Notasi desimal bertitik (dotted-decimal) seperti IPv4 juga tidak praktis karena akan menghasilkan deretan angka desimal yang terlalu panjang.
Oleh karena itu, alamat IPv6 direpresentasikan dalam format heksadesimal:
- Panjang total 128 bit dibagi menjadi 8 kelompok, masing-masing berukuran 16 bit.
- Setiap kelompok 16-bit disebut hextet (atau quibble / piece).
- Karena 1 digit heksadesimal mewakili 4 bit biner (), maka setiap hextet terdiri dari 4 digit heksadesimal (karakter
0–9dana–fatauA–F). - Antar-hextet dipisahkan oleh tanda titik dua (
:).
Struktur 128-Bit IPv6:
+---------+---------+---------+---------+---------+---------+---------+---------+
| Hextet 1| Hextet 2| Hextet 3| Hextet 4| Hextet 5| Hextet 6| Hextet 7| Hextet 8|
| 16 bit  | 16 bit  | 16 bit  | 16 bit  | 16 bit  | 16 bit  | 16 bit  | 16 bit  |
+---------+---------+---------+---------+---------+---------+---------+---------+
Contoh:
 2001    :  0db8   :  85a3   :  0000   :  0000   :  8a2e   :  0370   :  7334
Setiap hextet mewakili nilai biner 16-bit. Sebagai contoh:
- Hextet
2001=0010 0000 0000 0001 - Hextet
0db8=0000 1101 1011 1000
Diagram In-Post & Alur Kompresi RFC 5952
Menuliskan 32 digit heksadesimal secara lengkap sering kali merepotkan dan rawan salah ketik. Terlebih lagi, banyak alamat IPv6 yang memiliki kelompok nilai nol berurutan. Untuk menjaga keseragaman penulisan di seluruh sistem operasi dan perangkat jaringan, IETF menerbitkan standar kanonikal RFC 5952: A Recommendation for IPv6 Address Text Representation.
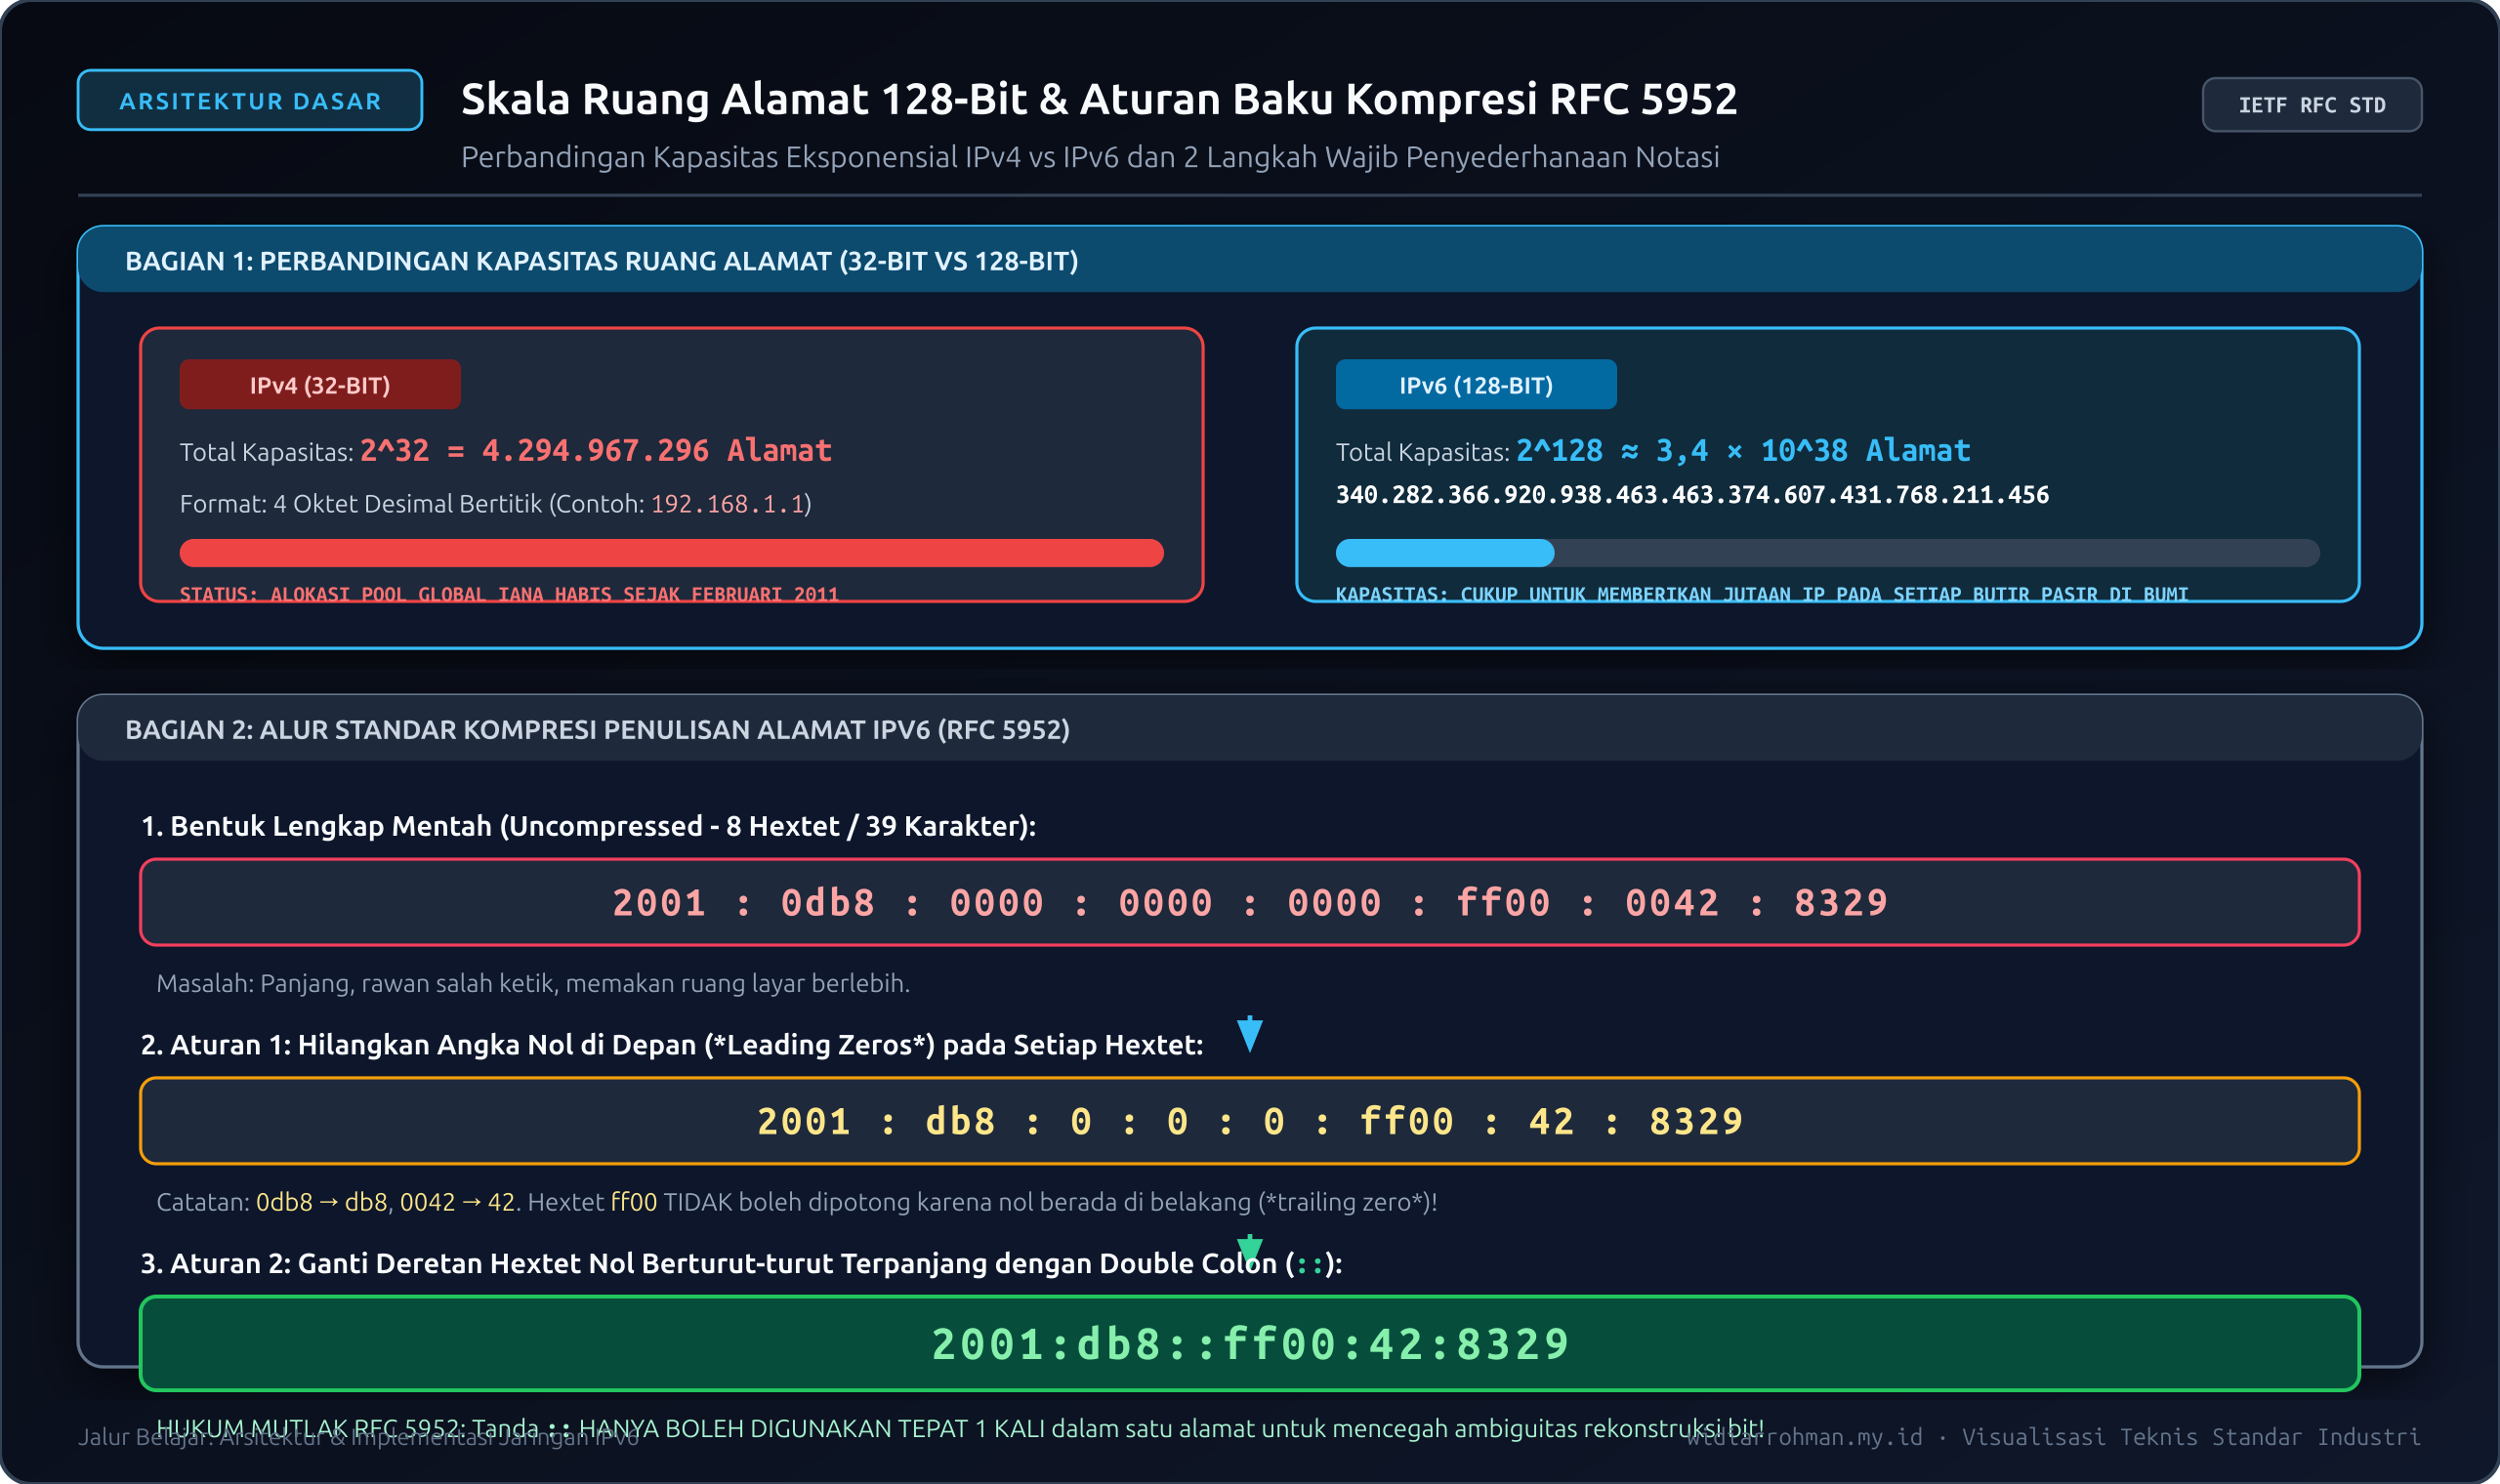
Berdasarkan RFC 5952, ada dua aturan baku untuk melakukan kompresi alamat IPv6:
Aturan 1: Menghilangkan Angka Nol di Awal (Leading Zeros Omission)
Angka nol di posisi depan (leading zeros) pada masing-masing hextet wajib dihilangkan. Namun, jika sebuah hextet seluruhnya bernilai nol (0000), minimal satu angka nol harus disisakan (0).
[!WARNING] Jangan pernah memotong angka nol di akhir (trailing zeros)! Menghapus trailing zero akan mengubah nilai matematis hextet. Contoh:
0db8dikompresi menjadidb8(benar), tetapidb80tidak boleh diubah menjadidb8karena bernilai berbeda.
Contoh penerapan Aturan 1:
0db8db800011000000042420370370
Aturan 2: Penggantian Runtunan Nol dengan Titik Dua Ganda (Double Colon Substitution)
Runtunan dua atau lebih hextet bernilai nol yang berurutan dapat digantikan dengan sepasang tanda titik dua (::).
Ada batasan ketat yang harus dipatuhi:
- Hanya boleh digunakan tepat satu kali dalam satu alamat.
Jika::digunakan dua kali, sistem komputer tidak akan bisa merekonstruksi jumlah hextet nol yang hilang di masing-masing sisi secara deterministik (ambigu). - Pilihlah runtunan nol terpanjang.
Jika terdapat beberapa kelompok nol terpisah,::wajib diterapkan pada kelompok hextet nol yang memiliki panjang paling banyak. - Aturan Tie-Breaker (Panjang Sama):
Jika ada dua atau lebih kelompok hextet nol berurutan dengan jumlah yang sama persis, RFC 5952 mewajibkan kompresi::diterapkan pada kelompok pertama yang muncul dari kiri. - Hextet nol tunggal tidak boleh dikompresi dengan
:::
Jika hanya ada satu hextet0000, cukup ditulis0, bukan::. - Huruf heksadesimal wajib ditulis dalam huruf kecil (lowercase):
Gunakan karaktera,b,c,d,e,f, bukan huruf kapital (A–F).
Studi Kasus Transformasi Kompresi Langkah demi Langkah
Mari kita bedah alamat mentah berikut:
Langkah 1: Terapkan Aturan 1 (Hilangkan leading zeros)
200120010db8db8000000000000abab000000000000011
Hasil sementara: 2001:db8:0:0:ab:0:0:1
Langkah 2: Terapkan Aturan 2 (Evaluasi kelompok nol untuk ::)
- Kelompok nol pertama: hextet ke-3 dan ke-4 (panjang 2 hextet:
0:0). - Kelompok nol kedua: hextet ke-6 dan ke-7 (panjang 2 hextet:
0:0). - Terjadi tie-breaker (panjang kedua kelompok sama-sama 2). Sesuai RFC 5952, kita wajib memilih kelompok pertama (paling kiri).
Hasil akhir kanonikal:
Praktik Step-by-Step CLI: Memeriksa dan Memvalidasi Alamat IPv6
Untuk melihat bagaimana sistem operasi modern menangani IPv6, buka antarmuka terminal Anda.
1. Menampilkan Alamat IPv6 di Linux
Gunakan perintah bawaan iproute2:
# Menampilkan seluruh konfigurasi alamat IPv6 pada semua antarmuka
ip -6 addr show

# Menampilkan antarmuka spesifik (misal eth0)
ip -6 addr show dev eth0
Keluaran tipikal:
2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 state UP qlen 1000
    inet6 2001:db8:1234:5678::10/64 scope global dynamic
       valid_lft 86392sec preferred_lft 14392sec
    inet6 fe80::a00:27ff:fe4e:66a1/64 scope link
       valid_lft forever preferred_lft forever
Perhatikan baris inet6: sistem operasi secara otomatis menampilkan alamat dalam format kompresi kanonikal RFC 5952 (::10).
2. Validasi dan Normalisasi Alamat Menggunakan Python
Jika Anda membangun skrip otomatisasi jaringan atau backend web, pustaka bawaan Python ipaddress mengimplementasikan RFC 5952 secara native:
import ipaddress

# Masukkan alamat dengan format tidak beraturan dan huruf kapital
raw_ip = "2001:0DB8:0000:0000:0000:0000:0000:0001"

# Inisialisasi objek IPv6Address
addr = ipaddress.IPv6Address(raw_ip)

print(f"Format Kanonikal Terkompresi : {addr}")
print(f"Format Lengkap 32-Digit Heks : {addr.exploded}")
print(f"Nilai Integer 128-Bit       : {int(addr)}")
print(f"Biner Lengkap (128-bit)     : {bin(int(addr))}")
Keluaran terminal:
Format Kanonikal Terkompresi : 2001:db8::1
Format Lengkap 32-Digit Heks : 2001:0db8:0000:0000:0000:0000:0000:0001
Nilai Integer 128-Bit       : 42540766411282592856903984951653826561
Biner Lengkap (128-bit)     : 0b00100000000000010000110110111000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000001
3. Mengakses Alamat IPv6 di Browser / URL
Karena karakter titik dua (:) pada URL standar digunakan untuk memisahkan nomor port (seperti http://localhost:8080), penulisan alamat IPv6 secara harfiah (literal address) di peramban web atau HTTP client wajib dibungkus dalam tanda kurung siku [ ] (sesuai RFC 3986):
# Mengakses server web IPv6 via curl
curl -g -6 "http://[2001:db8:1::10]:8080/api/v1/health"
Kesalahan yang Sering Terjadi (Common Pitfalls)
| Kesalahan Umum | Konsekuensi Teknis | Solusi Praktis |
|---|---|---|
Menggunakan :: dua kali dalam satu alamat (contoh: 2001::db8::1). |
Parser OS/router akan melempar galat sintaks ambiguous representation karena tidak tahu berapa hextet nol pada masing-masing sisi. | Gunakan :: tepat satu kali untuk rentang nol terpanjang. Sisanya tulis sebagai hextet nol tunggal (:0:). |
Memotong trailing zeros pada hextet (contoh: menulis 2001:db8:500::1 menjadi 2001:db8:5::1). |
Nilai numerik berubah total. 0500 () menjadi 0005 (). Perangkat gagal terhubung ke tujuan yang benar. |
Hanya potong angka nol di sebelah kiri (leading zeros). Angka nol di tengah atau akhir hextet haram dihapus. |
Menuliskan URL IPv6 tanpa kurung siku (contoh: http://2001:db8::1:80/index). |
Parser HTTP mengira angka setelah titik dua terakhir adalah nomor port yang salah, menyebabkan galat invalid URL. | Selalu bungkus alamat IPv6 dengan kurung siku saat menyertakan protokol/port: http://[2001:db8::1]:80/. |
| Mengira IPv6 adalah IPv4 dengan bit yang lebih panjang semata. | Mengabaikan hilangnya broadcast, perubahan struktur header, dan integrasi erat NDP/ICMPv6. | Pahami bahwa IPv6 adalah perancangan ulang arsitektur jaringan yang meniadakan broadcast dan menggantikannya dengan multicast efisien. |
Latihan Mandiri
-
Kompresi Kanonikal RFC 5952:
Lakukan normalisasi dan kompresi kanonikal sesuai RFC 5952 untuk alamat IPv6 mentah berikut: Tunjukkan langkah pemotongan leading zeros dan aturan penentuan posisi tanda::. -
Dekompresi (Expanding) Alamat IPv6:
Sebuah entri log peladen mencatat alamat asal berikut dalam format kompresi: Rekonstruksi alamat tersebut kembali ke bentuk lengkap 32 digit heksadesimal (8 hextet penuh). Jelaskan rumus perhitungannya! -
Analisis Sintaks dan Validasi:
Tinjau ketiga penulisan alamat IPv6 di bawah ini. Tentukan manakah penulisan yang valid dan manakah yang tidak valid beserta alasan teknisnya:- Alamat A:
2001:db8:0:1::25::1 - Alamat B:
2001:db8:c001:0000:0000:0000:0000:0000/64 - Alamat C:
2001:0gh8:1234::1
- Alamat A:
Kunci Jawaban & Pembahasan
Latihan 1
Langkah Pengerjaan:
-
Hilangkan semua leading zeros pada tiap hextet:
20012001000000000000424200000000000000000077Bentuk sementara:2001:0:0:42:0:0:0:7
-
Identifikasi kelompok hextet nol berurutan:
- Kelompok pertama: hextet 2 dan 3 panjang 2 hextet (
0:0). - Kelompok kedua: hextet 5, 6, dan 7 panjang 3 hextet (
0:0:0).
- Kelompok pertama: hextet 2 dan 3 panjang 2 hextet (
-
Berdasarkan RFC 5952, tanda
::wajib ditempatkan pada runtunan hextet nol terpanjang. Kelompok kedua (panjang 3) mengalahkan kelompok pertama (panjang 2).
Jawaban Akhir Kanonikal:
Latihan 2
Langkah Pengerjaan:
-
Hitung jumlah hextet yang terlihat secara eksplisit pada
fe80::1:0:0:9:- Di sisi kiri
::terdapat 1 hextet:fe80 - Di sisi kanan
::terdapat 4 hextet:1,0,0,9 - Total hextet eksplisit = .
- Di sisi kiri
-
Hitung jumlah hextet nol yang diwakili oleh tanda
::: Maka::menggantikan 3 kelompok nol (0000:0000:0000). -
Kembalikan 4 digit heksadesimal pada setiap hextet dengan menambahkan leading zeros:
fe80fe80- hextet pengganti
0000:0000:0000 10001000000000090009
Jawaban Akhir:
Latihan 3
Pembahasan Status Validitas:
- Alamat A (
2001:db8:0:1::25::1): TIDAK VALID.
Alamat ini menggunakan tanda::sebanyak dua kali. Hal ini melanggar aturan RFC 5952 dan menciptakan ambiguitas, karena sistem tidak dapat menentukan apakah::pertama mewakili 1 hextet nol dan kedua 2 hextet nol, atau sebaliknya. - Alamat B (
2001:db8:c001:0000:0000:0000:0000:0000/64): VALID secara sintaksis, namun belum kanonikal.
Format heksadesimal dan jumlah hextetnya tepat 8. Alamat ini sepenuhnya legal diproses perangkat jaringan. Namun, representasi kanonikal standarnya menurut RFC 5952 adalah2001:db8:c001::/64. - Alamat C (
2001:0gh8:1234::1): TIDAK VALID.
Hextet kedua mengandung karaktergdanh. Sistem bilangan heksadesimal hanya mengenal angka basis 16, yaitu karakter0–9dana–f. Karakter di luar rentang tersebut akan ditolak oleh kompilator dan parser jaringan.
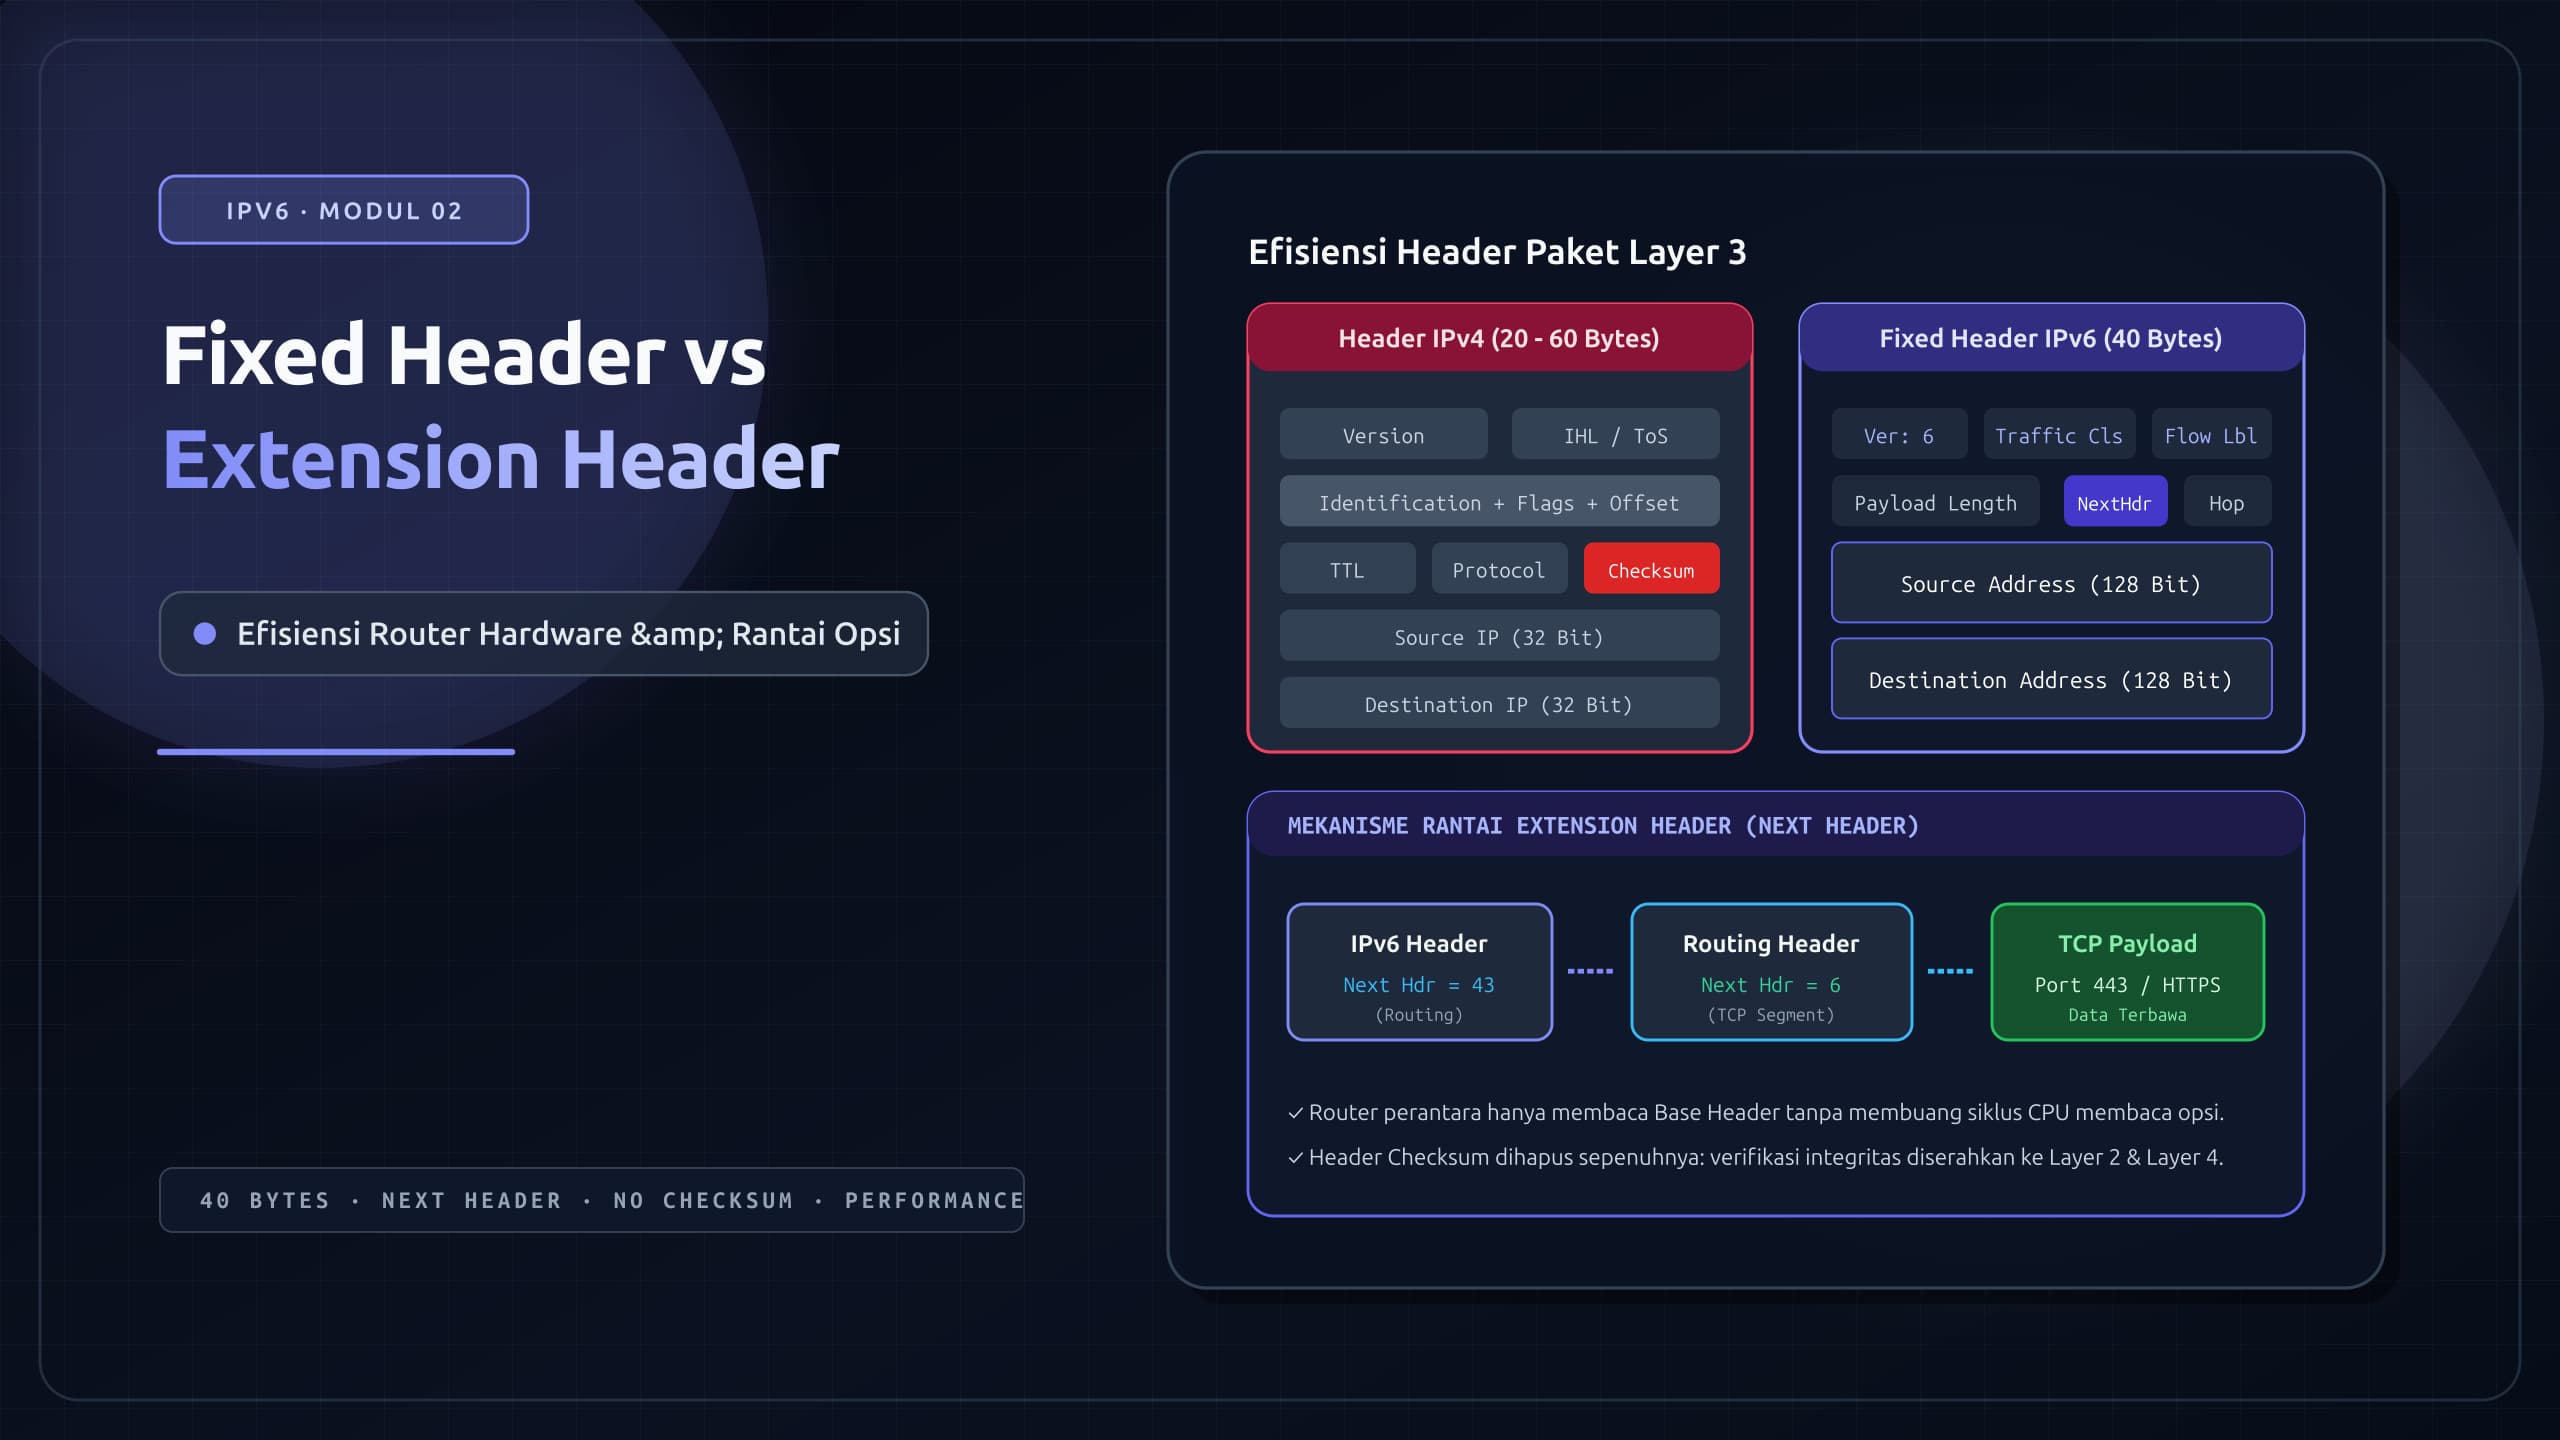
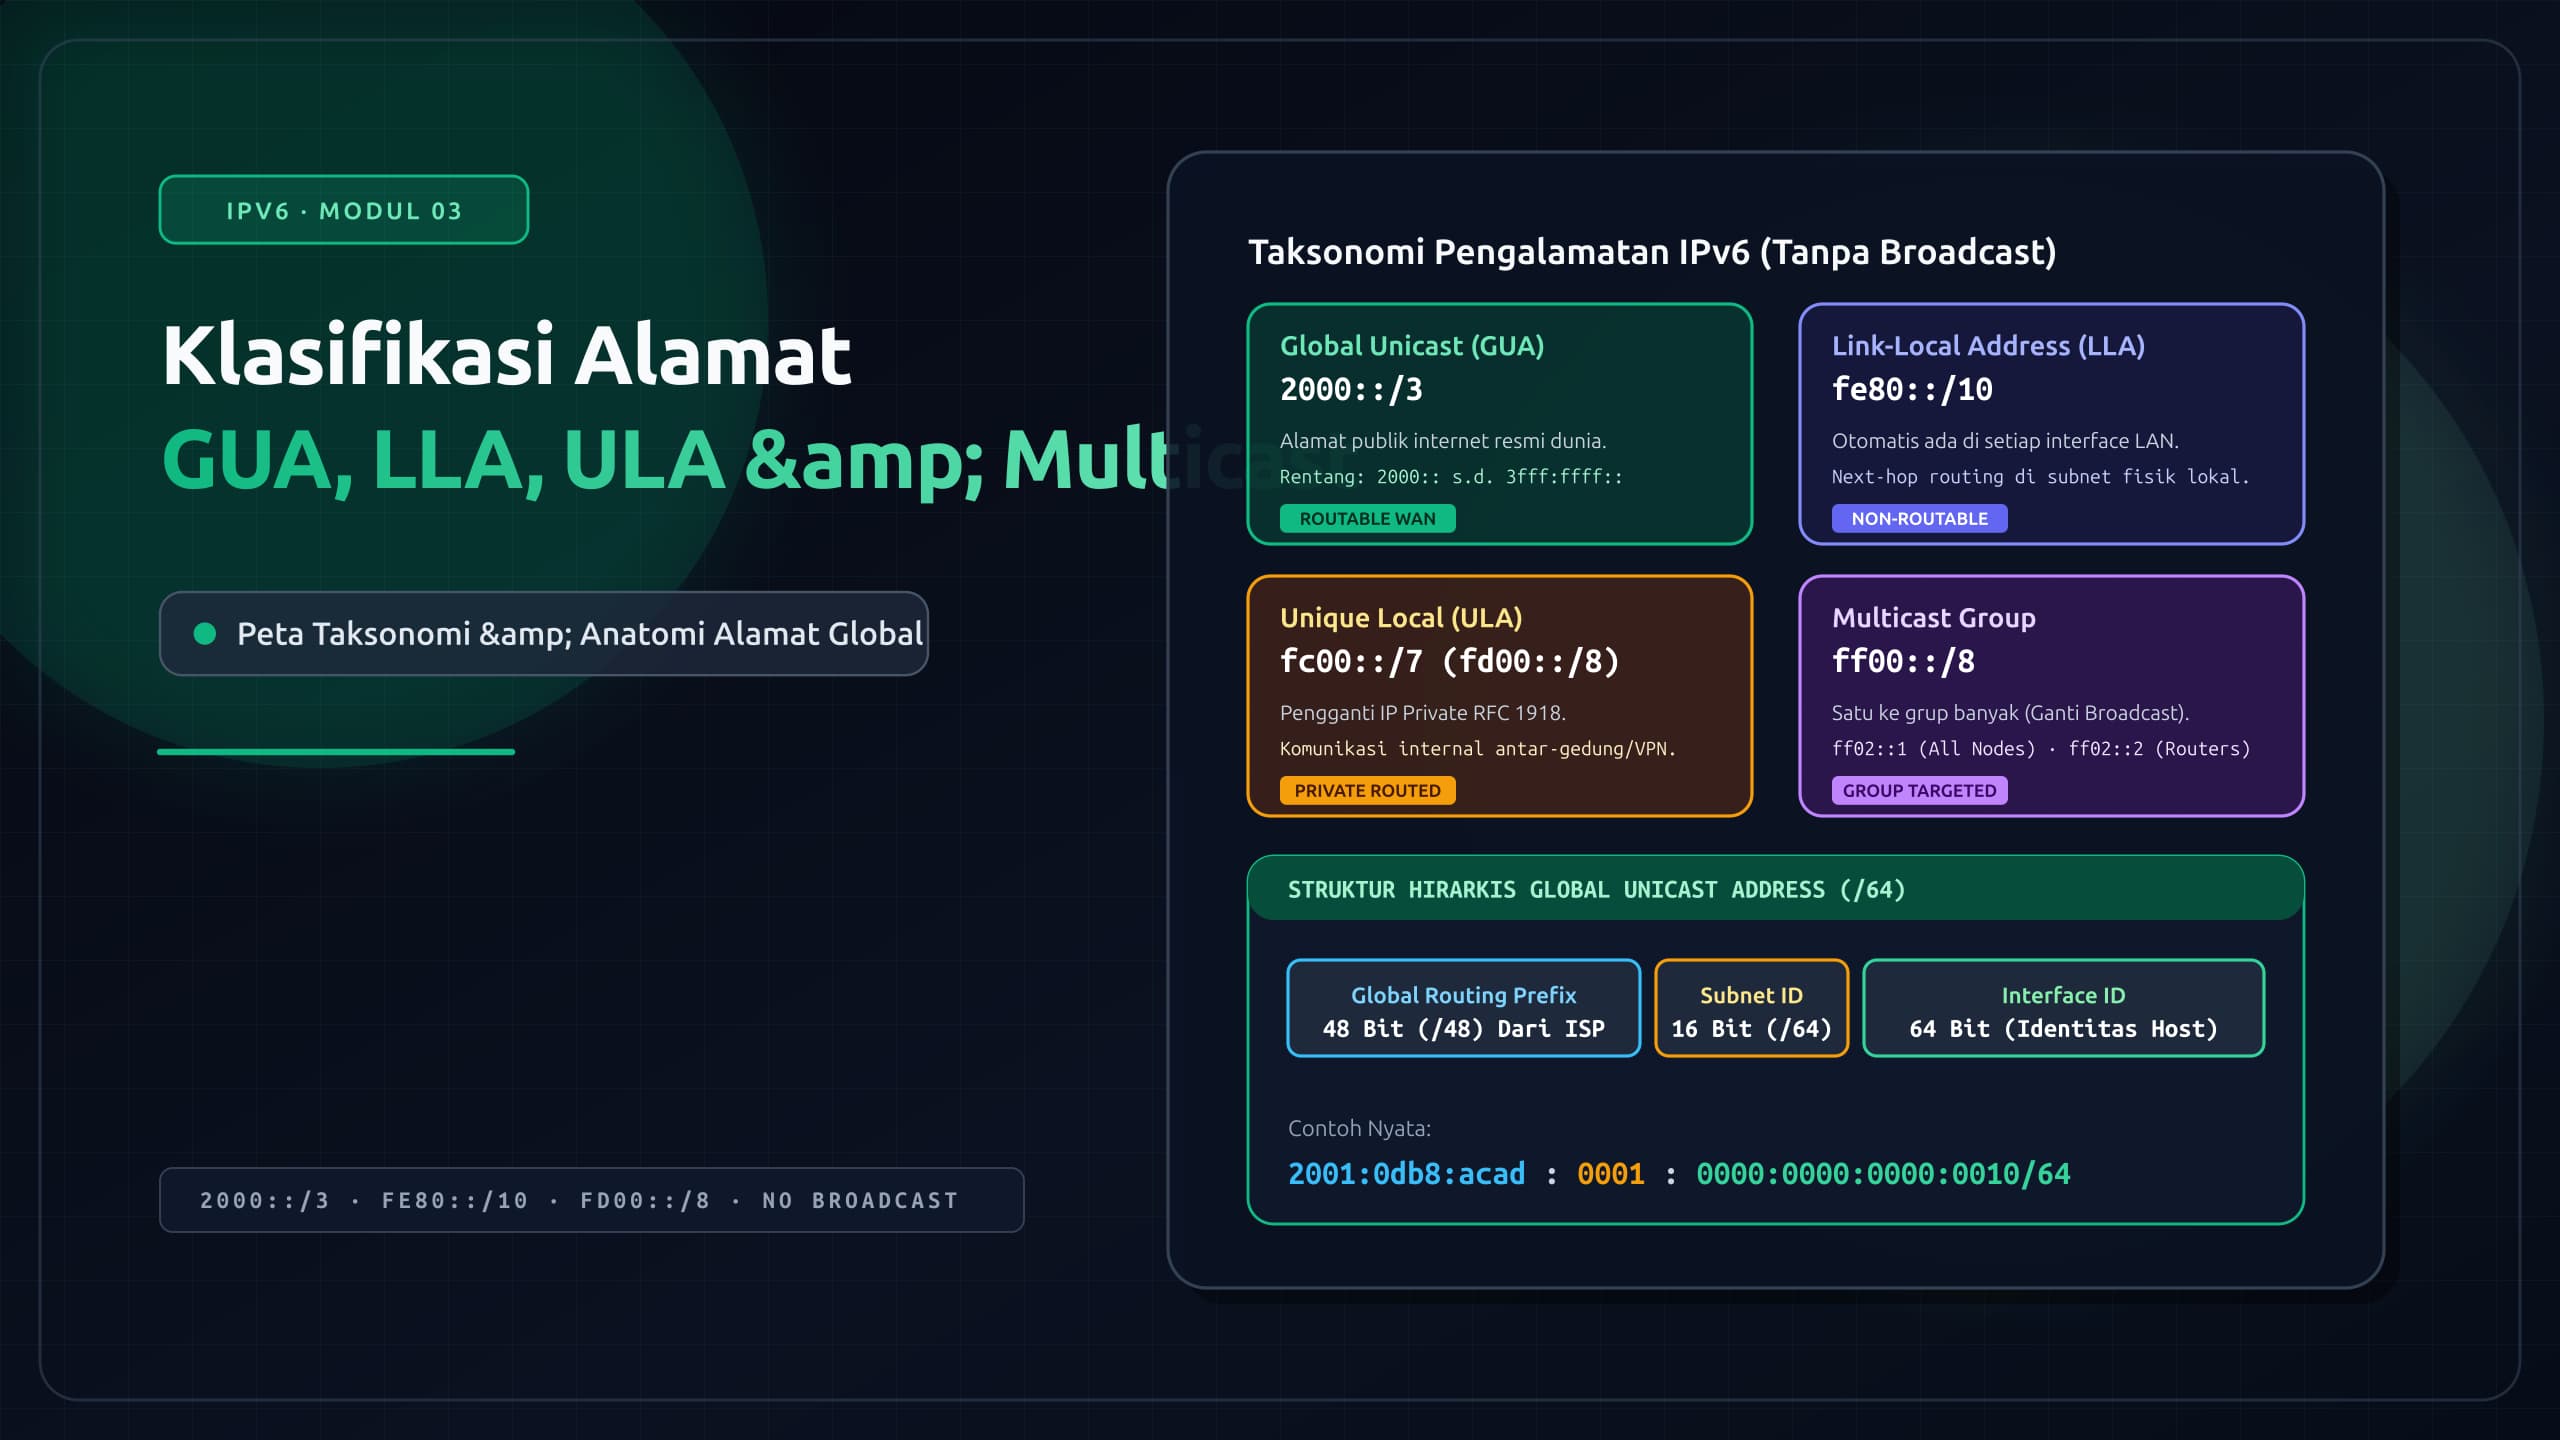
Discussion (0)
We store your optional name, your comment, and technical hashes (not your raw IP address) to prevent spam. A functional cookie lets you edit or delete your own comments from this browser. To request deletion, use the contact page.
No comments yet. Start the discussion.