Jaringan Komputer
Autokonfigurasi Alamat IPv6: Mekanisme SLAAC, EUI-64, dan Privacy Extension
Pelajari cara host mendapatkan alamat IP otomatis tanpa DHCP server melalui SLAAC (RFC 4862), kalkulasi EUI-64 dari MAC Address, serta proteksi Privacy Extensions.
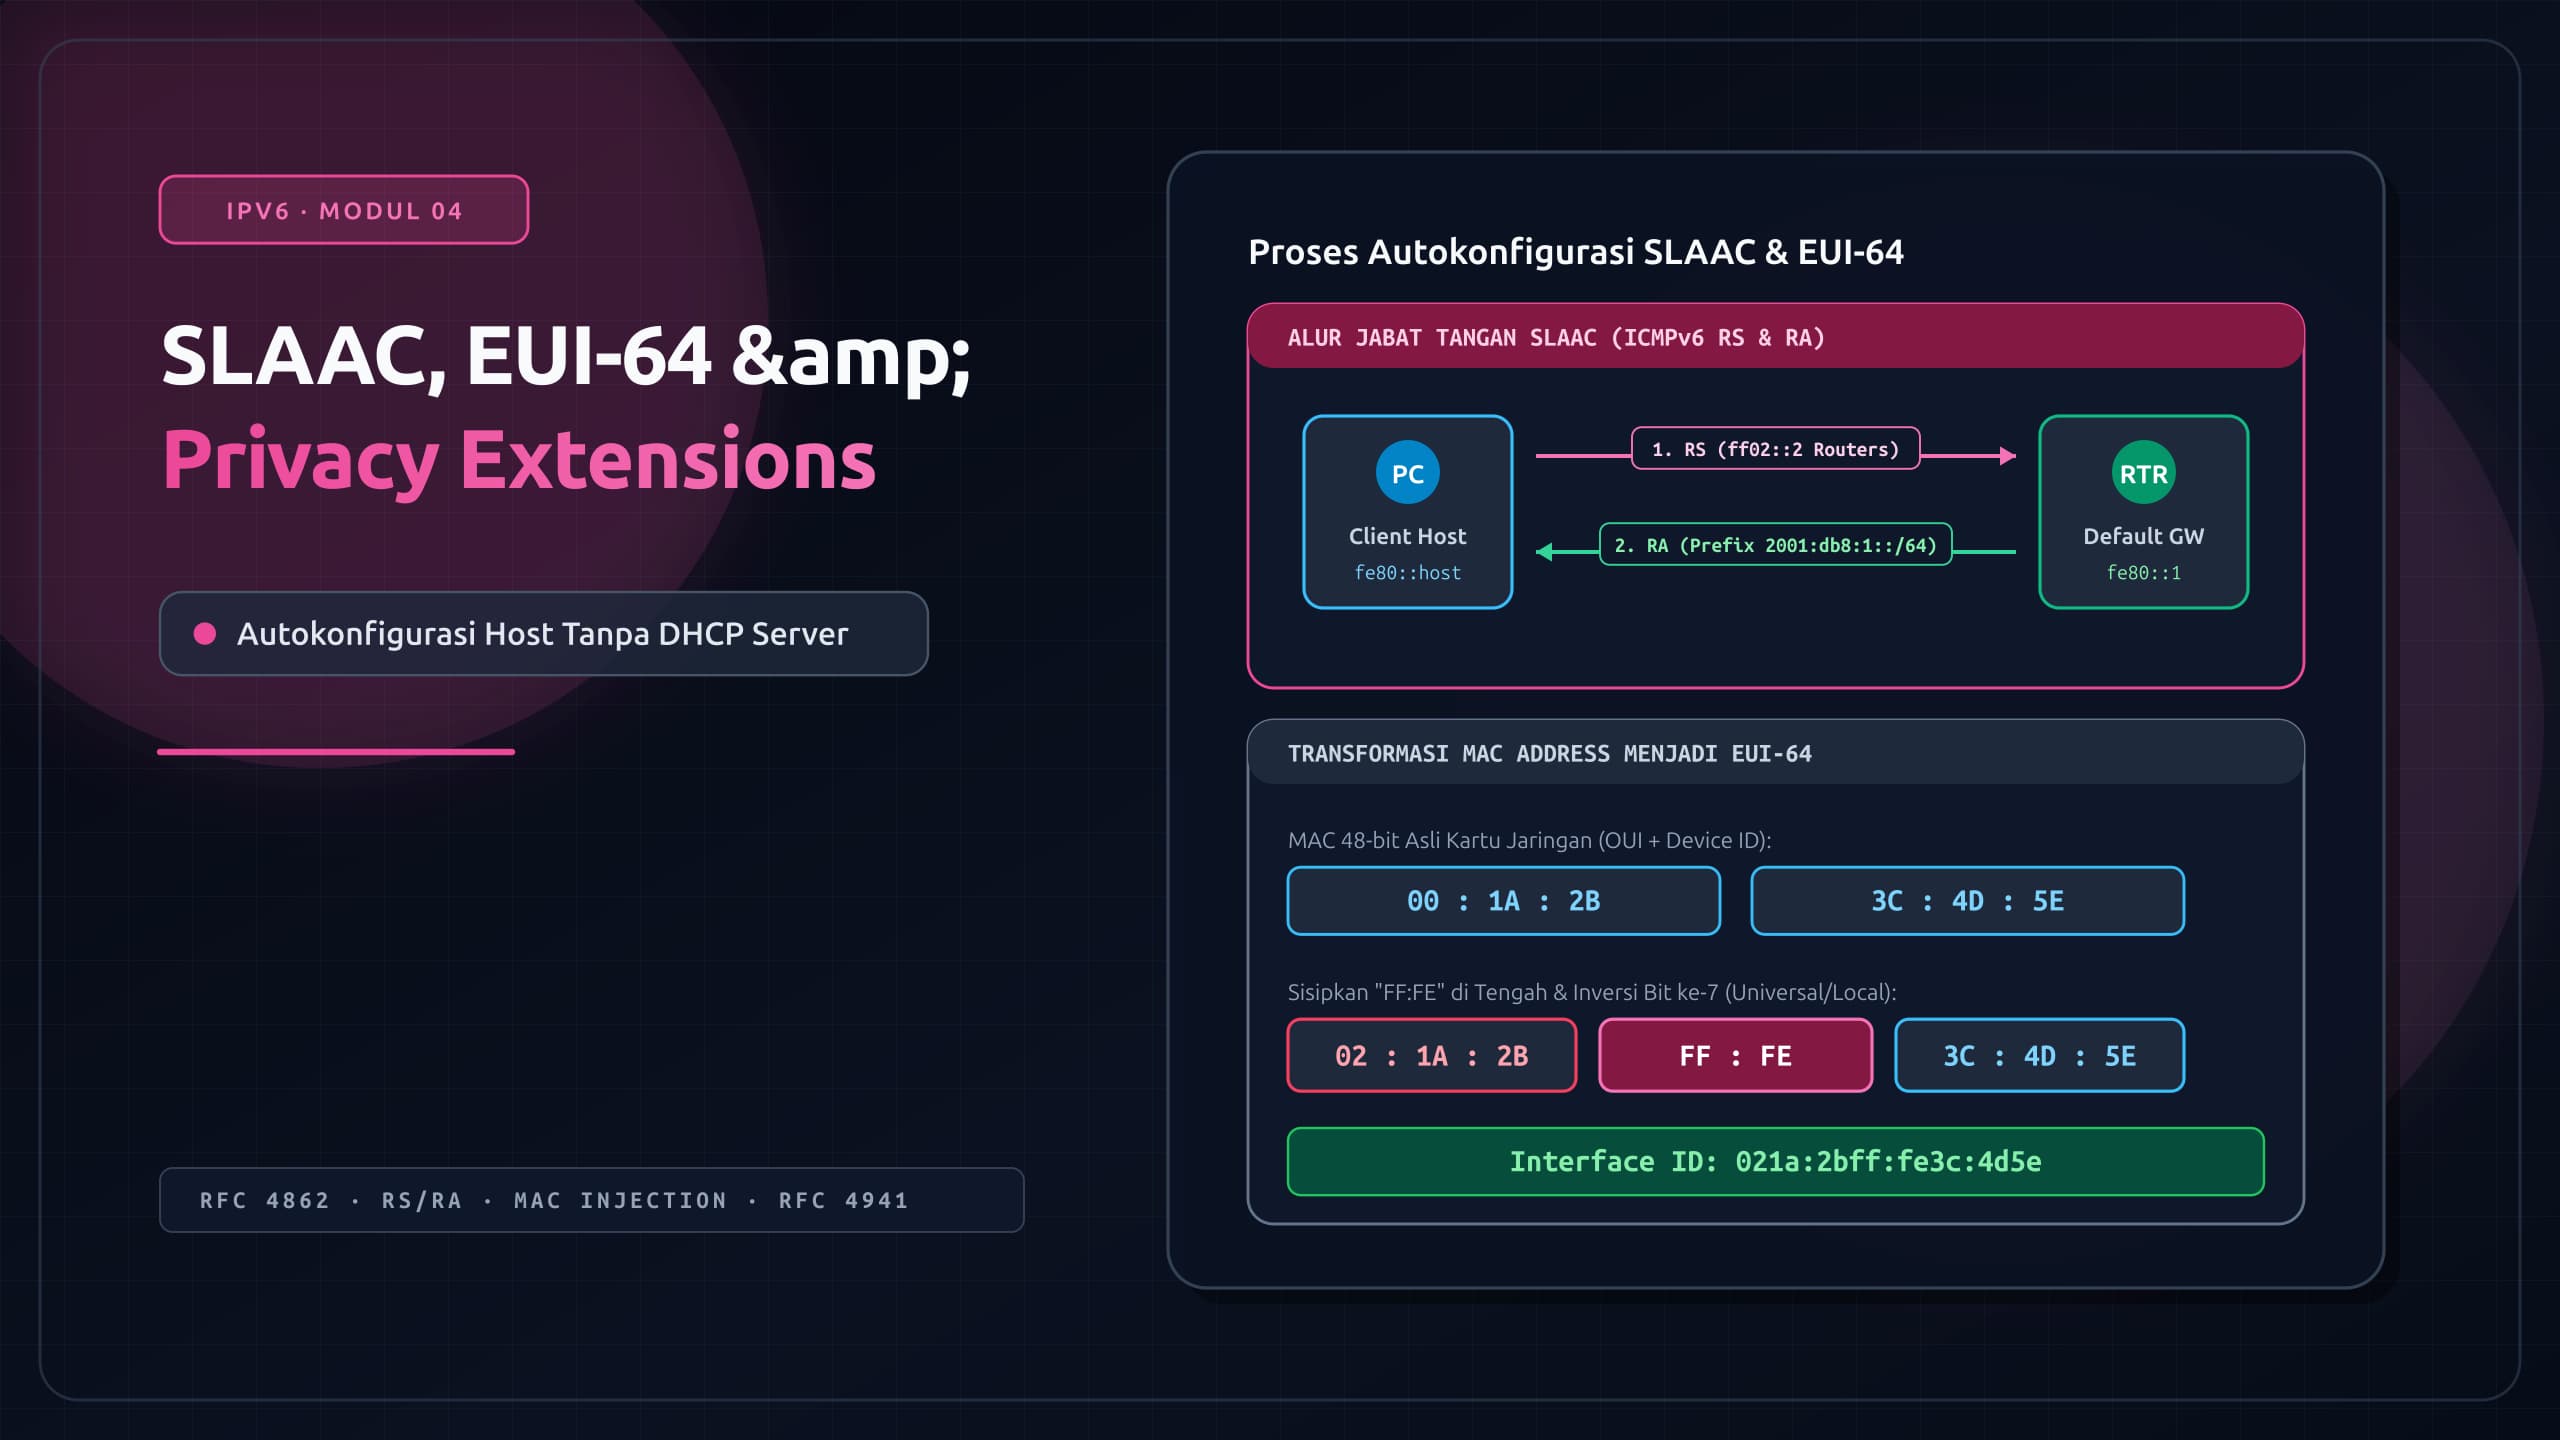
Bayangkan Anda menghadiri sebuah konferensi internasional raksasa yang dihadiri oleh 50.000 peserta. Pada sistem registrasi konvensional, setiap peserta wajib mengantre di satu meja panitia resepsionis (DHCP Server) untuk mendapatkan kartu identitas. Panitia harus mencatat nama Anda di buku besar (stateful database), mengecek nomor kursi yang masih kosong, dan memberikan tanda pengenal sewaan (lease time). Jika antrean terlalu panjang atau komputer panitia mati, seluruh peserta tertahan di pintu masuk dan tidak bisa beraktivitas.
Sekarang bayangkan sistem modern: di pintu aula, panitia memasang spanduk besar berisi stempel kode aula (Network Prefix). Setiap peserta sudah memiliki tanda pengenal unik bawaan berupa KTP masing-masing (Interface ID). Begitu melangkah masuk, Anda cukup mengecapkan stempel aula tersebut ke kartu Anda sendiri. Seketika itu juga, Anda memiliki identitas resmi yang sah untuk beraktivitas di dalam gedung tanpa perlu mengantre sedetik pun di meja resepsionis.
Mekanisme tanpa antrean ini adalah prinsip kerja dari Stateless Address Autoconfiguration (SLAAC). Di dunia IPv6, sebuah perangkat komputer atau ponsel pintar dapat mengonfigurasi alamat IP globalnya sendiri secara instan dan mandiri (plug-and-play).
Yang akan dipelajari
- Memahami konsep dasar dan keunggulan SLAAC (RFC 4862) dibandingkan DHCP konvensional.
- Menelusuri 6 tahapan siklus hidup autokonfigurasi SLAAC dari pembentukan Link-Local hingga verifikasi DAD.
- Memahami pesan kontrol ICMPv6 Router Solicitation (RS) dan Router Advertisement (RA) beserta fungsi flag autokonfigurasi.
- Menghitung transformasi Modified EUI-64 dari MAC Address 48-bit menjadi Interface ID 64-bit langkah demi langkah.
- Mengidentifikasi celah keamanan pelacakan gawai (Device Tracking) pada EUI-64.
- Memahami mekanisme mitigasi privasi modern: Privacy Extensions (RFC 4941) dan Stable Opaque Identifiers (RFC 7217).
- Menginspeksi alamat dinamis dan mengatur parameter privasi IPv6 pada Linux dan Windows.
Mengapa Autokonfigurasi Mandiri Dibutuhkan?
Pada era IPv4, protokol Dynamic Host Configuration Protocol (DHCP) beroperasi secara stateful. Server DHCP wajib menyimpan tabel sewa (lease table) di media penyimpanan, melacak sisa waktu sewa setiap klien, dan menangani pembaruan sewa (renewal) secara berkala.
Di era modern dengan miliaran perangkat IoT, lampu pintar, sensor industri, dan perangkat seluler yang berpindah jaringan setiap saat, arsitektur stateful terpusat menimbulkan beban operasional yang berat:
- Titik Kegagalan Tunggal (Single Point of Failure): Jika server DHCP mati atau kehabisan memori tabel sewa, perangkat baru sama sekali tidak dapat berkomunikasi di jaringan lokal.
- Latensi Sambungan Awal: Klien harus menunggu jabat tangan 4 langkah DHCP (
DISCOVEROFFERREQUESTACK) sebelum paket data aplikasi pertama dapat dikirimkan.
IETF merancang IPv6 dengan filosofi Stateless Autoconfiguration (RFC 4862): router lokal tidak perlu melacak siapa saja klien yang aktif dan tidak perlu menyimpan tabel sewa IP. Router cukup bertindak seperti mercusuar yang menyiarkan informasi prefix jaringan secara periodik, dan klien secara mandiri menggenerasi sisa bit alamatnya sendiri.
Siklus Hidup Alur Kerja SLAAC (RFC 4862)
Proses autokonfigurasi mandiri pada sebuah host IPv6 berlangsung dalam enam tahapan deterministik:
Alur Komunikasi SLAAC Antara Host dan Router:
    Host Klien                                            Router Lokal
        |                                                       |
        | 1. Bentuk LLA Sendiri (fe80::/64 + Interface ID)     |
        | 2. Uji DAD (Pastikan LLA belum ada yang pakai)        |
        |                                                       |
        | 3. Router Solicitation (ICMPv6 Type 133)              |
        |------------------------------------------------------>| (Ke Multicast ff02::2)
        |                                                       |
        | 4. Router Advertisement (ICMPv6 Type 134)             |
        |<------------------------------------------------------| (Ke Multicast ff02::1)
        |    [Prefix: 2001:db8:1::/64, Flag A=1, M=0, O=0]     |
        |                                                       |
        | 5. Gabungkan Prefix + Interface ID -> Bentuk GUA      |
        | 6. Uji DAD untuk GUA baru                             |
        v                                                       v
Tahap 1: Pembentukan Link-Local Address (LLA) Mandiri
Begitu antarmuka jaringan aktif, host tidak langsung mencari router. Host pertama kali membentuk Link-Local Address sendiri dengan menggabungkan prefix fe80::/64 dengan 64-bit Interface ID bawaannya (dibuat via EUI-64 atau algoritma privasi acak).
Tahap 2: Duplicate Address Detection (DAD) untuk LLA
Sebelum menggunakan alamat tersebut, host wajib memastikan tidak ada perangkat lain di segmen jaringan lokal yang memakai alamat yang sama. Host mengirim pesan ICMPv6 Neighbor Solicitation (NS) ke alamat Solicited-Node Multicast. Jika dalam batas waktu tertentu tidak ada jawaban (Neighbor Advertisement), maka LLA dinyatakan sah dan aktif.
Tahap 3: Mengirim Router Solicitation (RS - Tipe 133)
Setelah memiliki LLA yang sah, host ingin segera terhubung ke internet. Agar tidak perlu menunggu jadwal siaran rutin router, host secara proaktif mengirim pesan ICMPv6 Router Solicitation (RS / Type 133) ke alamat multicast ff02::2 (All Routers Link-Local).
Tahap 4: Merespons dengan Router Advertisement (RA - Tipe 134)
Seluruh router pada link yang menerima pesan RS akan segera membalas dengan pesan ICMPv6 Router Advertisement (RA / Type 134) ke alamat multicast ff02::1 (All Nodes).
Pesan RA ini membawa metadata penting:
- Network Prefix: Prefix jaringan publik (biasanya berukuran
/64, misal2001:db8:acad:1::/64). - Prefix Lifetime: Valid Lifetime (durasi alamat sah) dan Preferred Lifetime (durasi alamat diprioritaskan).
- Default Gateway: Ditetapkan secara implisit dari Source IP pengirim pesan RA (yaitu Link-Local Address milik router).
- Flag Konfigurasi: Tiga flag utama: A (Autonomous), M (Managed Address Configuration), dan O (Other Configuration).
Tahap 5: Pembentukan Global Unicast Address (GUA)
Jika Flag A bernilai 1 (Autonomous Flag active), host diinstruksikan untuk menggunakan SLAAC murni. Host mengambil Network Prefix 64-bit dari pesan RA, lalu menggabungkannya dengan 64-bit Interface ID miliknya untuk menghasilkan alamat Global Unicast Address (GUA) yang siap digunakan berselancar ke internet publik.
Tahap 6: Duplicate Address Detection (DAD) untuk GUA
Sama seperti Tahap 2, host melakukan pengujian DAD satu kali lagi untuk memvalidasi bahwa alamat GUA 128-bit yang baru dirakitnya tidak bertabrakan dengan host lain di jaringan. Setelah lolos DAD, host resmi terhubung penuh ke internet.
Metode 1: Transformasi Modified EUI-64
Bagaimana host menghasilkan 64-bit Interface ID tersebut? Metode klasik yang distandardisasi dalam RFC 4291 adalah Modified EUI-64 (Extended Unique Identifier 64), yang memanfaatkan alamat fisik kartu jaringan (MAC Address 48-bit).
Karena MAC Address berukuran 48 bit sedangkan Interface ID IPv6 membutuhkan 64 bit, terdapat selisih 16 bit yang harus diisi.
3 Langkah Baku Transformasi EUI-64
Transformasi MAC Address ke Modified EUI-64:
MAC Asli (48-bit):
   [   00  :  1A  :  2B   ]   [   3C  :  4D  :  5E   ]
     OUI (Pabrikan 24-bit)      Vendor NIC (24-bit)
               \                     /
Langkah 1:      \                   /
Sisipkan FFFE    [00:1A:2B] + [FF:FE] + [3C:4D:5E]
                           |
Langkah 2:                 v
Balik bit ke-7   00 = biner 0000 00[0]0  -->  0000 00[1]0 = 02
                           |
Hasil EUI-64:              v
                 021a : 2bff : fe3c : 4d5e  (64-bit)
- Bagi MAC Address menjadi dua bagian simetris:
Pisahkan 3 byte pertama (Organizationally Unique Identifier / OUI) dan 3 byte terakhir (Vendor Extension / Device ID). - Sisipkan nilai 16-bit
FF:FE(heksadesimal) tepat di tengah:
Nilai tetapFF:FEdimasukkan di antara dua bagian tersebut untuk memperpanjang total bit dari 48 menjadi 64 bit. - Balikkan bit ke-7 dari byte pertama (Invert U/L Bit):
Ubah bit ke-7 (Universal/Local bit, dihitung dari kiri ke kanan mulai dari bit 1) dari byte pertama. Jika bernilai0, ubah menjadi1. Jika bernilai1, ubah menjadi0.
Mengapa Bit ke-7 Wajib Dibalik?
Pada format MAC Address standar IEEE 802, bit ke-7 bernilai 0 menandakan alamat berlaku global (Universally Administered), sedangkan 1 menandakan alamat yang disetel manual secara lokal (Locally Administered).
Para perancang protokol IPv6 menyadari bahwa administrator jaringan sering kali ingin memasang alamat statis manual yang ringkas, misalnya ::1 atau ::2. Jika aturan IEEE dipertahankan, alamat manual lokal tersebut akan membutuhkan bit ke-7 bernilai 1 (menghasilkan angka heksadesimal yang canggung seperti 0200::1). Dengan membalikkan (inverting) nilai bit ke-7, alamat manual lokal dapat dimulai dengan angka nol yang bersih (0000... = ::1), sementara alamat bawaan perangkat keras IEEE dibalik menjadi 1 (menghasilkan karakter 02 pada byte pertama).
Studi Kasus Kalkulasi Langkah demi Langkah
Diketahui sebuah server memiliki kartu jaringan dengan MAC Address:
Diberikan Network Prefix dari Router:
Langkah 1: Sisipkan FF:FE di tengah MAC Address:
00:1A:2B + FF:FE + 3C:4D:5E 001A:2BFF:FE3C:4D5E
Langkah 2: Analisis dan balikkan bit ke-7 pada byte pertama (00):
- Konversi heksadesimal
00ke 8-bit biner: - Perhatikan bit ke-7 (dihitung dari kiri: bit 1, 2, 3, 4, 5, 6, 7, 8):
Bit ke-7 bernilai
0. - Balikkan bit ke-7 menjadi
1:
Byte pertama kini berubah dari 00 menjadi 02.
Langkah 3: Rangkai 64-bit Interface ID:
Langkah 4: Gabungkan Prefix dan Interface ID menjadi GUA 128-bit:
Diagram In-Post: Alur SLAAC dan EUI-64 vs Privacy Extensions
Berikut adalah diagram alur komprehensif yang memvisualisasikan interaksi pesan ICMPv6 SLAAC serta komparasi antara Interface ID berbasis EUI-64 melawan Privacy Extensions:
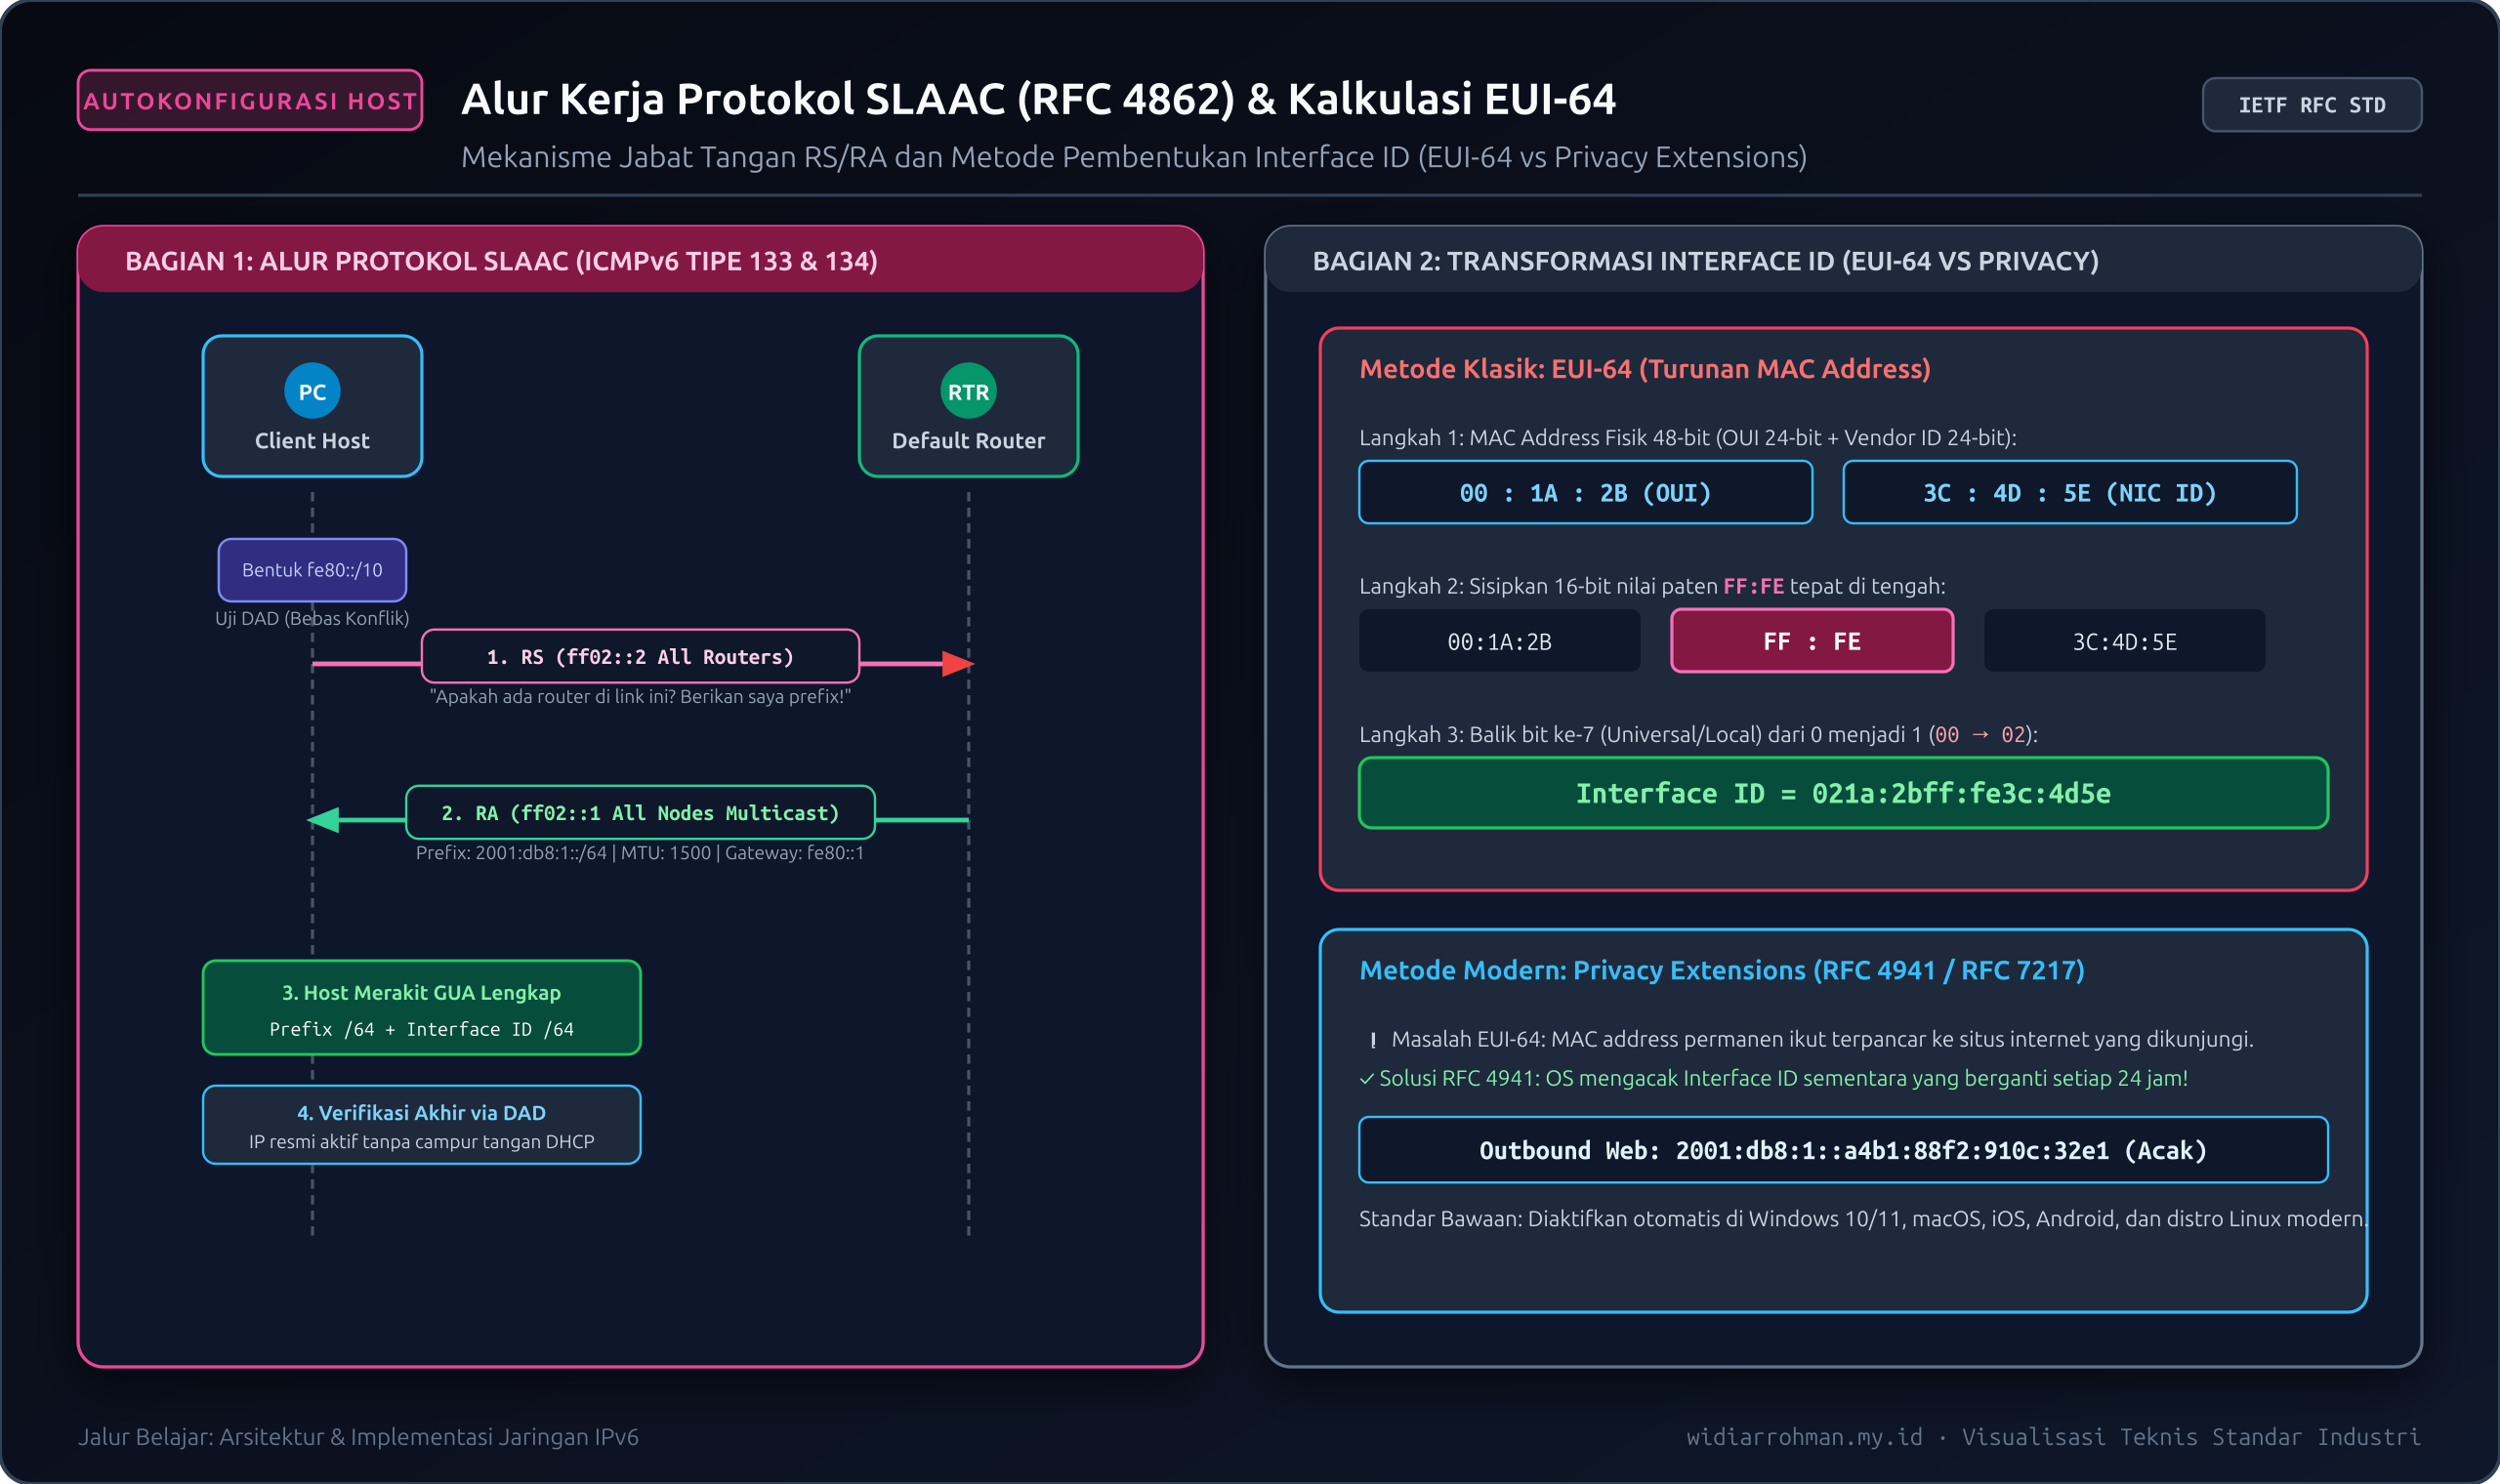
Perhatikan bagaimana EUI-64 mempertahankan 48-bit MAC Address asli di dalam alamat publik, sedangkan Privacy Extensions mengacak total 64-bit Interface ID untuk mengaburkan jejak perangkat.
Masalah Privasi EUI-64 dan Solusi Modern
Meskipun metode EUI-64 sangat cerdas dan hemat komputasi, metode ini mengandung celah privasi yang sangat fatal (Privacy Vulnerability):
Ancaman Pelacakan Perangkat Global (Global Device Tracking)
Karena MAC Address tertanam secara permanen pada chip perangkat keras laptop atau ponsel pintar Anda, maka Interface ID EUI-64 (021a:2bff:fe3c:4d5e) akan selalu identik di jaringan mana pun Anda berada.
Jika Anda membawa laptop dari rumah (2001:db8:home::/64), lalu bekerja di kafe (2001:db8:cafe::/64), dan kemudian pergi ke kantor (2001:db8:corp::/64):
- Rumah:
2001:db8:home:0:21a:2bff:fe3c:4d5e - Kafe:
2001:db8:cafe:0:21a:2bff:fe3c:4d5e - Kantor:
2001:db8:corp:0:21a:2bff:fe3c:4d5e
Peladen web iklan, pelacak analitik pihak ketiga, atau penyerang siber dapat dengan mudah melacak mobilitas fisik Anda di dunia nyata hanya dengan mengamati 64-bit terakhir dari IP Anda. Selain itu, penyerang dapat mengetahui merek persis dari kartu jaringan Anda melalui 3-byte OUI pabrikan!
Untuk mengatasi ancaman pelacakan ini, IETF merancang dua solusi penyempurnaan:
Solusi 1: Privacy Extensions for SLAAC (RFC 4941)
RFC 4941 memperkenalkan konsep Temporary IPv6 Address. Sistem operasi (seperti Windows, macOS, iOS, Android, dan distro Linux modern) secara acak membangkitkan Interface ID menggunakan algoritma fungsi hash semu (pseudo-random).
Ciri khas penerapan RFC 4941:
- Dua Jenis Alamat Aktif Sekaligus:
- Stable/Secured Address: Alamat yang relatif konsisten, digunakan jika perangkat perlu menerima koneksi masuk (incoming connection / peladen lokal).
- Temporary Address: Alamat yang digunakan untuk semua koneksi keluar (outbound web browsing, streaming, download).
- Kedaluwarsa Berkala (Rotating Address): Alamat sementara ini memiliki masa aktif pendek (biasanya kedaluwarsa setiap 24 jam). Sistem operasi akan membangkitkan alamat acak baru dan mematikan alamat lama setelah koneksi yang sedang berjalan selesai (deprecated). Pelacak di internet tidak akan pernah bisa merekonstruksi riwayat penelusuran pengguna.
Solusi 2: Stable Opaque Interface Identifiers (RFC 7217)
Bagaimana jika kita menginginkan alamat yang stabil di jaringan rumah (agar pengaturan firewall dan port forwarding lokal tidak rusak), namun tetap aman dari pelacakan saat berpindah ke jaringan lain?
RFC 7217 mendefinisikan metode pembentukan Interface ID yang stabil namun buram (opaque). Interface ID dihitung menggunakan fungsi enkripsi hash satu arah:
Keunggulan RFC 7217:
- Selama perangkat terhubung ke Wi-Fi yang sama (Prefix sama), Interface ID akan bernilai tetap dan stabil.
- Begitu perangkat pindah ke Wi-Fi kafe (Prefix berubah), Interface ID akan berubah total menjadi nilai acak yang baru.
- Identitas fisik MAC Address sama sekali tidak pernah dibocorkan ke internet.
- Menjadi standar bawaan (default) pada kernel Linux modern dan NetworkManager saat ini.
Praktik CLI: Inspeksi SLAAC di Linux & Windows
Mari kita verifikasi bagaimana sistem operasi Anda mengelola alamat SLAAC dan privasi.
1. Menampilkan Alamat Sementara di Linux
Buka terminal Linux dan jalankan:
ip -6 addr show dev eth0
Keluaran tipikal dengan Privacy Extensions aktif:
2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 state UP qlen 1000
    inet6 2001:db8:1:a:5c21:94f1:380b:4712/64 scope global temporary dynamic
       valid_lft 86340sec preferred_lft 14340sec
    inet6 2001:db8:1:a:21a:2bff:fe3c:4d5e/64 scope global dynamic mngtmpaddr
       valid_lft 2591940sec preferred_lft 604740sec
    inet6 fe80::21a:2bff:fe3c:4d5e/64 scope link
       valid_lft forever preferred_lft forever
Perhatikan dua label penting:
temporary dynamic: Ini adalah alamat acak RFC 4941 yang aktif digunakan browser Anda saat ini.dynamic mngtmpaddr: Ini adalah alamat stabil dasar (parent address).
2. Mengendalikan Parameter Kernel Linux via sysctl
Anda dapat mengontrol perilaku pembentukan alamat melalui kernel Linux:
# Menampilkan mode privasi IPv6 saat ini
sysctl net.ipv6.conf.all.use_tempaddr

# Nilai 0 = Matikan Privacy Extensions (hanya gunakan EUI-64)
# Nilai 1 = Aktifkan Privacy Extensions tapi jangan prioritaskan untuk outbound
# Nilai 2 = Aktifkan penuh Privacy Extensions (Gunakan Temporary Address untuk koneksi keluar)
sudo sysctl -w net.ipv6.conf.all.use_tempaddr=2

# Mengatur algoritma generasi alamat (addr_gen_mode)
# 0 = EUI-64
# 1 = RFC 7217 Stable Privacy (Direkomendasikan)
sudo sysctl -w net.ipv6.conf.all.addr_gen_mode=1
3. Memeriksa Alamat di Windows (PowerShell / CMD)
Di sistem operasi Windows, Privacy Extensions aktif secara bawaan sejak Windows Vista:
netsh interface ipv6 show addresses "Wi-Fi"
Windows akan menampilkan daftar dengan keterangan jelas:
Alamat IPv6(Stable Address)Alamat IPv6 Sementara(Temporary Address)
Kesalahan yang Sering Terjadi (Common Pitfalls)
| Kesalahan Praktik | Dampak Teknis | Solusi Benar |
|---|---|---|
| Lupa membalik bit ke-7 saat menghitung EUI-64 manual. | Interface ID salah kalkulasi, menghasilkan alamat IP yang tidak sesuai dengan kalkulasi sistem operasi atau peralatan lab jaringan. | Pastikan mengonversi byte pertama ke biner 8-bit, lalu balik bit ke-7 (jika 0 jadi 1, jika 1 jadi 0). |
| Mengira SLAAC membutuhkan DHCPv6 Server untuk membagikan IP. | Administrator menghabiskan waktu memasang server DHCPv6, padahal router bawaan sudah cukup mengalirkan SLAAC via paket RA. | Pahami bahwa SLAAC murni bekerja secara stateless hanya melalui pertukaran pesan ICMPv6 RS/RA antara klien dan router. |
| Panik melihat laptop memiliki 3 hingga 5 alamat IPv6 publik sekaligus. | Mengira komputer terinfeksi malware atau terjadi tabrakan alamat IP (IP conflict). | Hal ini sepenuhnya normal di IPv6: satu kartu jaringan biasa memiliki 1 Link-Local, 1 Stable SLAAC, dan 1–2 Temporary Addresses yang sedang rotasi masa berlaku. |
| Menggunakan Privacy Extensions pada Server Data Center. | Server web/database berganti-ganti IP setiap 24 jam, menyebabkan koneksi klien luar terputus dan catatan DNS record AAAA menjadi kadaluwarsa. | Matikan Privacy Extension (use_tempaddr=0) pada server produksi dan gunakan pengalamatan statis atau RFC 7217 stabil. |
Latihan Mandiri
-
Kalkulasi Manual Transformasi EUI-64:
Sebuah access point nirkabel memiliki alamat fisik (MAC Address)54:E1:AD:11:89:C4.
Router menyiarkan pesan RA dengan prefix jaringan2001:db8:cafe:100::/64.- Hitung 64-bit Interface ID perangkat tersebut menggunakan metode Modified EUI-64 (tunjukkan konversi biner pada byte pertama).
- Tuliskan alamat Global Unicast Address (GUA) lengkap terkompresi kanonikal yang terbentuk!
-
Deteksi MAC Address dari Interface ID:
Seorang analis forensik jaringan menemukan jejak alamat IPv6 penyerang dalam berkas log server:
Jika penyerang menggunakan metode EUI-64 klasik, rekonstruksi alamat fisik (MAC Address) kartu jaringan asli penyerang! -
Analisis Flag Router Advertisement:
Tinjau skenario konfigurasi router di mana pesan Router Advertisement disetel dengan nilai flag:A=0,M=1, danO=1.
Bagaimana respons klien sistem operasi yang baru terhubung ke jaringan tersebut dalam menentukan alamat IP dan konfigurasi DNS-nya? Apakah klien akan membentuk alamat via SLAAC?
Kunci Jawaban & Pembahasan
Latihan 1
Langkah Kalkulasi EUI-64:
- MAC Address:
54:E1:AD:11:89:C4 - Sisipkan
FF:FEdi tengah:54:E1:AD+FF:FE+11:89:C454E1:ADFF:FE11:89C4 - Analisis byte pertama (
54heksadesimal):- Konversi
54ke biner:5=01014=0100- Nilai 8-bit =
0101 0100
- Bit ke-7 dari kiri (indeks 7): nilainya adalah
0. - Balikkan bit ke-7 menjadi
1:- Biner baru =
0101 0110 - Konversi ke heksadesimal:
0101=5,0110=656.
- Biner baru =
- Konversi
- Rangkai Interface ID 64-bit:
- Gabungkan dengan Prefix
2001:db8:cafe:100::/64: Sesuai RFC 5952, potong leading zeros:
Latihan 2
Langkah Rekonstruksi MAC Address dari EUI-64:
Interface ID: 0250:56ff:fe9a:bcde
- Tuliskan dalam bentuk 8 byte heksadesimal:
02 : 50 : 56 : FF : FE : 9A : BC : DE - Hapus nilai sisipan
FF:FEdi tengah (byte ke-4 dan ke-5): Tersisa 6 byte:02 : 50 : 56dan9A : BC : DE - Balikkan kembali bit ke-7 dari byte pertama (
02):02dalam biner =0000 0010- Bit ke-7 adalah
1, balikkan kembali menjadi0: - Biner asli =
0000 0000=00heksadesimal.
- Rangkai kembali MAC Address 48-bit:
(Catatan teknis:
00:50:56adalah OUI resmi milik VMware, membuktikan mesin penyerang adalah mesin virtual).
Latihan 3
Analisis Nilai Flag RA:
- Flag A = 0 (Autonomous Address Configuration = Off): Klien dilarang membentuk alamat Global Unicast sendiri menggunakan SLAAC. Klien tidak akan membuat GUA dari prefix yang diiklankan oleh pesan RA.
- Flag M = 1 (Managed Address Configuration = On): Klien diwajibkan menghubungi server Stateful DHCPv6 untuk meminta peminjaman alamat IPv6 dan konfigurasi parameter jaringan lainnya secara terpusat (mirip perilaku DHCP IPv4).
- Flag O = 1 (Other Configuration = On): Mengindikasikan bahwa informasi tambahan (seperti alamat peladen DNS dan Domain Search List) juga tersedia melalui peladen DHCPv6.
Kesimpulan:
Klien TIDAK AKAN membentuk alamat IPv6 publik via SLAAC, melainkan beralih sepenuhnya ke mode Stateful DHCPv6.
Discussion (0)
We store your optional name, your comment, and technical hashes (not your raw IP address) to prevent spam. A functional cookie lets you edit or delete your own comments from this browser. To request deletion, use the contact page.
No comments yet. Start the discussion.