Jaringan Komputer
Strategi Transisi IPv4 ke IPv6: Implementasi Dual-Stack, Tunneling, dan NAT64
Pelajari strategi migrasi internet masa kini: implementasi Dual-Stack, teknik Tunneling 6in4/6to4 melintasi jaringan lama, dan mekanisme translasi NAT64 & DNS64.

Salah satu kesalahpahaman terbesar dalam sejarah rekayasa internet adalah anggapan bahwa migrasi ke IPv6 akan berlangsung layaknya sebuah tombol sakelar: suatu hari internet IPv4 dimatikan serentak secara global, dan keesokan harinya seluruh dunia bangun dengan jaringan IPv6 murni ("Flag Day"). Realitasnya, internet terdiri dari puluhan ribu penyedia layanan (ISP), jutaan pusat data, dan miliaran perangkat yang dimiliki secara independen. Tidak ada satu pun entitas di bumi yang memiliki wewenang untuk memaksa pematian mendadak tersebut.
Oleh karena itu, IETF merancang strategi transisi yang berfokus pada koeksistensi bertahap tanpa interupsi layanan. Selama masa transisi yang berlangsung bertahun-tahun ini, jaringan modern harus mampu melayani tiga skenario sekaligus:
- Menghubungkan node IPv6 ke node IPv6 melalui infrastruktur lama IPv4.
- Menghubungkan node baru yang beroperasi di jaringan IPv6-only ke server peninggalan (legacy) yang hanya memiliki alamat IPv4-only.
- Menjalankan kedua protokol secara berdampingan di setiap antarmuka jaringan.
Untuk menjawab tantangan tersebut, IETF merumuskan Tiga Pilar Strategi Transisi: Dual-Stack, Tunneling, dan Translasi (NAT64/DNS64). Dalam artikel ini, kita akan membedah cara kerja masing-masing strategi, kelebihan dan kekurangannya, perhitungan konversi alamat heksadesimal pada NAT64, hingga konfigurasi teknis nyata di server Linux.
Yang akan dipelajari
Setelah menyelesaikan materi ini, Anda akan dapat:
- Memahami arsitektur dan trade-off operasional dari strategi Dual-Stack (RFC 4213).
- Menjelaskan mekanisme enkapsulasi Tunneling (6in4, 6to4, Teredo, DS-Lite) serta dampak penalti MTU terhadap fragmentasi paket.
- Menganalisis alur kerja translasi DNS64 (RFC 6147) dan NAT64 (RFC 6146) dalam memetakan alamat IPv4 ke Well-Known Prefix
64:ff9b::/96. - Menghitung konversi alamat IPv4 ke format IPv6 sintetis secara presisi dalam representasi heksadesimal.
- Mengimplementasikan konfigurasi antarmuka Dual-Stack, tunnel statis 6in4, dan simulasi translasi di terminal Linux.
Tiga Pilar Strategi Transisi
Standar rekayasa internet mengelompokkan solusi transisi menjadi tiga mekanisme fundamental:
                    ┌───────────────────────────────────┐
                    │    STRATEGI TRANSISI IPV4/IPV6    │
                    └─────────────────┬─────────────────┘
                                      │
         ┌────────────────────────────┼────────────────────────────┐
         ▼                            ▼                            ▼
  ┌──────────────┐             ┌──────────────┐             ┌──────────────┐
  │  DUAL-STACK  │             │  TUNNELING   │             │  TRANSLASI   │
  │  (RFC 4213)  │             │ (6in4, DS-L) │             │ (NAT64/DNS64)│
  └──────────────┘             └──────────────┘             └──────────────┘
  Jalankan kedua               Bungkus paket                Terjemahkan paket
  protokol berdampingan        IPv6 ke dalam                IPv6-only menjadi
  di host & router             payload IPv4                 IPv4-only di gateway
Berikut adalah diagram topologi komprehensif yang mengilustrasikan penerapan ketiga pilar tersebut dalam skenario nyata:
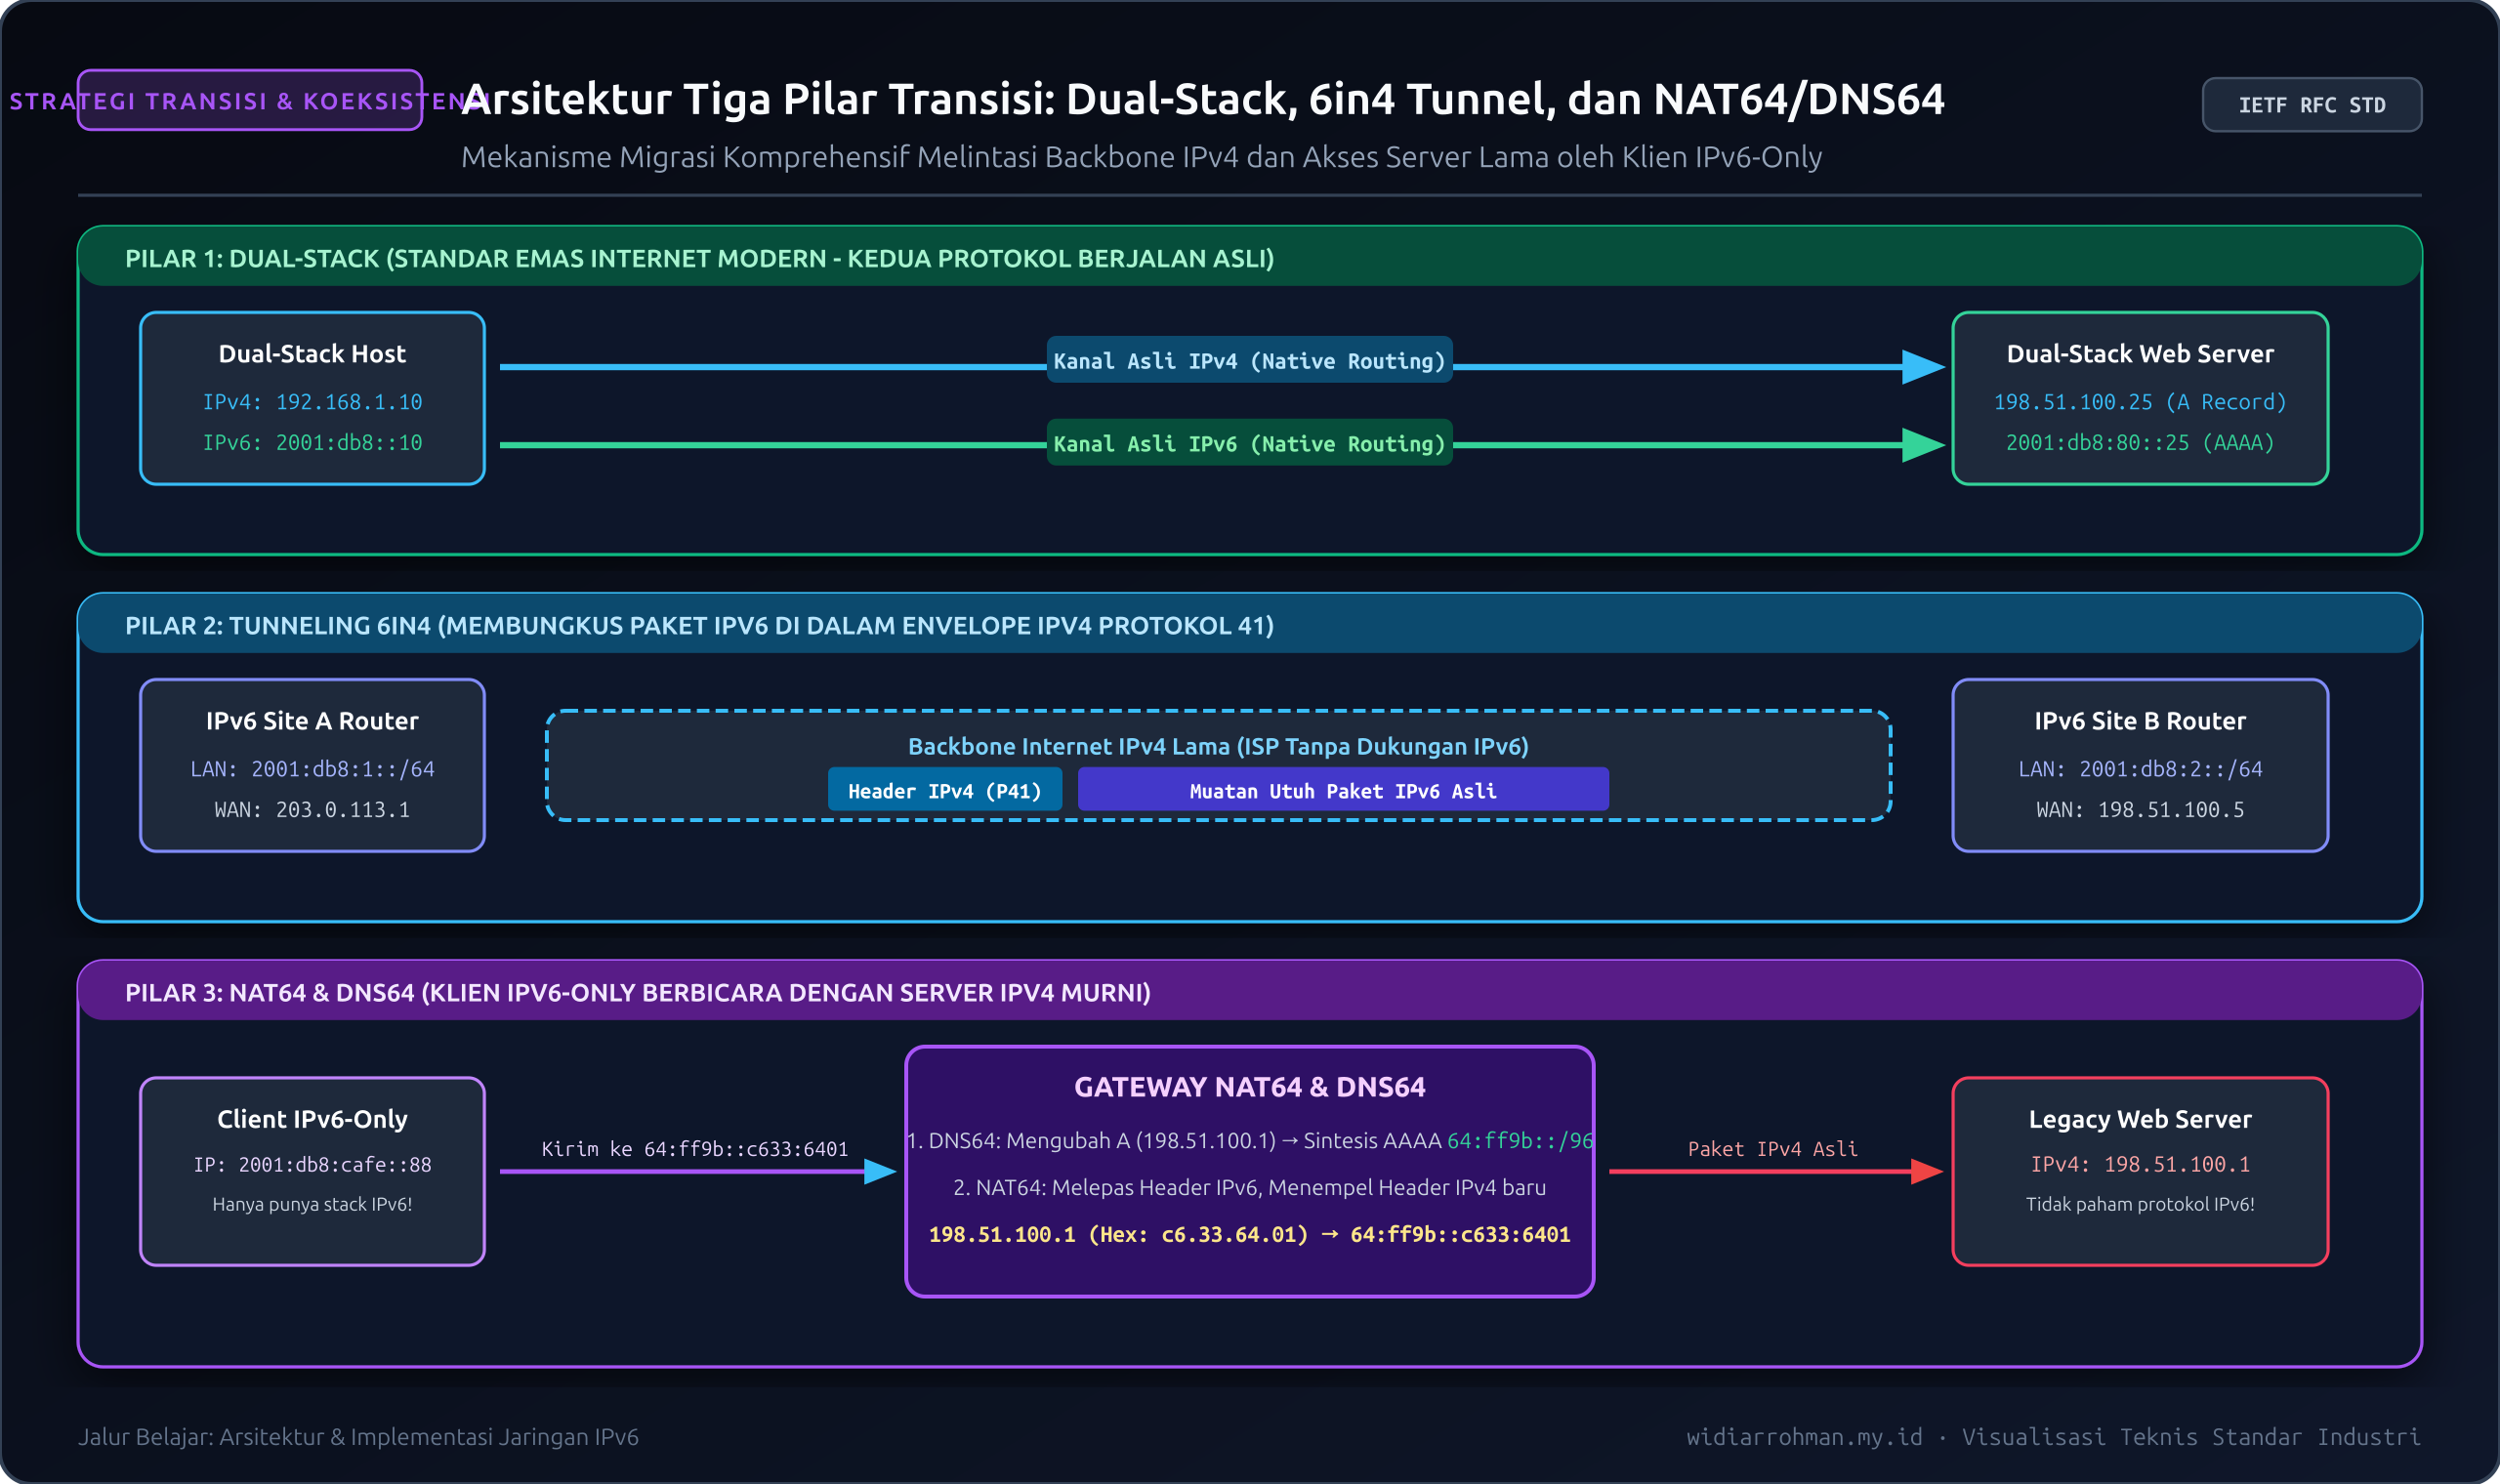 Gambar 1: Arsitektur tiga strategi transisi IPv6. Dual-Stack berjalan native berdampingan, Tunneling 6in4 melintasi cloud IPv4 via Protocol 41, dan NAT64/DNS64 mensintesis prefix 64:ff9b::/96 untuk klien IPv6-only.
1. Dual-Stack: Fondasi Transisi Ideal
Mekanisme Dual-Stack (RFC 4213) adalah pendekatan paling alami dan direkomendasikan untuk tahap awal migrasi. Pada node Dual-Stack, tumpukan protokol TCP/IP di dalam kernel sistem operasi mendukung pemrosesan paket IPv4 dan IPv6 secara bersamaan pada antarmuka jaringan fisik yang sama.
+---------------------------------------------------+
|               Aplikasi (Web, DNS, DB)             |
+---------------------------------------------------+
|               TCP / UDP Transport                 |
+-------------------------+-------------------------+
|      Lapisan IPv4       |      Lapisan IPv6       |
+-------------------------+-------------------------+
|               Driver Antarmuka Jaringan           |
+---------------------------------------------------+
|               Hardware Fisik (NIC)                |
+---------------------------------------------------+
Karakteristik Dual-Stack:
- Kelebihan:
- Performa Native: Tidak ada overhead enkapsulasi header tambahan dan tidak ada latensi translasi tabel.
- Kompatibilitas Penuh: Jika host tujuan memiliki IPv6, koneksi diarahkan via IPv6. Jika tujuan hanya mendukung IPv4, host berkomunikasi via IPv4.
- Kekurangan:
- Tidak Menyelesaikan Kelangkaan IPv4: Setiap perangkat Dual-Stack tetap membutuhkan alamat IPv4 publik yang mahal.
- Beban Perangkat Keras Ganda: Router enterprise harus menyimpan dua tabel routing terpisah (RIB & FIB) di dalam memori TCAM, yang menggandakan beban hardware.
2. Tunneling: Melintasi Wilayah yang Belum Mendukung
Bagaimana jika kantor pusat dan kantor cabang Anda sudah siap menggunakan IPv6, namun penyedia layanan internet (ISP) di antara keduanya hanya menyediakan rute IPv4 murni? Solusinya adalah Tunneling.
Tunneling bekerja dengan prinsip enkapsulasi: paket IPv6 yang utuh dibungkus (encapsulated) ke dalam muatan (payload) paket IPv4, lalu dikirimkan melintasi jaringan IPv4 seperti paket biasa. Setibanya di router tujuan (tunnel endpoint), header IPv4 dikupas (decapsulated), dan paket IPv6 asli diteruskan ke jaringan lokal.
Ragam Teknik Tunneling:
- 6in4 (RFC 4213):
- Tunnel statis point-to-point yang mengonfigurasi IP endpoint IPv4 di kedua sisi secara eksplisit.
- Menggunakan nomor protokol IP 41 langsung di header IPv4 (bukan TCP atau UDP). Sangat populer digunakan oleh penyedia broker tunnel gratis seperti Hurricane Electric (HE.net).
- 6to4 (RFC 3056 - Deprecated):
- Metode otomatis yang menyematkan 32-bit alamat IPv4 publik ke dalam prefix IPv6
2002::/16. - Menggunakan gateway anycast publik
192.88.99.1. - Status Saat Ini: Telah resmi dinyatakan usang (deprecated) oleh RFC 7526 karena routing asimetris yang buruk, tingginya angka paket hilang (packet loss), dan ketiadaan jaminan kualitas pada relai publik.
- Metode otomatis yang menyematkan 32-bit alamat IPv4 publik ke dalam prefix IPv6
- Teredo (RFC 4380):
- Membungkus paket IPv6 ke dalam segmen UDP port 3544. Dirancang khusus agar klien di balik perangkat NAT IPv4 rumahan dapat membangun tunnel ke internet IPv6.
- Dual-Stack Lite (DS-Lite - RFC 6333):
- Pendekatan modern dari sisi ISP: backbone jaringan penyedia murni berjalan di atas IPv6-only. Trafik IPv4 dari rumah pelanggan dibungkus dalam tunnel 4in6 dari router pelanggan (B4 - Basic Bridging BroadBand) menuju gateway translasi CGNAT milik ISP (AFTR - Address Family Transition Router).
Masalah Kritis: Overhead Header dan Penalti MTU
Paket standar Ethernet memiliki batas Maximum Transmission Unit (MTU) sebesar 1500 byte. Ketika paket IPv6 dibungkus ke dalam paket IPv4 pada mekanisme 6in4:
- Header IPv4 menambahkan overhead sebesar 20 byte.
- Akibatnya, MTU efektif untuk antarmuka tunnel IPv6 menyusut menjadi:
Jika aplikasi mengirimkan paket IPv6 berukuran 1500 byte ke tunnel ini tanpa penyesuaian, router akan membuang paket tersebut dan mengirimkan pesan ICMPv6 Packet Too Big. Jika pesan ICMP ini diblokir oleh firewall di tengah jalan, terjadilah fenomena Path MTU Black Hole (koneksi TCP terbuka, namun transfer data besar membeku selamanya).
3. Translasi: NAT64 dan DNS64 untuk Jaringan IPv6-Only
Banyak operator seluler raksasa dunia (seperti T-Mobile USA, Jio India, dan Telkomsel di beberapa segmen APN) kini menerapkan arsitektur IPv6-only pada perangkat ponsel pintar pelanggan guna menghemat miliaran rupiah biaya sewa alamat IPv4.
Namun, bagaimana jutaan pengguna ponsel cerdas di jaringan IPv6-only tersebut dapat mengakses server web tua yang hanya memiliki alamat IPv4 publik? Jawabannya adalah kombinasi dinamis antara DNS64 (RFC 6147) dan NAT64 (RFC 6146).
Alur Kerja Operasional DNS64 dan NAT64:
[Klien IPv6-Only]              [Server DNS64]               [Gateway NAT64]            [Server IPv4-Only]
        │                             │                            │                           │
        │── 1. Query AAAA legacy.id ─>│                            │                           │
        │                             │── 2. Cari AAAA (Nihil) ───>│                           │
        │                             │── 3. Cari Record A ───────>│ (Ditemukan: 198.51.100.1) │
        │                             │                            │                           │
        │                             │   [Sintesis Prefix]        │                           │
        │                             │   64:ff9b:: + 198.51.100.1 │                           │
        │                             │   = 64:ff9b::c633:6401     │                           │
        │                             │                            │                           │
        │<─ 4. Balas AAAA Sintetis ───│                            │                           │
        │      (64:ff9b::c633:6401)   │                            │                           │
        │                             │                            │                           │
        │── 5. Kirim Paket IPv6 ke 64:ff9b::c633:6401 ────────────>│                           │
        │                                                          │── 6. Terjemahkan ke IPv4 ─>│
        │                                                          │      Src: IP Pool NAT64   │
        │                                                          │      Dst: 198.51.100.1    │
        │                                                          │                           │
        │                                                          │<─ 7. Respon IPv4 Balasan ─│
        │<─ 8. Terjemahkan balik ke IPv6 & teruskan ke klien ──────│                           │
- Klien IPv6-only ingin membuka situs
legacy.iddan mengirimkan permintaan DNS untuk record AAAA. - Server DNS64 memeriksa zona DNS otoritatif. Server mendapati bahwa
legacy.idtidak memiliki record AAAA, melainkan hanya memiliki record A (IPv4):198.51.100.1. - Server DNS64 secara cerdas mengonversi alamat IPv4 tersebut menjadi alamat IPv6 sintetis dengan menambahkan Well-Known Prefix (WKP)
64:ff9b::/96. - Klien IPv6 menerima jawaban AAAA sintetis dan mulai mengirimkan paket HTTP ke alamat tersebut.
- Jalur rute mengarahkan prefix
64:ff9b::/96ke Gateway NAT64. - Router NAT64 membongkar header IPv6, mengambil 32-bit terakhir sebagai IP tujuan IPv4, mengganti IP sumber dengan alamat IPv4 publik miliknya dari tabel Stateful Translation, lalu mengirimkannya ke server tujuan di internet IPv4.
Bedah Konversi Matematis Alamat IPv4 ke IPv6 Sintetis
Format baku Well-Known Prefix sesuai RFC 6052 adalah:
Alamat IPv4 terdiri dari 4 oktet desimal: A.B.C.D. Setiap oktet harus dikonversi menjadi 2 digit heksadesimal:
Misalkan alamat IPv4 target adalah 198.51.100.1:
- Oktet 1:
- Oktet 2:
- Oktet 3:
- Oktet 4:
Gabungkan 32-bit heksadesimal tersebut: c633:6401.
Lalu tempelkan di belakang prefix 96-bit 64:ff9b:::
Implementasi Praktis di Terminal
1. Konfigurasi Antarmuka Dual-Stack di Linux (Netplan)
File: /etc/netplan/01-netcfg.yaml
network:
  version: 2
  renderer: networkd
  ethernets:
    eth0:
      addresses:
        - 198.51.100.10/24               # Alamat IPv4 Publik
        - 2001:db8:acad:1::10/64         # Alamat IPv6 Global Unicast
      routes:
        - to: default
          via: 198.51.100.1              # Gateway IPv4
        - to: default
          via: 2001:db8:acad:1::1        # Gateway IPv6
      nameservers:
        addresses:
          - 1.1.1.1
          - 2606:4700:4700::1111
Terapkan dengan perintah: sudo netplan apply.
2. Membangun Tunnel 6in4 Manual di Linux
Jika Anda memiliki layanan tunnel dari penyedia eksternal:
# Tambahkan antarmuka tunnel 6in4 berbasis SIT (Simple Internet Transition)
sudo ip tunnel add he-ipv6 mode sit remote 216.66.80.30 local 198.51.100.10 ttl 255

# Nyalakan antarmuka
sudo ip link set he-ipv6 up

# Atur MTU dengan kompensasi overhead IPv4 20 byte
sudo ip link set mtu 1480 dev he-ipv6

# Berikan alamat IPv6 pada tunnel endpoint lokal
sudo ip -6 addr add 2001:470:1f10:200::2/64 dev he-ipv6

# Arahkan rute default IPv6 ke tunnel
sudo ip -6 route add default dev he-ipv6
Kesalahan yang Sering Terjadi (Common Pitfalls)
| No | Kesalahan Fatal | Dampak Teknis | Solusi yang Benar |
|---|---|---|---|
| 1 | Mengabaikan Pengurangan MTU pada Tunnel 6in4 | MTU tetap 1500 byte. Paket besar terpotong dan jika PMTUD gagal, sesi web HTTPS mengalami kegagalan handshake (infinite hang). | Turunkan MTU antarmuka tunnel menjadi 1480 atau aktifkan fitur TCP MSS Clamping (iptables -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu). |
| 2 | Mengandalkan Protokol 6to4 di Era Modern | Tingkat kegagalan koneksi (failure rate) sangat tinggi karena relay 192.88.99.1 banyak yang dimatikan. |
Jangan gunakan 6to4. Gunakan tunnel 6in4 statis, WireGuard IPv6, atau migrasi penuh ke native Dual-Stack. |
| 3 | Mengira NAT64 Mendukung Semua Aplikasi Tanpa Celah | Aplikasi yang memanggil alamat IPv4 literal secara hardcoded (tanpa query nama host DNS, misal http://203.0.113.5) gagal total pada klien IPv6-only. |
Terapkan mekanisme 464XLAT (RFC 6877) dengan komponen CLAT di sisi perangkat klien untuk menerjemahkan panggilan literal tersebut ke prefix NAT64. |
| 4 | Mematikan Antarmuka IPv6 pada Server Dual-Stack | Banyak administrator yang belum paham IPv6 mematikan IPv6 di kernel Linux (disable_ipv6 = 1). Hal ini merusak daemon modern seperti Postfix, Nginx, atau RPC lokal yang bergantung pada socket IPv6. |
Biarkan stack IPv6 aktif pada antarmuka loopback (::1) meskipun koneksi keluar eksternal belum diaktifkan. |
Latihan Mandiri
- Kalkulasi Heksadesimal NAT64: Sebuah server NTP lawas di internet memiliki alamat IPv4
192.0.2.146. Klien berada di jaringan seluler IPv6-only yang memanfaatkan DNS64 dengan Well-Known Prefix64:ff9b::/96. Tentukan alamat IPv6 sintetis lengkap yang dihasilkan oleh DNS64! - Analisis Protokol & Troubleshooting MTU: Dua router kantor cabang dihubungkan via tunnel GRE/IPv4 dengan MTU fisik 1500 byte. Di dalam tunnel tersebut dialirkan trafik IPv6 native.
- Berapa nilai MTU maksimum yang aman untuk antarmuka tunnel IPv6 agar tidak terjadi fragmentasi Layer 3? (Perhatikan: Header IPv4 standar = 20 byte, Header GRE standar = 4 byte).
- Apa gejala yang terlihat pada browser pengguna di cabang jika nilai MTU ini diatur salah dan ICMPv6 Packet Too Big di-drop oleh firewall?
- Analisis Arsitektur Jaringan: Mengapa strategi Dual-Stack sering disebut sebagai "pedang bermata dua" bagi penyedia layanan internet (ISP) skala besar, dan mengapa ISP seluler akhirnya lebih memilih strategi IPv6-Only + 464XLAT?
Kunci Jawaban & Pembahasan
Pembahasan Soal 1:
- Alamat IPv4:
192.0.2.146 - Konversi setiap oktet desimal ke heksadesimal:
- (karena )
- Gabungkan kedua hextet:
c000:0292 - Sisipkan ke Well-Known Prefix
64:ff9b::/96:
Pembahasan Soal 2:
- Perhitungan MTU Aman:
- Gejala Klinis: Klien dapat melakukan
pingpaket kecil (misalnya payload default 56 atau 64 byte) dengan sukses, dan resolusi DNS bekerja normal (karena paket UDP DNS kecil). Namun, ketika membuka halaman web perbankan atau portal besar via HTTPS, browser akan menampilkan animasi pemuatan terus-menerus (loading spinner) hingga akhirnya connection timed out. Ini terjadi karena jabat tangan TCP SYN berhasil (paket kecil), namun saat server mengirimkan paket data sertifikat TLS yang berukuran penuh (1500 byte), paket tersebut dibuang di router tanpa ada laporan balik ke server akibat ICMPv6 yang terblokir.
Pembahasan Soal 3:
- Dual-Stack disebut "pedang bermata dua" karena di satu sisi memberikan jalur transisi paling mulus tanpa hambatan kompatibilitas, namun di sisi lain memperparah beban biaya dan operasional: ISP tetap harus membeli atau menyewa blok IPv4 publik yang harganya melonjak tinggi di pasar lelang, mengelola dua sistem keamanan dan logging ganda, serta menguras kapasitas memori router inti yang harus menampung ribuan tabel rute ganda.
- ISP seluler beralih ke IPv6-Only + 464XLAT karena jutaan telepon pintar modern tidak memerlukan alamat IPv4 publik individual. Dengan mengoperasikan jaringan akses murni IPv6, ISP menghemat 100% alamat IPv4 di sisi pelanggan, menyederhanakan arsitektur radio RAN/EPC 4G/5G, dan memusatkan interkoneksi ke internet lama IPv4 hanya melalui titik gateway NAT64 terpusat.
Discussion (0)
We store your optional name, your comment, and technical hashes (not your raw IP address) to prevent spam. A functional cookie lets you edit or delete your own comments from this browser. To request deletion, use the contact page.
No comments yet. Start the discussion.