Jaringan Komputer
Praktik Jaringan IPv6: Rekord DNS AAAA, Troubleshooting CLI, dan Keamanan
Kuasai perintah diagnosa terminal Linux & router, algoritma Happy Eyeballs RFC 8305, mitigasi Rogue Router Advertisement dengan RA Guard, dan keamanan ICMPv6.

Menguasai teori arsitektur dan subnetting IPv6 hanyalah separuh dari perjalanan seorang insinyur jaringan. Tantangan sebenarnya muncul ketika Anda harus duduk di depan terminal Linux, mengamati trafik paket produksi yang bermasalah, menangkis serangan keamanan di lapisan kedua (Layer 2), atau memastikan jutaan pengguna aplikasi web tidak mengalami lag saat perangkat mereka mencoba memilih antara koneksi IPv4 dan IPv6.
Di dunia nyata, kegagalan implementasi IPv6 jarang sekali disebabkan oleh kesalahan formula matematis. Sebagian besar insiden operasional terjadi akibat tiga faktor klasik:
- Kesalahpahaman administrator dalam menyusun aturan firewall ICMPv6 sehingga merusak mekanisme Path MTU Discovery.
- Munculnya router palsu tak disengaja (Rogue RA) di switch kantor yang membajak seluruh rute internet karyawan.
- Ketiadaan pemahaman mengenai algoritma Happy Eyeballs, yang membuat pengguna menyalahkan IPv6 ketika browser mereka terasa lambat.
Artikel pamungkas dalam seri arsitektur IPv6 ini dirancang sebagai panduan lapangan komprehensif. Kita akan mengupas tuntas resolusi DNS AAAA modern, cara kerja perlombaan koneksi Happy Eyeballs (RFC 8305), teknik diagnosa CLI Linux paling efektif, hingga strategi pengamanan switch Layer 2 menggunakan IPv6 RA Guard (RFC 6105).
Yang akan dipelajari
Setelah menyelesaikan materi ini, Anda akan dapat:
- Memahami struktur rekord DNS AAAA dan tata cara penulisan reverse DNS (PTR record) pada zona
ip6.arpa. - Menganalisis alur kerja algoritma Happy Eyeballs v2 (RFC 8305) dalam mencegah penundaan koneksi pada lingkungan Dual-Stack.
- Mengoperasikan perintah CLI Linux (
ip -6,mtr -6,tcpdump,ss) untuk mendiagnosa masalah antarmuka, rute, dan jangkauan jaringan. - Menjelaskan ancaman serangan Rogue Router Advertisement dan mengonfigurasi proteksi RA Guard pada switch L2.
- Merancang aturan firewall ICMPv6 yang aman dan sesuai standar RFC 4890 untuk mencegah masalah Path MTU Black Hole.
DNS di Dunia IPv6: Rekord AAAA dan ip6.arpa
Domain Name System (DNS) adalah jembatan yang menyembunyikan kompleksitas alamat 128-bit dari pengguna manusia. Pada IPv6, terdapat dua rekord utama yang wajib dikuasai:
1. Forward DNS: Rekord AAAA ("Quad-A")
Jika IPv4 32-bit dipetakan oleh rekord A, maka IPv6 128-bit (yang berukuran tepat empat kali lipat dari 32-bit) dipetakan oleh rekord AAAA.
Contoh konfigurasi file zona BIND / PowerDNS:
; Pemetaan domain ke alamat IPv6 Global Unicast
example.com.        IN  A      198.51.100.25
example.com.        IN  AAAA   2001:db8:acad:1::25
www.example.com.    IN  AAAA   2001:db8:acad:1::25
2. Reverse DNS: Zona Khusus ip6.arpa
Pencarian balik (reverse lookup) dari alamat IPv6 ke nama domain menggunakan zona khusus ip6.arpa.
Berbeda dengan IPv4 yang menggunakan format oktet desimal terbalik (in-addr.arpa), IPv6 PTR mewajibkan seluruh 32 digit heksadesimal ditulis secara lengkap (tanpa kompresi nol), dibalik urutannya dari kanan ke kiri, dan dipisahkan oleh tanda titik pada setiap karakter (per-nibble).
Contoh Rekonstruksi PTR:
Alamat IPv6: 2001:db8::1
- Ekspansikan alamat ke bentuk 32 digit lengkap:
2001:0db8:0000:0000:0000:0000:0000:0001 - Hilangkan tanda titik dua:
20010db8000000000000000000000001 - Balik urutannya secara total:
1.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.8.b.d.0.1.0.0.2.ip6.arpa.
Contoh entri rekord PTR pada DNS server:
1.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.8.b.d.0.1.0.0.2.ip6.arpa. IN PTR web01.example.com.
Happy Eyeballs (RFC 8305): Menyelamatkan Pengalaman Pengguna
Pada masa awal transisi Dual-Stack, implementasi tumpukan jaringan memiliki cacat besar: sistem operasi selalu memprioritaskan IPv6 di atas IPv4. Jika konektivitas IPv6 di ISP pengguna mengalami gangguan rute atau paket terbuang (black hole), aplikasi klien (seperti browser web) akan mencoba melakukan koneksi TCP SYN ke alamat IPv6 dan terdiam menunggu hingga batas timeout TCP habis (biasanya 20 hingga 30 detik), sebelum akhirnya mencoba alamat IPv4!
Bagi pengguna awam, situs web terasa macet total, dan pengguna sering kali mematikan fitur IPv6 di komputernya.
Untuk mengatasi mimpi buruk ini, IETF merilis algoritma Happy Eyeballs Version 2 (RFC 8305).
Di bawah ini adalah diagram visual yang merangkum alur kerja Happy Eyeballs serta mekanisme proteksi switch L2 dengan RA Guard:
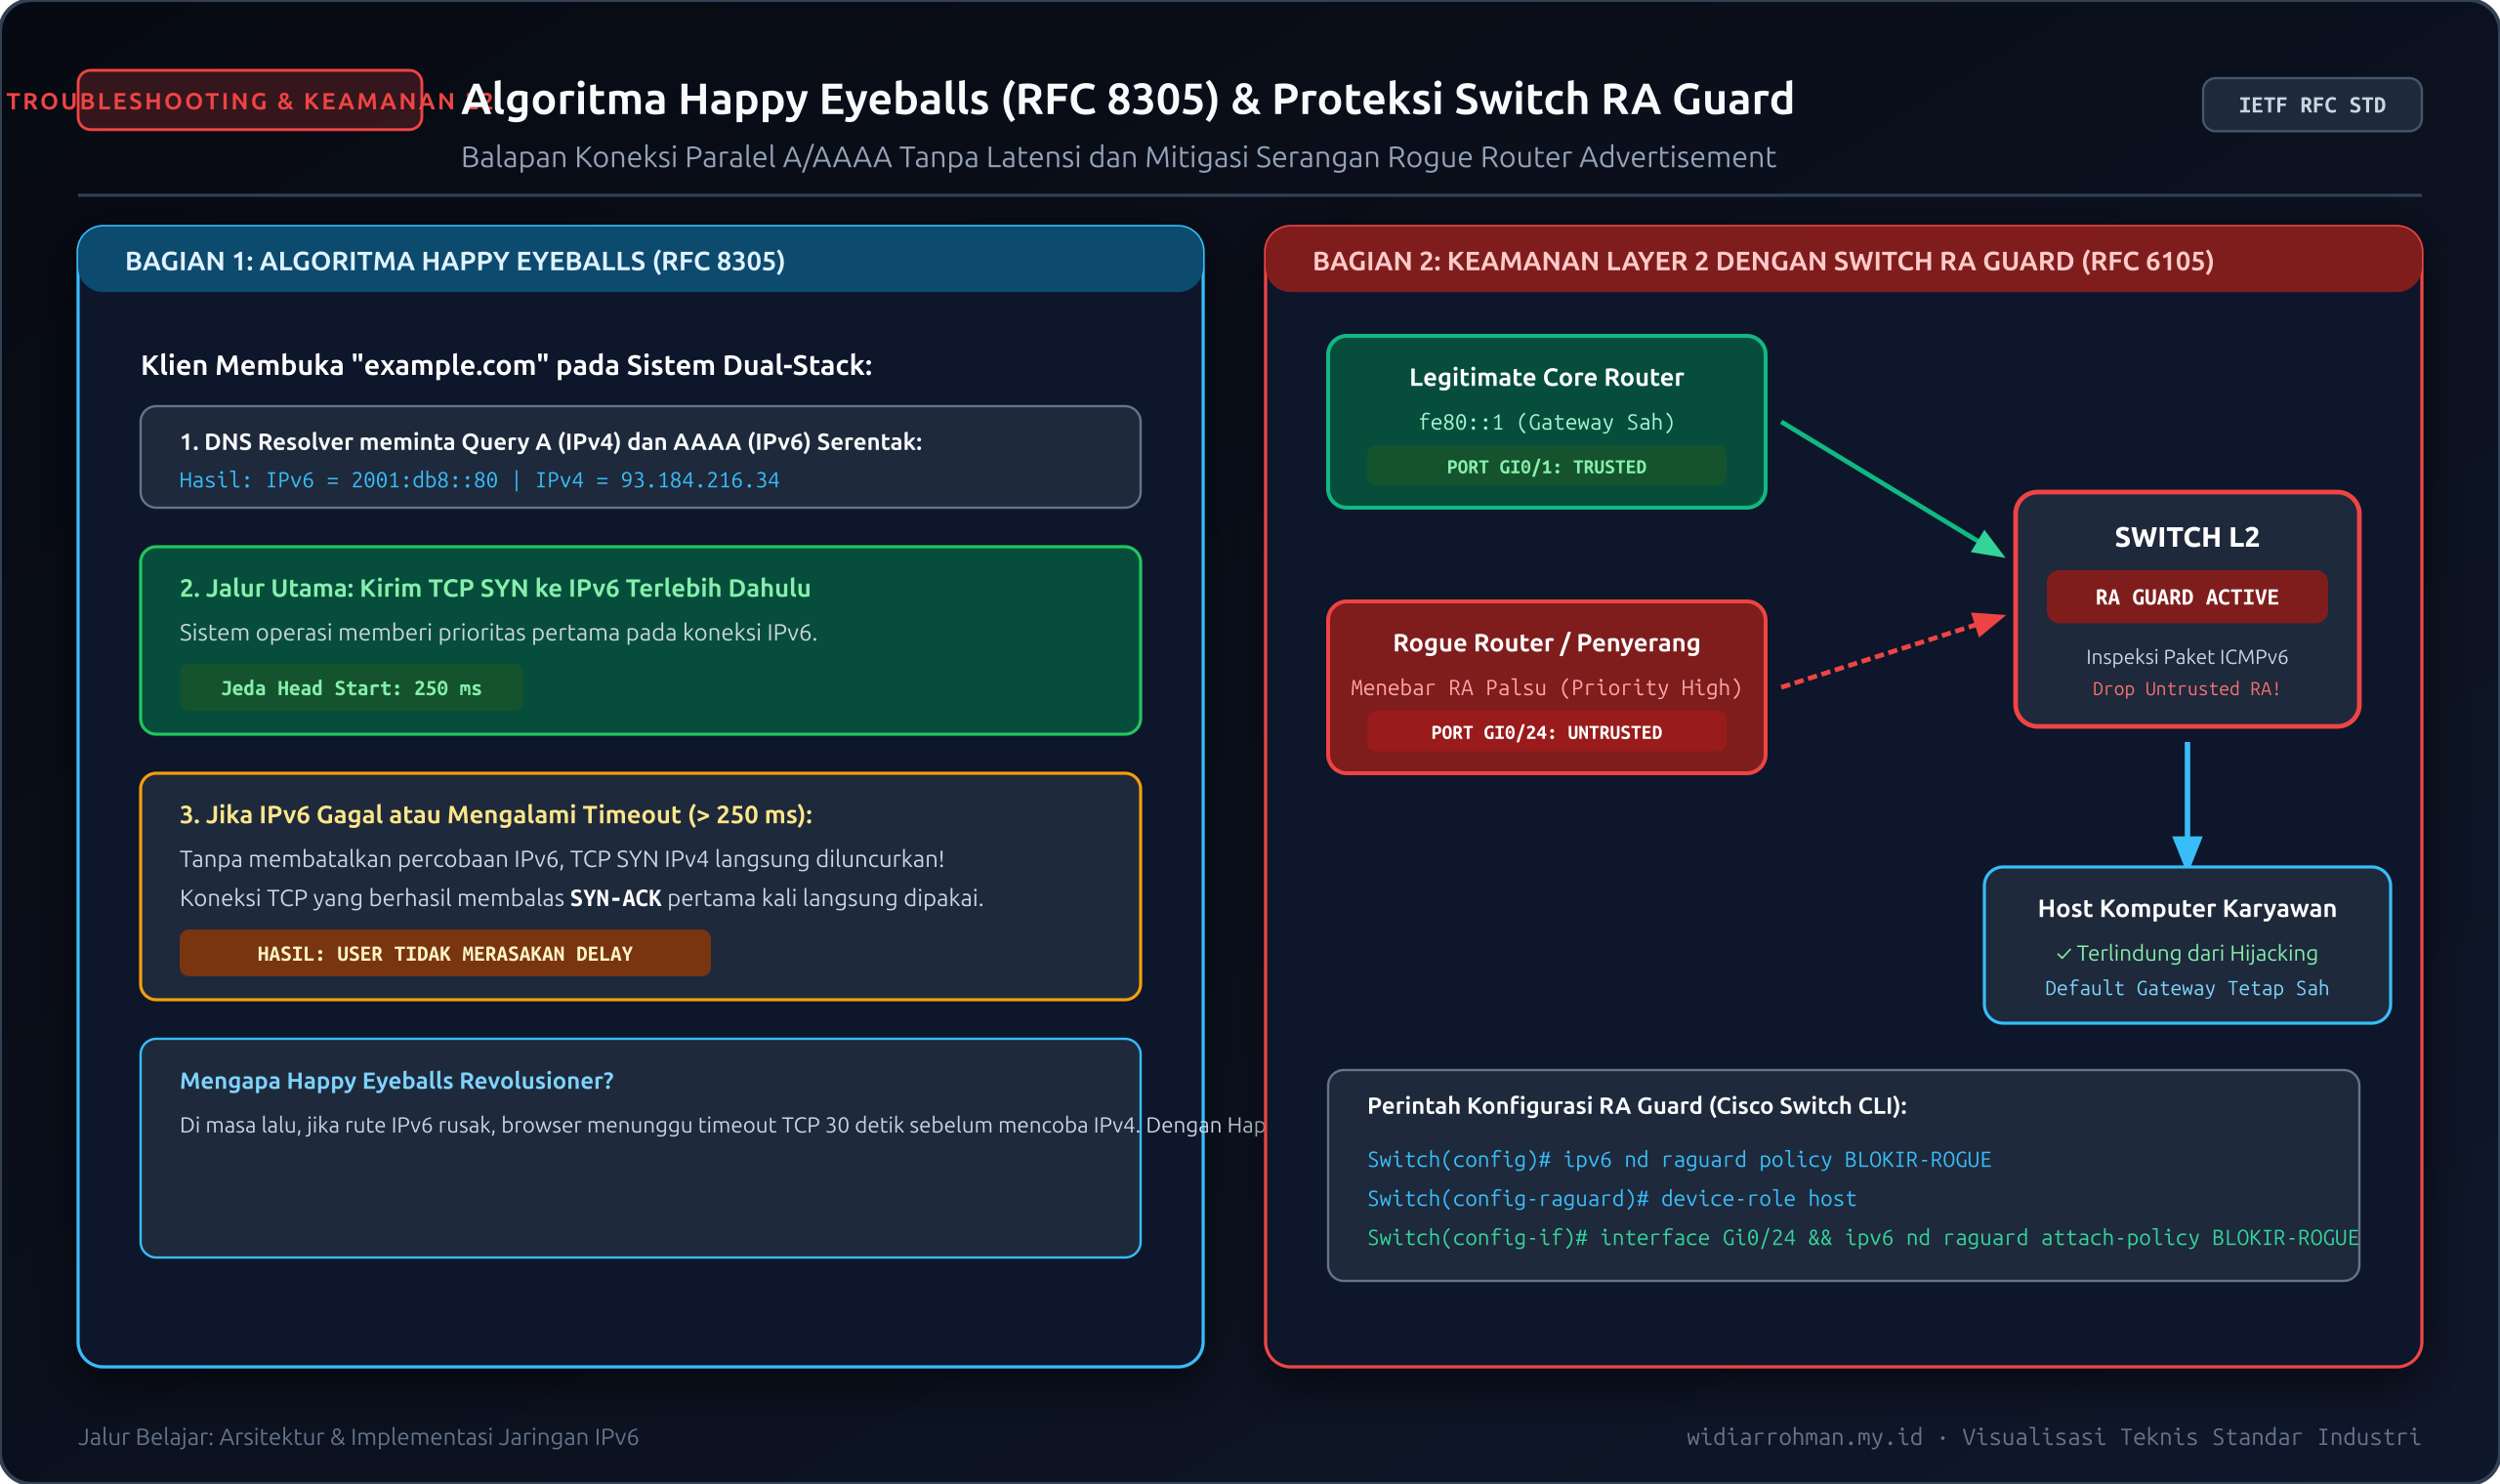 Gambar 1: Alur kerja perlombaan koneksi paralel Happy Eyeballs (RFC 8305) dan proteksi switch L2 RA Guard (RFC 6105) dalam memblokir paket RA dari port untrusted.
Cara Kerja Algoritma Happy Eyeballs:
- Query DNS Paralel: Aplikasi mengirimkan kueri DNS untuk rekord
AdanAAAAsecara bersamaan. - Prioritas Terukur untuk IPv6: Klien tetap memberikan preferensi awal pada IPv6 dengan menembakkan paket TCP SYN pertama ke alamat IPv6 tujuan.
- Connection Attempt Delay (Timer ~250ms): Sistem tidak menunggu batas waktu timeout penuh. Klien hanya memberikan toleransi waktu jeda sekitar 250 hingga 300 milidetik.
- Balapan Paralel (Race Condition): Jika paket SYN-ACK dari server IPv6 tidak tiba dalam 250 milidetik, klien segera menembakkan paket TCP SYN kedua ke alamat IPv4 secara paralel!
- Pemenang Mengambil Semua (Winner Takes All): Alamat IP yang pertama kali menyelesaikan jabat tangan 3 arah (3-way handshake) akan digunakan untuk transmisi data aplikasi HTTP. Koneksi lainnya yang kalah balapan langsung di-reset atau ditutup.
Hasilnya, pengguna tidak pernah merasakan latensi atau macet, bahkan saat salah satu tumpukan protokol internet sedang mengalami degradasi total!
Toolkit Diagnosa & Troubleshooting CLI Linux
Berikut adalah panduan praktis perintah diagnostik di terminal Linux yang wajib dikuasai untuk investigasi masalah jaringan:
1. Menyelidiki Konfigurasi Antarmuka (ip -6 addr)
ip -6 addr show dev eth0
Perhatikan flag-flag krusial dalam output:
tentative: Host sedang memverifikasi DAD (proses belum selesai).dadfailed: Peringatan Kritis! Alamat tersebut duplikat dengan perangkat lain di LAN. Kernel mematikan alamat ini.scope link: Alamat Link-Local (fe80::...) yang hanya berlaku di link fisik ini.scope global dynamic: Alamat Global yang didapatkan secara dinamis via SLAAC atau DHCPv6.preferred_lft&valid_lft: Sisa masa berlaku alamat IPv6.
2. Menguji Koneksi Link-Local dengan Scope ID
Jika Anda ingin melakukan ping ke alamat Link-Local tetangga atau router, Anda wajib menyertakan Zone Identifier (Scope ID) menggunakan tanda %:
# Di Linux: Sertakan nama interface setelah tanda %
ping -6 fe80::1%eth0

# Di Windows: Sertakan nomor indeks interface
# ping fe80::1%12
Mengapa ini wajib? Karena semua antarmuka fisik di komputer memiliki rentang alamat fe80::/10 yang identik. Tanpa menyebutkan nama antarmuka, kernel Linux tidak mengetahui kartu jaringan fisik mana yang harus digunakan untuk mengeluarkan frame tersebut.
3. Diagnostik Rute dan MTU
# Menampilkan tabel routing IPv6 kernel
ip -6 route show

# Menelusuri rute hop-by-hop dengan latensi interaktif
mtr -6 google.com

# Menguji apakah paket besar dibuang di jalur (Path MTU Black Hole Test)
# Opsi -M do memaksa don't fragment (DF)
ping -6 -s 1450 -M do 2001:4860:4860::8888
4. Inspeksi Soket dan Port Layanan
# Menampilkan port TCP/UDP IPv6 yang sedang mendengarkan (listening)
ss -6tulpn
Keamanan Jaringan: Rogue RA dan RA Guard
Di lingkungan jaringan lokal (LAN) berbasis Ethernet, salah satu ancaman keamanan paling destruktif adalah Rogue Router Advertisement (Rogue RA).
Skenario Ancaman:
Bayangkan seorang karyawan di kantor menyalakan laptop Windows dan mengaktifkan fitur Internet Connection Sharing (ICS) atau menginstal software mesin virtual (VirtualBox / VMware) dengan mode bridged network. Tanpa disadari, layanan tersebut dapat mulai memancarkan paket ICMPv6 Router Advertisement (tipe 134) palsu ke seluruh switch LAN.
Karena protokol SLAAC mempercayai paket RA secara default:
- Seluruh komputer dan ponsel pintar di kantor tersebut akan mengadopsi prefix palsu yang dipancarkan oleh laptop tersebut.
- Seluruh komputer memperbarui rute default gateway mereka ke alamat Link-Local milik laptop tersebut.
- Seluruh koneksi internet kantor terputus total (Denial of Service), atau jika laptop tersebut dikendalikan peretas, peretas dapat menyadap seluruh lalu lintas data (Man-in-the-Middle Attack).
Solusi Hardware: IPv6 RA Guard (RFC 6105)
Solusi paling efektif untuk menangkal Rogue RA adalah menerapkan fitur IPv6 RA Guard pada switch Layer 2 terkelola:
- Switch membagi seluruh port fisiknya menjadi dua status:
- Trusted Port: Port yang terhubung langsung ke router jaringan resmi perusahaan.
- Untrusted Port: Seluruh port akses yang terhubung ke komputer pengguna, printer, atau titik akses Wi-Fi (AP).
- Chip ASIC switch menginspeksi setiap frame Ethernet. Jika sebuah paket ICMPv6 Tipe 134 (Router Advertisement) atau Tipe 137 (Redirect) dideteksi berasal dari port untrusted, switch akan langsung membuang (drop) paket tersebut di tingkat perangkat keras dan mengirimkan log peringatan keamanan (syslog/SNMP trap).
Contoh konfigurasi RA Guard pada Switch Cisco:
! Buat kebijakan RA Guard
ipv6 nd raguard policy RAGUARD-HOST
 device-role host

! Terapkan pada rentang port akses pengguna
interface range GigabitEthernet0/1 - 48
 ipv6 nd raguard attach-policy RAGUARD-HOST
Panduan Kebijakan Firewall ICMPv6 (RFC 4890)
Banyak administrator jaringan terbiasa menerapkan aturan firewall paranoid dari zaman IPv4: "Drop All ICMP". Di IPv4, mematikan ICMP (seperti ICMP Echo Request) mungkin hanya mematikan fitur ping. Namun di IPv6, memblokir seluruh ICMPv6 adalah tindakan bunuh diri jaringan.
RFC 4890 menggariskan panduan resmi tentang pesan ICMPv6 yang wajib diizinkan:
| Tipe ICMPv6 | Nama Pesan | Urgensi | Dampak jika Diblokir |
|---|---|---|---|
| Tipe 1 | Destination Unreachable | Wajib | Klien tidak pernah tahu bahwa server mati; aplikasi hang menunggu batas timeout. |
| Tipe 2 | Packet Too Big (PTB) | MUTLAK WAJIB | Path MTU Discovery rusak total. Klien tidak bisa menegosiasikan ukuran paket, transfer data TLS/HTTPS gagal. |
| Tipe 3 | Time Exceeded | Wajib | Fitur traceroute mati dan deteksi routing loop gagal. |
| Tipe 4 | Parameter Problem | Wajib | Kegagalan header tidak terdeteksi oleh sistem pengirim. |
| Tipe 133-136 | NDP (RS, RA, NS, NA) | Wajib di Link-Local | Resolusi MAC address lumpuh, SLAAC mati, koneksi lokal terputus total. |
| Tipe 128-129 | Echo Request / Reply | Opsional | Diagnostik ping tidak berfungsi (boleh dibatasi lajunya / rate-limit). |
Contoh aturan firewall modern menggunakan nftables di Linux:
table inet filter {
    chain input {
        type filter hook input priority 0; policy drop;

        # Izinkan trafik loopback lokal
        iif "lo" accept

        # Izinkan koneksi yang sudah terjalin sebelumnya
        ct state established,related accept

        # IZINKAN PESAN ICMPv6 VITAL SESUAI RFC 4890
        ip6 nexthdr icmpv6 icmpv6 type {
            destination-unreachable,
            packet-too-big,
            time-exceeded,
            parameter-problem,
            nd-router-solicit,
            nd-router-advert,
            nd-neighbor-solicit,
            nd-neighbor-advert
        } accept

        # Izinkan ping dengan pembatasan laju untuk mencegah banjir (DoS)
        ip6 nexthdr icmpv6 icmpv6 type echo-request limit rate 10/second accept
    }
}
Kesalahan yang Sering Terjadi (Common Pitfalls)
| No | Kesalahan Fatal | Dampak Nyata di Lapangan | Solusi yang Benar |
|---|---|---|---|
| 1 | Memblokir ICMPv6 Tipe 2 (Packet Too Big) | Muncul fenomena Path MTU Black Hole: web page kecil terbuka, tapi halaman dengan gambar besar atau CSS panjang berhenti memuat selamanya. | Selalu izinkan ICMPv6 tipe 2 pada semua antarmuka tanpa pembatasan ketat. |
| 2 | Lupa Menyertakan Scope ID saat Ping Link-Local | Perintah ping fe80::1 menghasilkan galat Network unreachable atau Invalid argument. |
Tambahkan identitas antarmuka di akhir perintah, misalnya ping fe80::1%eth0. |
| 3 | Mengaktifkan Routing Tanpa Mengamankan Port Switch L2 | Host asing atau mesin virtual di jaringan lokal dapat memancarkan Rogue RA dan membajak gateway seluruh kantor. | Terapkan fitur RA Guard atau IPv6 Snooping pada switch Layer 2 terkelola. |
| 4 | Format Rekord PTR Terbalik secara Manual | Menulis rekord PTR secara manual sering menghasilkan kesalahan penempatan tanda titik atau kesalahan urutan heksadesimal. | Gunakan generator PTR otomatis bawaan alat IPAM atau utilitas CLI seperti sipcalc --v6split untuk menghasilkan string zona ip6.arpa yang presisi. |
Latihan Mandiri
- Analisis Algoritma Happy Eyeballs: Sebuah laptop Dual-Stack membuka peramban web dan mengakses
https://cdn.example.org. Server DNS memberikan respon rekord A (203.0.113.10) dan rekord AAAA (2001:db8:8000::10). Namun, router ISP laptop tersebut mengalami kerusakan rute BGP keluar untuk trafik IPv6 internasional (paket IPv6 di-drop di tengah jalan). Jelaskan langkah demi langkah bagaimana Happy Eyeballs (RFC 8305) menangani situasi ini sehingga pengguna tetap dapat membuka situs dalam hitungan milidetik! - Rekonstruksi Reverse DNS: Diberikan sebuah server web publik dengan alamat IPv6 Global Unicast
2001:db8:cb00:71::8a. Tuliskan nama domain PTR lengkap untuk rekord reverse DNS yang harus didaftarkan pada server otoritatif DNS! - Analisis Kasus Investigasi Lapangan: Tim helpdesk kantor Anda menerima puluhan keluhan dari staf di lantai 3: "Koneksi internet tiba-tiba mati setelah jam makan siang". Saat Anda menjalankan
ip -6 route showdi laptop salah satu korban, Anda mendapati default route mengarah ke:default via fe80::a00:27ff:fe89:5432 dev eth0 proto ra metric 1024Padahal router gateway resmi kantor Anda memiliki MAC address00:15:5d:...dan alamat link-localfe80::1.- Apa jenis insiden jaringan yang sedang terjadi?
- Mengapa laptop staf lantai 3 mempercayai router tersebut?
- Langkah mitigasi cepat apa yang harus dilakukan di sisi switch Layer 2?
Kunci Jawaban & Pembahasan
Pembahasan Soal 1:
- Browser mengirimkan kueri DNS untuk rekord A dan AAAA secara simultan.
- Sesuai RFC 8305, browser memprioritaskan IPv6 dan segera mengirimkan paket TCP SYN pertama ke alamat IPv6
2001:db8:8000::10port 443. - Klien menyalakan Connection Attempt Timer (berdurasi 250 ms).
- Karena jalur IPv6 terputus di tingkat ISP, paket TCP SYN tidak pernah mencapai server atau paket SYN-ACK tidak pernah kembali.
- Setelah jeda 250 ms terlewati tanpa ada respon SYN-ACK dari jalur IPv6, browser tidak menunggu hingga timeout 20 detik; browser segera menembakkan paket TCP SYN kedua ke alamat IPv4
203.0.113.10port 443. - Server web merespons TCP SYN-ACK melalui jalur IPv4 dalam waktu ~50 ms. Jabat tangan 3 arah IPv4 selesai (3-way handshake established).
- Sesi HTTPS langsung berjalan di atas tumpukan IPv4. Pengguna hanya mengalami keterlambatan imperseptibel sekitar ~300 ms (250 ms jeda timer + 50 ms RTT), menyelamatkan pengalaman penjelajahan web secara mulus.
Pembahasan Soal 2:
- Alamat target:
2001:db8:cb00:71::8a - Ekspansikan menjadi 32 digit heksadesimal lengkap:
2001:0db8:cb00:0071:0000:0000:0000:008a - Tuliskan 32 digit tersebut tanpa tanda titik dua:
20010db8cb000071000000000000008a - Balikkan urutannya per-digit heksadesimal dari belakang ke depan, dan berikan tanda titik di antara setiap digit:
a.8.0.0.0.0.0.0.0.0.0.0.0.0.0.0.1.7.0.0.0.0.b.c.8.b.d.0.1.0.0.2 - Tambahkan domain sufiks
.ip6.arpa.:
Pembahasan Soal 3:
- Jenis Insiden: Serangan atau kesalahan konfigurasi Rogue Router Advertisement (Rogue RA). MAC address
08:00:27:...adalah OUI terdaftar milik software virtualisasi PCS Systemtechnik GmbH / Oracle VirtualBox. Seseorang di lantai 3 kemungkinan menyalakan mesin virtual dengan adapter jaringan Bridged yang menjalankan router OS atau daemon radvd/dnsmasq. - Mengapa Dipercaya Klien: Sesuai protokol SLAAC (RFC 4862), host klien IPv6 akan secara otomatis mempercayai setiap pengumuman ICMPv6 Router Advertisement yang diterima di link lokal dan menambahkan pengirimnya sebagai default gateway tanpa otentikasi bawaan.
- Langkah Mitigasi:
- Langkah Darurat: Cari port switch yang terhubung dengan MAC address
0a:00:27:89:54:32(misalnya via perintah switchshow mac address-table address ...) dan matikan (disable/shutdown) port tersebut. - Langkah Permanen: Aktifkan fitur IPv6 RA Guard pada seluruh port switch akses Lantai 3, dengan menetapkan port pengguna sebagai untrusted dan hanya menetapkan port uplink menuju router inti sebagai trusted.
- Langkah Darurat: Cari port switch yang terhubung dengan MAC address
Discussion (0)
We store your optional name, your comment, and technical hashes (not your raw IP address) to prevent spam. A functional cookie lets you edit or delete your own comments from this browser. To request deletion, use the contact page.
No comments yet. Start the discussion.