Jaringan Komputer
DHCPv6 Stateless vs Stateful dan Panduan Praktis Subnetting Prefix /64
Kuasai peran flag M, O, A pada Router Advertisement, perbandingan SLAAC vs Stateless/Stateful DHCPv6, serta aturan baku subnetting prefix /64.

Di dunia IPv4, penugasan alamat IP dinamis hampir selalu identik dengan satu nama: DHCP (Dynamic Host Configuration Protocol). Server DHCP bertanggung jawab penuh menyewakan alamat IP dari pool, mencatat tabel masa sewa (lease time), mendistribusikan gateway, dan menyediakan alamat DNS resolver. Ketika kita berpindah ke IPv6, paradigma tersebut berevolusi menjadi jauh lebih kaya, fleksibel, namun sekaligus membingungkan jika tidak dipahami secara mendalam.
Di IPv6, host memiliki kemampuan untuk mengonfigurasi alamatnya sendiri tanpa server (Stateless Address Autoconfiguration / SLAAC). Namun, bagaimana jika administrator jaringan tetap ingin mencatat inventaris perangkat secara terpusat, atau membagikan server DNS perusahaan yang kompleks? Di sinilah DHCPv6 (RFC 8415) hadir melengkapi SLAAC, bukan sekadar menggantikannya.
Selain metode penugasan alamat, banyak insinyur jaringan yang membawa "trauma" perhitungan subnetting IPv4 ke dunia IPv6: menghitung masker bit pecahan seperti /27, /29, atau /30 untuk menghemat setiap tetes alamat IP. Di IPv6, kebiasaan tersebut harus ditinggalkan total. Ada aturan emas yang tidak boleh dilanggar: seluruh subnet LAN lokal harus selalu berukuran tepat /64.
Artikel ini membedah orkestrasi flag Router Advertisement (M, O, A), perbandingan operasional SLAAC murni vs DHCPv6 Stateless vs DHCPv6 Stateful, alasan arsitektural di balik batas /64 (RFC 7421), serta panduan praktis memecah alokasi ISP (/48 atau /56) menjadi ribuan subnet enterprise dengan pendekatan nibble boundary.
Yang akan dipelajari
Setelah menyelesaikan materi ini, Anda akan dapat:
- Menjelaskan fungsi dan kombinasi trio flag M, O, dan A dalam pesan ICMPv6 Router Advertisement.
- Membedakan secara rinci alur kerja SLAAC Murni, Stateless DHCPv6, dan Stateful DHCPv6.
- Menguraikan siklus pertukaran pesan DHCPv6 empat langkah (SARR: Solicit, Advertise, Request, Reply) dan port UDP yang digunakan.
- Memahami landasan teknis RFC 7421 mengapa batas subnet
/64adalah harga mati di jaringan IPv6. - Menghitung dan merancang skema subnetting enterprise berbasis nibble boundary dari alokasi ISP
/48dan/56.
Trio Flag Router Advertisement: Penentu Nasib Pengalamatan Host
Ketika sebuah host IPv6 terhubung ke jaringan, ia tidak langsung mencari server DHCP. Host tersebut pertama-tama akan mendengarkan pesan ICMPv6 Router Advertisement (RA) yang dikirimkan oleh router lokal (atau memintanya secara proaktif via Router Solicitation).
Di dalam header paket RA dan opsi lanjutannya, terdapat tiga bendera (flags) bit biner krusial yang menentukan bagaimana host harus mendapatkan konfigurasi jaringannya:
- Flag M (Managed Address Configuration):
- Terletak di header utama Router Advertisement.
- Jika bernilai 1, router memerintahkan host untuk meminta alamat IPv6 Unicast lengkap dari server Stateful DHCPv6.
- Flag O (Other Configuration):
- Terletak di header utama Router Advertisement.
- Jika bernilai 1, router memberitahu host bahwa parameter jaringan tambahan non-IP (seperti daftar IP DNS Server, Domain Search List, atau NTP server) tersedia melalui server Stateless DHCPv6.
- Flag A (Autonomous Address-Configuration):
- Terletak di dalam opsi Prefix Information Option (PIO) pada paket RA.
- Jika bernilai 1, host diizinkan menggunakan prefix 64-bit yang diumumkan router untuk membuat alamat IPv6 global sendiri secara independen (melalui mekanisme SLAAC EUI-64 atau Privacy Extensions).
Berikut adalah diagram komparasi yang memadukan pohon hirarki subnetting IPv6 dengan diagram alir matriks pengambilan keputusan berbasis flag M, O, dan A:
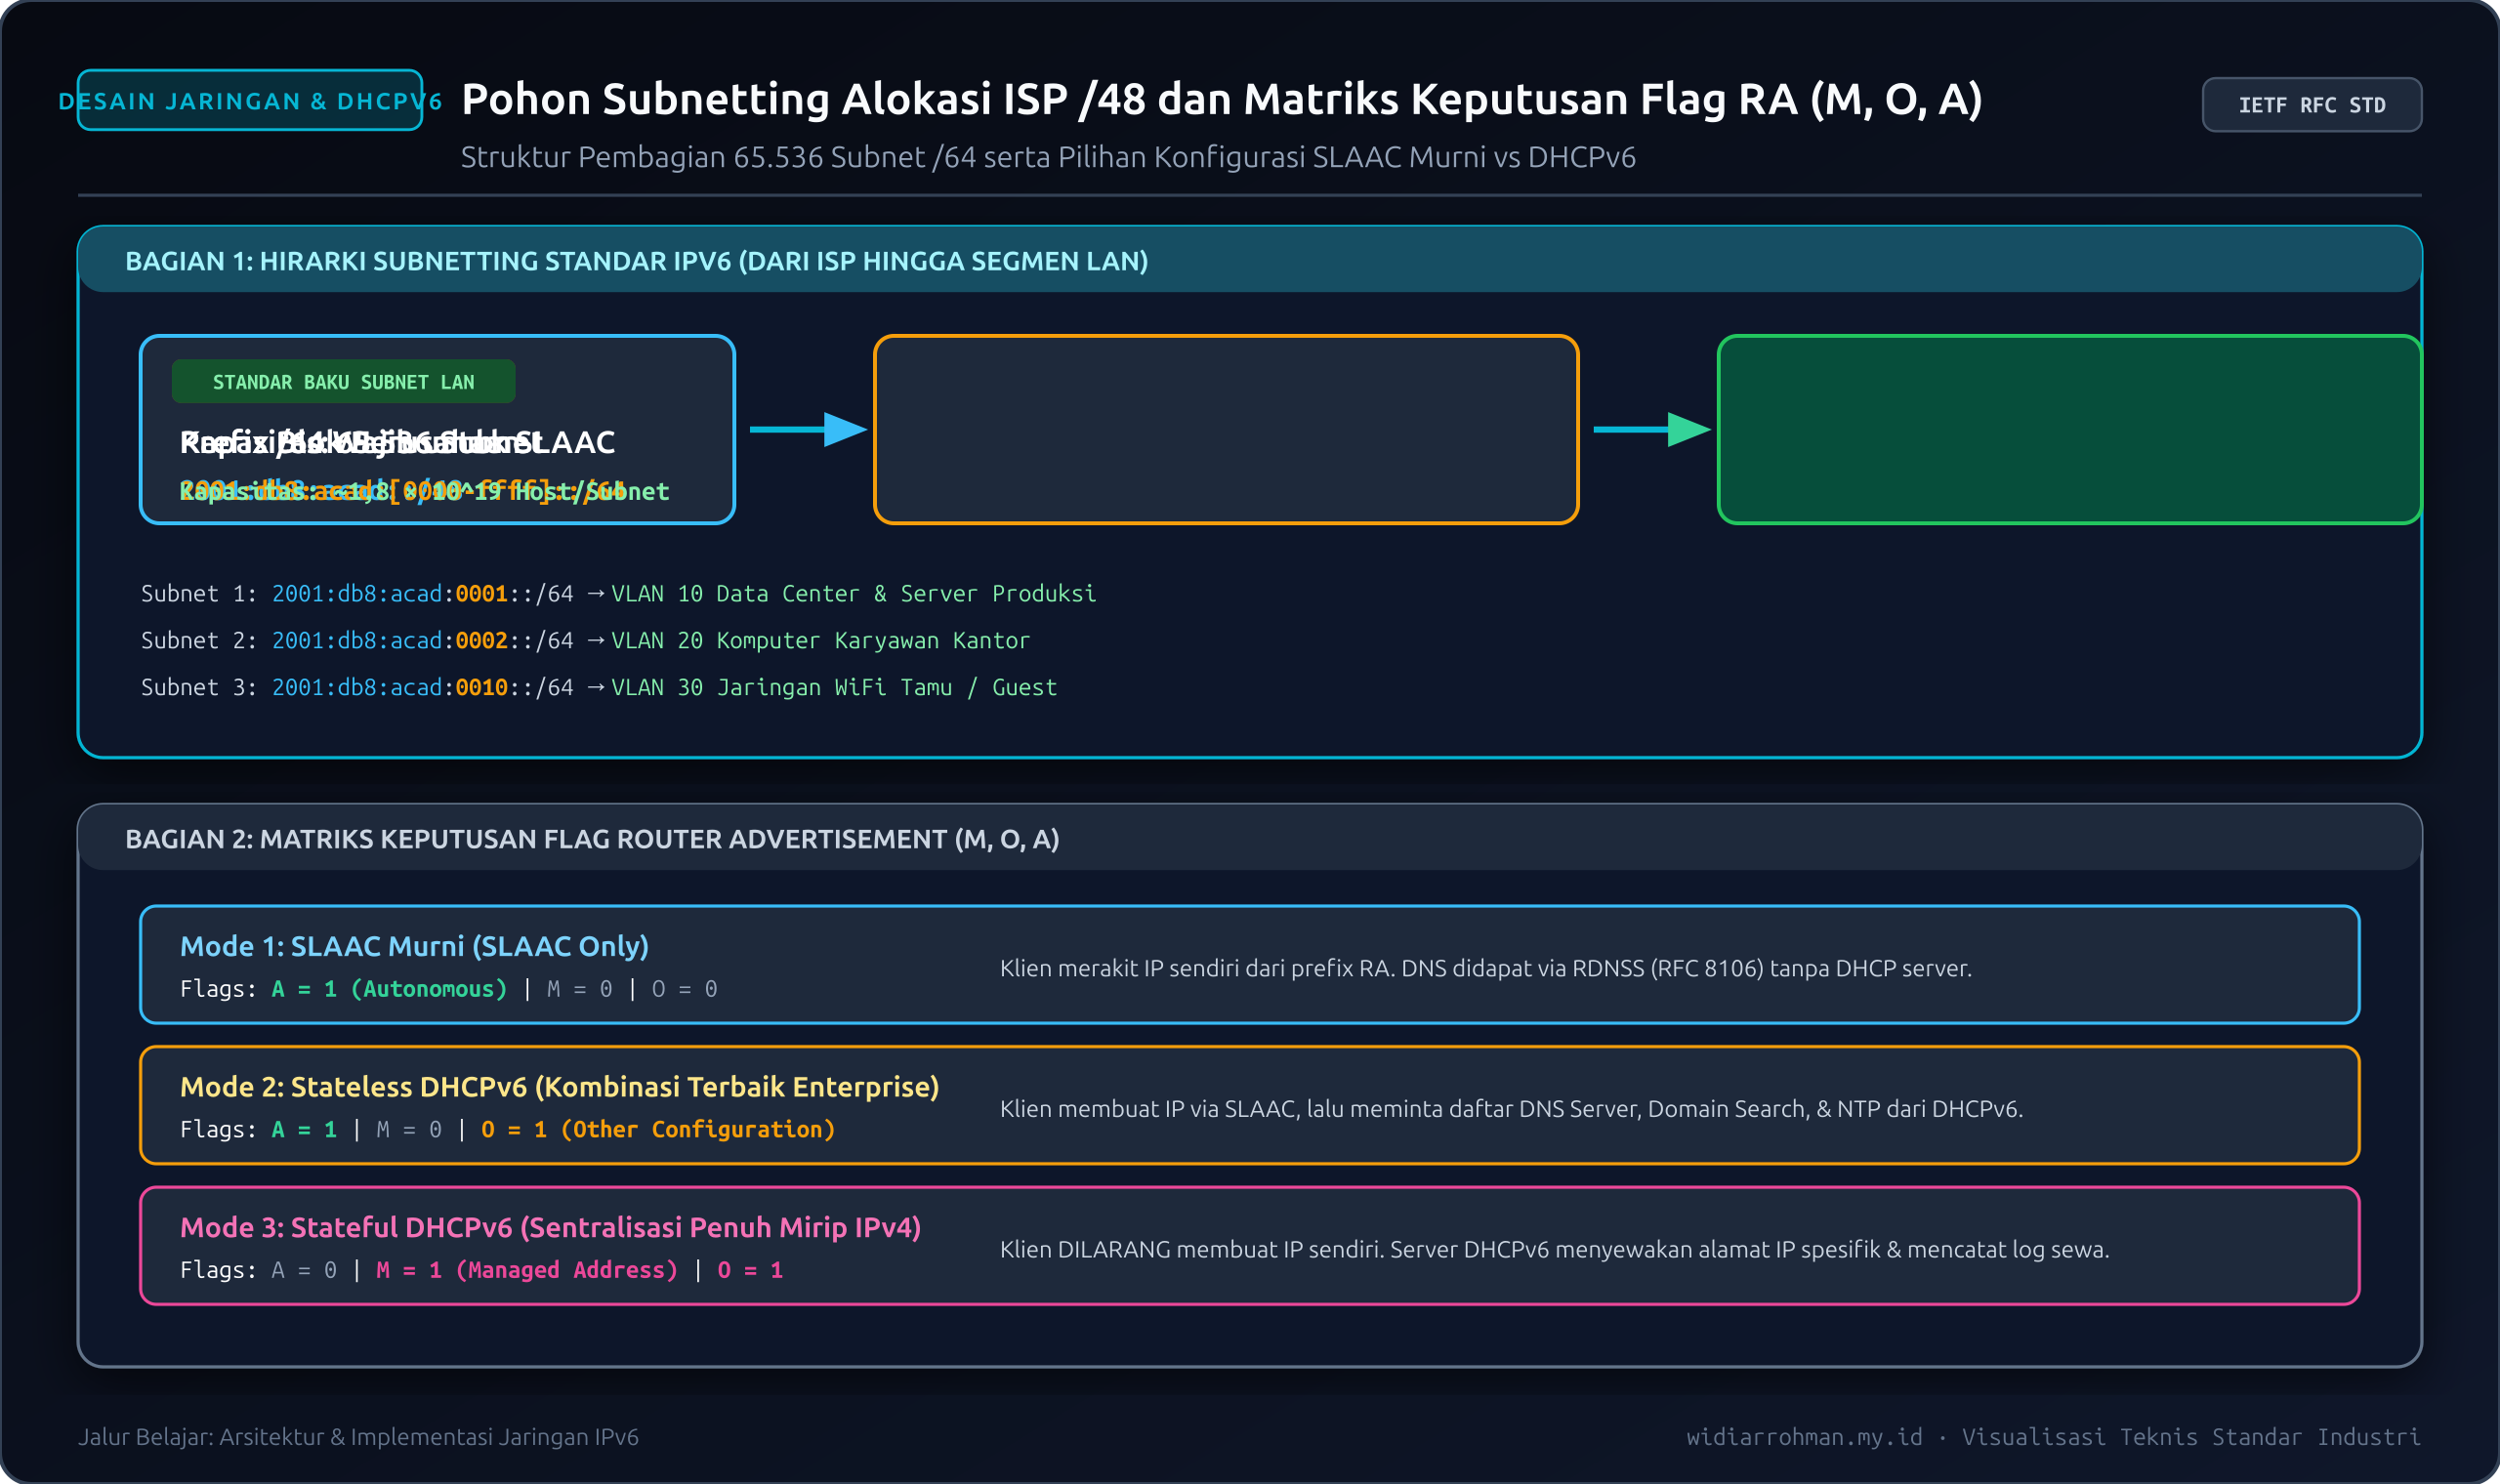 Gambar 1: Matriks kombinasi flag RA menentukan mode pengalamatan host (SLAAC, Stateless DHCPv6, Stateful DHCPv6) dan struktur pemecahan alokasi ISP /48 menjadi subnet /64 berbasis nibble.
Tiga Mode Pengalamatan Dinamis di IPv6
Kombinasi ketiga flag di atas menghasilkan tiga skenario operasional yang lazim diterapkan di dunia nyata:
| Skenario Pengalamatan | Nilai Flag (M, O, A) | Siapa yang Memberikan Alamat IP? | Siapa yang Memberikan Default Gateway? | Siapa yang Memberikan DNS & NTP? | Kapan Digunakan? |
|---|---|---|---|---|---|
| 1. SLAAC Murni | M=0, O=0, A=1 | Host membuat sendiri (SLAAC) | Router lokal (via RA Link-Local) | Router via opsi RA RDNSS (RFC 8106) | Jaringan rumah tangga, IoT, hotspot tamu, atau jaringan tanpa server DHCP sentral. |
| 2. Stateless DHCPv6 | M=0, O=1, A=1 | Host membuat sendiri (SLAAC) | Router lokal (via RA Link-Local) | Server DHCPv6 (Stateless) | Jaringan kantor yang ingin host membuat IP cepat via SLAAC, namun opsi DNS/Domain dikelola terpusat di server DHCP. |
| 3. Stateful DHCPv6 | M=1, O=1 (atau 0), A=0 | Server DHCPv6 mengalokasikan dari pool | Router lokal (via RA Link-Local) | Server DHCPv6 (Stateful) | Jaringan korporat/perbankan ketat yang wajib mencatat IP address setiap MAC dalam database audit (lease table). |
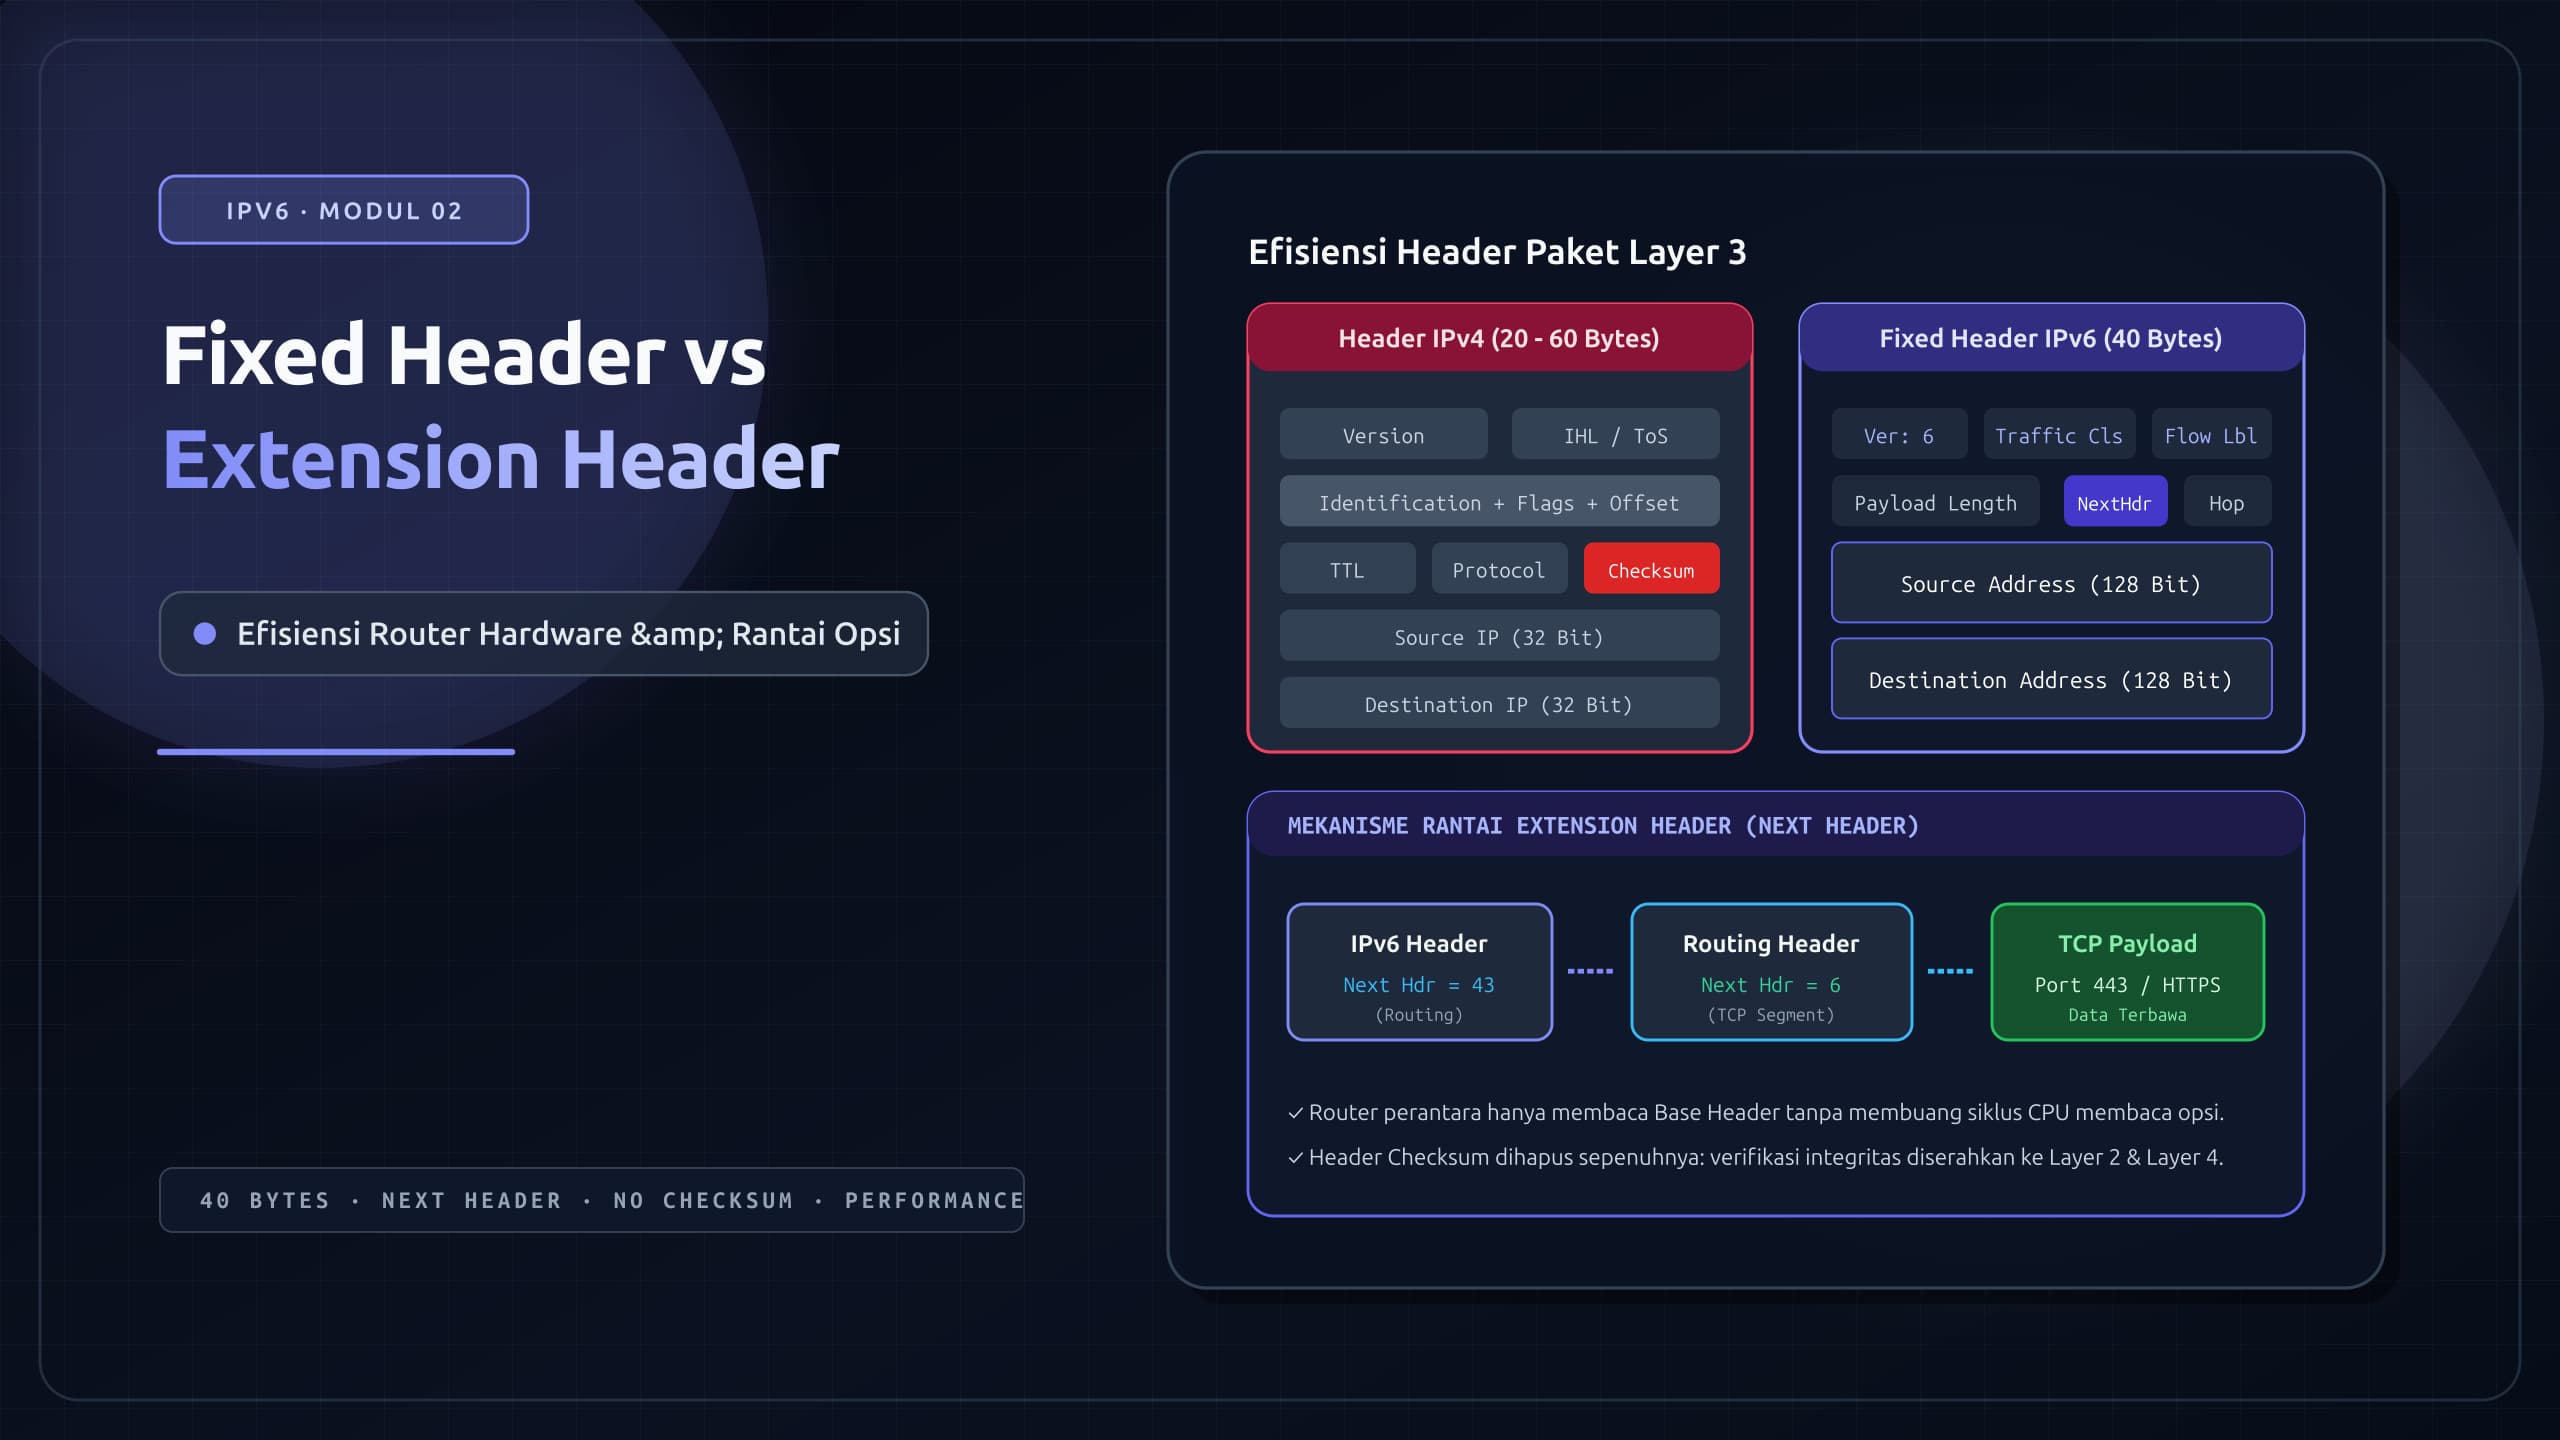
[!IMPORTANT] Catatan Penting Mengenai Default Gateway di IPv6: Berbeda total dengan DHCP IPv4 di mana opsi 3 (Router) membagikan default gateway, DHCPv6 TIDAK PERNAH membagikan default gateway! Default gateway di IPv6 selalu dan hanya diperoleh melalui pesan ICMPv6 Router Advertisement (menggunakan alamat Link-Local
fe80::...milik router). Oleh karena itu, bahkan pada mode Stateful DHCPv6, paket RA dari router tetap wajib ada di jaringan.
Alur Pertukaran Pesan DHCPv6: Siklus SARR
Jika pada IPv4 kita mengenal proses DORA (Discover, Offer, Request, Acknowledge) yang berbasis broadcast UDP port 67 dan 68, DHCPv6 menggunakan siklus SARR yang sepenuhnya berbasis multicast:
- Client Port: UDP
546 - Server / Relay Port: UDP
547 - Alamat Multicast Tujuan:
ff02::1:2(All_DHCP_Relay_Agents_and_Servers)
   [DHCPv6 Client]                              [DHCPv6 Server]
          │                                            │
          │─────── 1. SOLICIT (Multicast ff02::1:2) ──>│
          │        "Adakah server DHCPv6 di link ini?" │
          │                                            │
          │<────── 2. ADVERTISE (Unicast) ─────────────│
          │        "Saya server, ini penawaran saya"   │
          │                                            │
          │─────── 3. REQUEST / INFORMATION-REQUEST ──>│
          │        "Saya terima, tolong sewa/opsinya"  │
          │                                            │
          │<────── 4. REPLY (Unicast) ─────────────────│
          │        "Konfigurasi disetujui, ini datanya"│
- Pada Stateful DHCPv6, paket ketiga adalah
REQUESTuntuk meminta konfirmasi penyewaan IP. - Pada Stateless DHCPv6, paket ketiga adalah
INFORMATION-REQUESTkarena client hanya meminta opsi konfigurasi (DNS/Domain/NTP) tanpa meminta alamat IP.
Mengapa Subnetting IPv6 Harus Selalu /64?
Bagi administrator jaringan yang terbiasa dengan efisiensi ketat IPv4, memberikan subnet berukuran /64 (yang menampung alamat IP) hanya untuk segmen interkoneksi 2 router (point-to-point) atau kantor dengan 10 komputer terasa seperti pemborosan luar biasa.
Namun, IETF menerbitkan dokumen arsitektur khusus, yaitu RFC 7421 (Analysis of the 64-bit Boundary in IPv6), yang menegaskan bahwa batas 64-bit adalah fondasi yang tidak boleh diubah:
- SLAAC Mewajibkan 64-Bit Interface ID: Algoritma SLAAC (RFC 4862) dirancang secara matematis untuk mengambil 64-bit sisa sebagai ID antarmuka (Interface ID). Jika subnet dibuat lebih panjang dari
/64(misalnya/80atau/112), SLAAC akan rusak total dan tidak dapat berfungsi pada segmen tersebut. - Optimalisasi TCAM dan Hardware Forwarding: Silikon perangkat keras router kelas enterprise (ASIC dan TCAM) dioptimalkan untuk memproses rute jaringan hingga batas
/64dengan kecepatan kabel (line-rate). Rute yang lebih panjang dari/64sering kali memaksa router beralih dari pemrosesan hardware (fast-path) ke pemrosesan CPU software (slow-path), yang menyebabkan penurunan performa secara drastis. - Kompatibilitas Fitur Keamanan dan Mobilitas: Protokol lanjutan seperti Cryptographically Generated Addresses (CGA), Secure Neighbor Discovery (SEND - RFC 3971), dan Mobile IPv6 mengandalkan 64-bit Interface ID untuk menyematkan hash kunci publik dan tanda pengenal mobilitas.
[!NOTE] Satu-satunya pengecualian yang diakui oleh IETF adalah tautan point-to-point antar-router di backbone ISP yang sangat terisolasi, di mana RFC 6164 mengizinkan penggunaan prefix
/127untuk mencegah serangan kehabisan memori neighbor cache (ND Ping-Pong attack). Namun untuk semua segmen LAN, VLAN, antarmuka pelanggan, dan cloud VPC,/64adalah satu-satunya standar baku.
Panduan Praktis Subnetting: Pendekatan Nibble Boundary
Kunci kemudahan subnetting IPv6 terletak pada Nibble Boundary Alignment.
Satu nibble terdiri dari 4 bit biner, yang direpresentasikan tepat oleh 1 karakter heksadesimal (0 sampai f).
Jika kita selalu memotong subnet pada kelipatan 4 bit (/48, /52, /56, /60, /64), kita tidak perlu lagi melakukan operasi biner rumit seperti di IPv4. Kita cukup menaikkan karakter heksadesimal satu per satu!
Studi Kasus 1: Alokasi Enterprise /48
Sebuah korporat menerima alokasi Global Unicast dari ISP:
Panjang prefix alokasi adalah 48 bit. Karena batas subnet LAN adalah /64, maka bit yang tersedia untuk Subnet ID adalah:
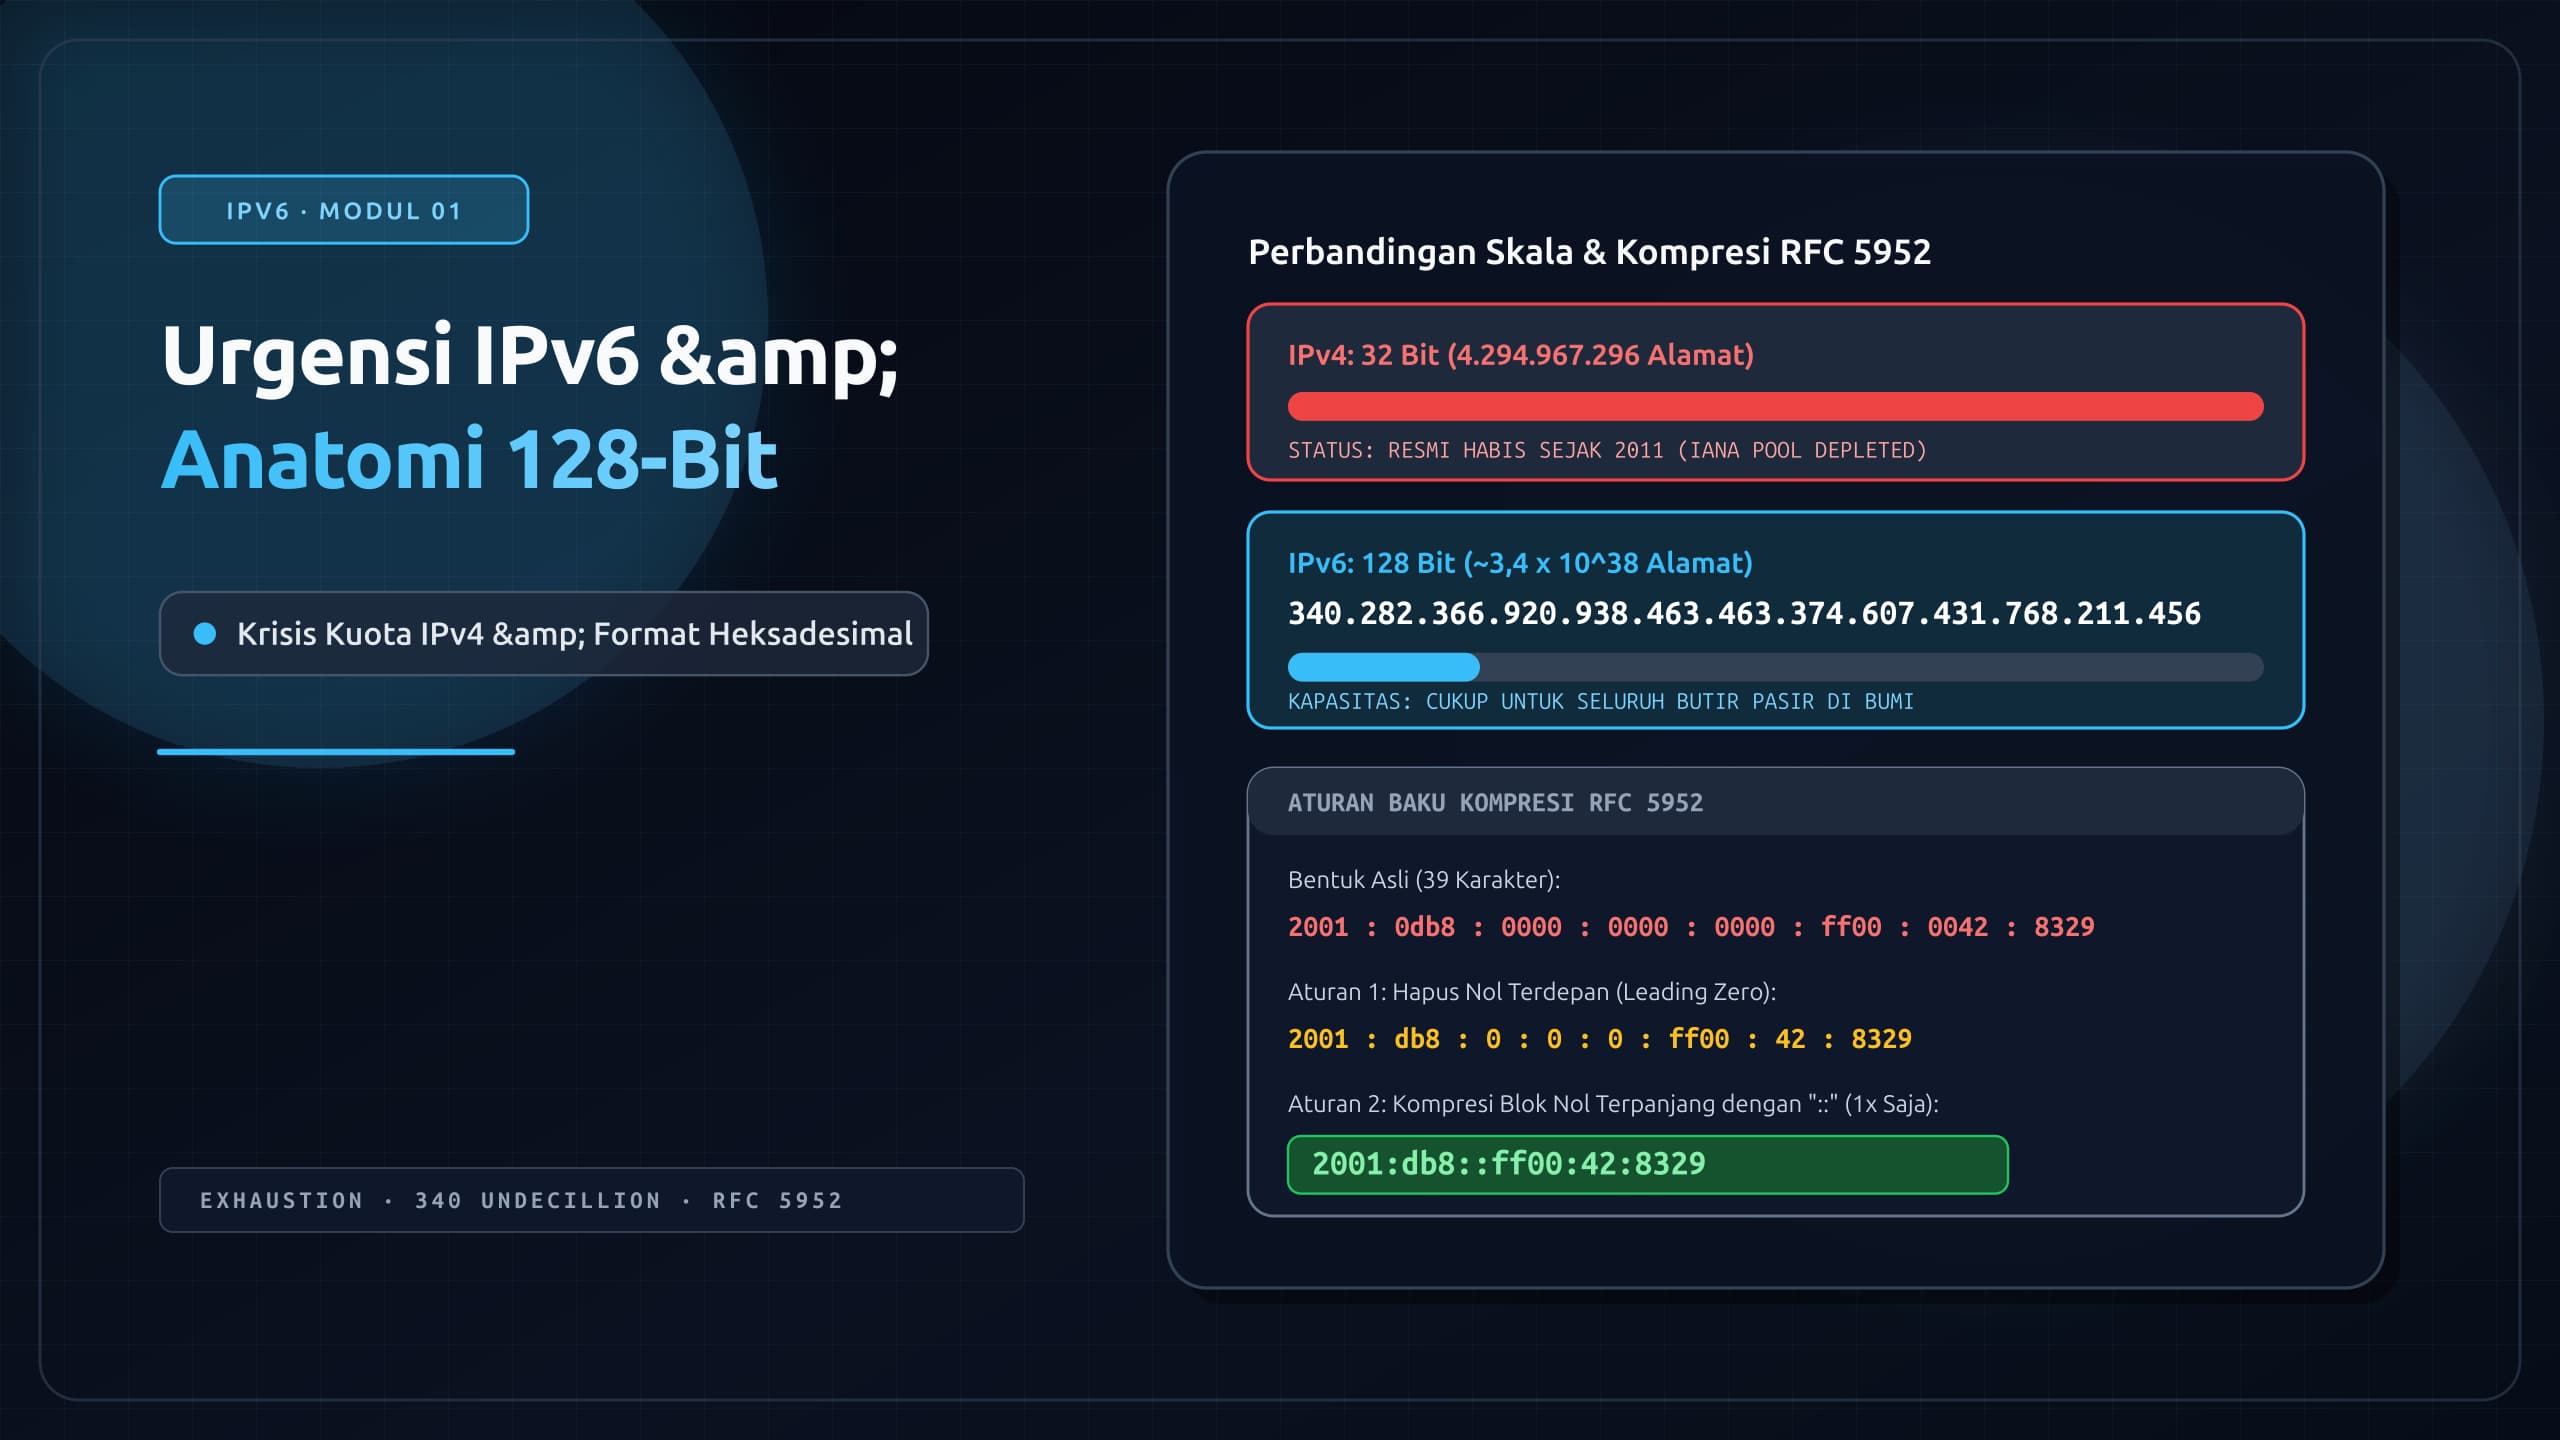
16 bit setara dengan 4 karakter heksadesimal (karena nibble). Kapasitas subnet yang dapat dibuat oleh korporat tersebut adalah:
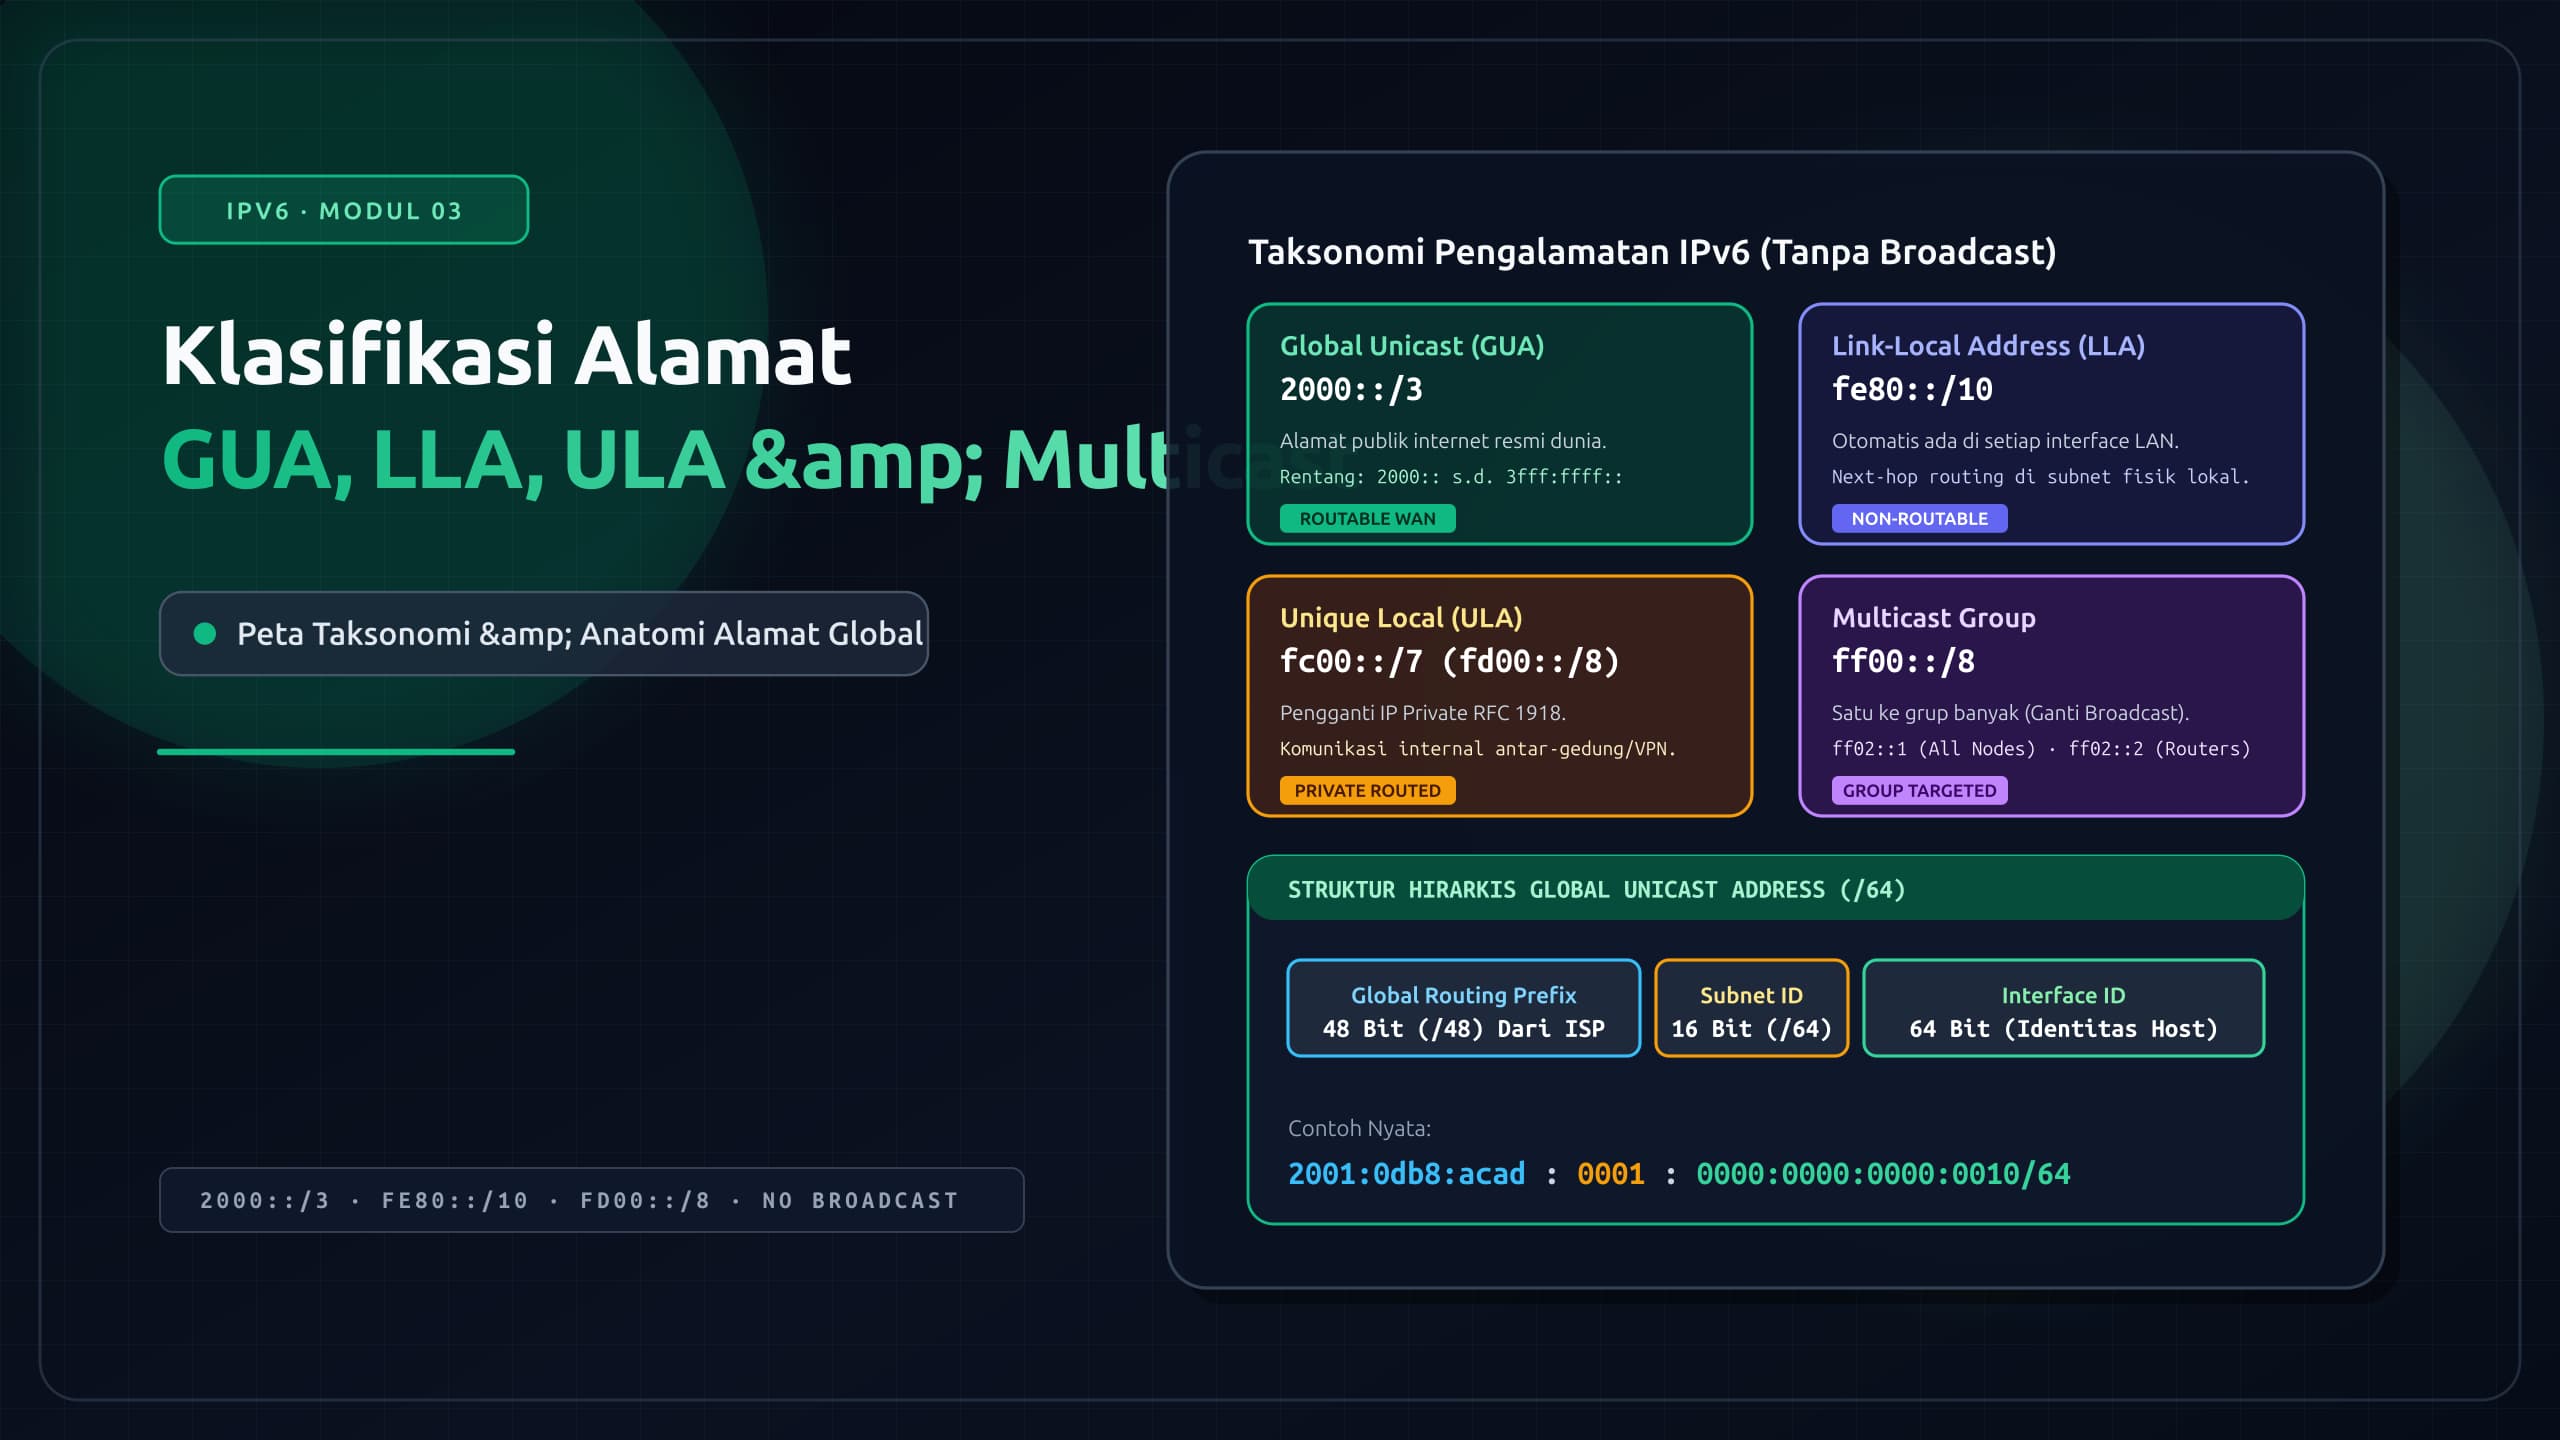
Struktur pembagian heksadesimal:
2001:0db8:acad : [Subnet ID] :: /64
Administrator dapat merancang skema alokasi berbasis fungsi gedung atau lokasi geografis:
2001:db8:acad:0001::/64VLAN 1 - Server Farm Data Center2001:db8:acad:0002::/64VLAN 2 - Manajemen Jaringan (Out-of-Band)2001:db8:acad:0010::/64VLAN 10 - Staf Kantor Lantai 12001:db8:acad:0020::/64VLAN 20 - Staf Kantor Lantai 22001:db8:acad:00ee::/64VLAN 238 - Jaringan Tamu (Guest Wi-Fi)- ... hingga ...
2001:db8:acad:ffff::/64Subnet ke-65.536
Studi Kasus 2: Alokasi Residensial / Kantor Cabang /56
Pelanggan internet broadband skala menengah biasanya mendapatkan alokasi prefix /56:
Bit yang tersedia untuk Subnet ID: Jumlah subnet:
Rentang subnet yang dapat digunakan:
- Subnet 0:
2001:db8:cafe:1200::/64 - Subnet 1:
2001:db8:cafe:1201::/64 - Subnet 2:
2001:db8:cafe:1202::/64 - ...
- Subnet 255:
2001:db8:cafe:12ff::/64
Implementasi Konfigurasi Nyata
1. Konfigurasi RA Flag pada Cisco IOS-XE
Mengonfigurasi router Cisco untuk mode Stateless DHCPv6 (SLAAC aktif untuk IP, opsi DHCPv6 untuk DNS):
! Aktifkan routing IPv6
ipv6 unicast-routing

! Konfigurasi pool Stateless DHCPv6
ipv6 dhcp pool STATELESS-LAN
 dns-server 2001:4860:4860::8888
 dns-server 2001:4860:4860::8844
 domain-name korporat.co.id

! Terapkan pada antarmuka LAN
interface GigabitEthernet0/0/1
 description Segmen LAN Staf
 ipv6 address 2001:db8:acad:10::1/64

 ! Aktifkan Flag O (Other Configuration)
 ipv6 nd other-config-flag

 ! Hubungkan pool DHCPv6 ke antarmuka
 ipv6 dhcp server STATELESS-LAN

 ! Router Advertisement aktif secara default dengan Flag A=1
 no shutdown
Jika ingin mengubahnya menjadi Stateful DHCPv6 (IP wajib dari DHCP, SLAAC dimatikan):
interface GigabitEthernet0/0/1
 ! Aktifkan Flag M (Managed Config)
 ipv6 nd managed-config-flag

 ! Matikan Flag A pada prefix yang diumumkan
 ipv6 nd prefix 2001:db8:acad:10::/64 no-autoconfig
2. Konfigurasi pada MikroTik RouterOS v7
# 1. Konfigurasi IP Pool IPv6 untuk Stateful DHCPv6
/ipv6/pool/add name=pool-lan prefix=2001:db8:acad:10::/64 prefix-length=64

# 2. Konfigurasi DHCPv6 Server
/ipv6/dhcp-server/add name=dhcp-lan interface=ether2 address-pool=pool-lan

# 3. Menyesuaikan ND (Neighbor Discovery) Flags
/ipv6/nd/set [find default=yes] managed-address-configuration=yes \
    other-configuration=yes \
    interface=ether2
Kesalahan yang Sering Terjadi (Common Pitfalls)
| No | Miskonsepsi / Kesalahan | Dampak Nyata di Lapangan | Solusi yang Tepat |
|---|---|---|---|
| 1 | Mengonfigurasi Subnet /80 atau /112 untuk "Menghemat IP" |
Fitur SLAAC langsung lumpuh. Host Windows/Linux/Android menolak membuat IP sendiri. Koneksi klien terputus. | Gunakan selalu prefix /64 untuk setiap segmen jaringan klien. Jangan gunakan pola pikir kelangkaan IPv4. |
| 2 | Mengharapkan DHCPv6 Membagikan Default Gateway | Klien mendapatkan IP dan DNS dari server DHCPv6, tetapi tidak memiliki rute default (::/0) sehingga tidak bisa akses internet. |
Pastikan router lokal mengumumkan paket ICMPv6 RA pada segmen tersebut. Router adalah satu-satunya entitas yang membagikan gateway. |
| 3 | Mengaktifkan Flag M=1 Tanpa Mematikan Flag A | Host mendapatkan dua alamat IPv6 global sekaligus: satu dari Stateful DHCPv6 dan satu dari SLAAC, membingungkan pelacakan rute keluar. | Jika ingin penugasan alamat terpusat murni via DHCPv6, atur A=0 (no-autoconfig) pada pengumuman prefix RA. |
| 4 | Mengira Android Mendukung Stateful DHCPv6 | Perangkat Android secara resmi tidak mendukung Stateful DHCPv6 (Flag M=1) karena kebijakan internal tim Chromium/Android. | Di jaringan yang melayani perangkat mobile (BYOD / Wi-Fi), gunakan SLAAC murni atau Stateless DHCPv6 dengan RDNSS (RFC 8106) agar ponsel pintar dapat terhubung dengan lancar. |
Latihan Mandiri
- Analisis Flag RA: Dalam sebuah tangkapan paket Wireshark pada segmen kantor, Anda melihat paket ICMPv6 Router Advertisement dengan parameter berikut:
Managed Address Configuration (M) = 0Other Configuration (O) = 1- Pada Prefix Information Option (
2001:db8:100:1::/64),Autonomous Flag (A) = 1Jelaskan secara spesifik bagaimana sebuah laptop Windows yang baru terhubung akan mengonfigurasi alamat IPv6 dan server DNS-nya!
- Kalkulasi Subnetting Nibble: Perusahaan Anda diberikan alokasi IPv6 dari APNIC sebesar
2404:6800:4000::/46. Tentukan:- Berapa jumlah total subnet berukuran
/64yang dapat dibuat dari alokasi tersebut? - Jika perusahaan ingin membagi alokasi tersebut menjadi beberapa kantor cabang di mana setiap cabang mendapatkan alokasi berukuran
/52, berapa banyak kantor cabang yang dapat didukung?
- Berapa jumlah total subnet berukuran
- Analisis Troubleshooting: Sebuah server DHCPv6 Stateful telah dikonfigurasi dengan sempurna pada VLAN 50. Namun, seluruh komputer klien di VLAN tersebut dapat mengakses server intranet lokal tetapi sama sekali tidak dapat melakukan browsing ke internet. Saat dilakukan pemeriksaan
ip -6 routepada klien, rute defaultdefault via ...tidak ditemukan. Apa kemungkinan akar penyebab masalah ini?
Kunci Jawaban & Pembahasan
Pembahasan Soal 1:
- Laptop Windows mendeteksi bahwa mode yang aktif adalah Stateless DHCPv6.
- Karena Flag A = 1, laptop akan mengambil prefix
2001:db8:100:1::/64dari paket RA dan membentuk alamat IP Global Unicast-nya secara mandiri menggunakan mekanisme SLAAC (bisa menggunakan EUI-64 atau Privacy Extensions acak). - Karena Flag M = 0, laptop tidak akan meminta penugasan IP ke server DHCPv6.
- Karena Flag O = 1, laptop akan mengirimkan paket DHCPv6 Information-Request (port UDP 546 ke multicast
ff02::1:2) untuk meminta alamat DNS server, domain pencarian lokal, dan parameter konfigurasi tambahan lainnya dari server DHCPv6 tanpa menyewa alamat IP.
Pembahasan Soal 2:
- Jumlah subnet
/64dari/46: - Jumlah alokasi kantor cabang berukuran
/52dari/46: Setiap kantor cabang berukuran/52nantinya memiliki bit subnet ID, yang memberikan masing-masing cabang kapasitas buah subnet/64.
Pembahasan Soal 3:
- Akar penyebab masalah adalah ketiadaan paket ICMPv6 Router Advertisement (RA) yang aktif pada VLAN 50, atau opsi Router Lifetime pada paket RA bernilai
0. - Di IPv6, server DHCPv6 Stateful tidak memiliki opsi untuk mendistribusikan default gateway (karena tidak ada opsi DHCPv6 default route yang diakui standar RFC). Gateway default wajib dipelajari dari paket RA yang dikirimkan oleh router fisik pada VLAN tersebut.
- Solusinya: Pastikan router VLAN 50 mengaktifkan
ipv6 unicast-routingdan mengirimkan RA berkala dengan nilai Router Lifetime lebih dari 0 detik.
Diskusi (0)
Kami menyimpan nama (opsional), komentar, dan hash teknis (bukan alamat IP asli) untuk mencegah spam. Cookie fungsional dipakai agar Anda dapat mengedit atau menghapus komentar sendiri dari browser ini. Untuk permintaan penghapusan, gunakan halaman kontak.
Belum ada komentar. Mulai diskusinya.